Google hat ein Sicherheitsupdate veröffentlicht für Chrome Das Update behebt 18 Sicherheitslücken, darunter vier kritische. Es gibt keine Hinweise darauf, dass diese neu behobenen Fehler aktiv ausgenutzt werden.
Der stabile Kanal wurde auf 149.0.7827.196/197 aktualisiert für Windows Und Mac und 149.0.7827.196 für Linux. Das Update wird in den kommenden Tagen und Wochen ausgerollt. Chrome für Android wurde kürzlich auch auf Version 149.0.7827.197 aktualisiert .
So aktualisieren Sie Ihr System Chrome
Wenn Sie nicht warten möchten, bis das Update bei Ihnen eintrifft, können Sie es ganz einfach manuell installieren.
Die einfachste Option ist, dies zu erlauben. Chrome Die Aktualisierung erfolgt automatisch. Es kann jedoch vorkommen, dass Sie mit den Aktualisierungen in Verzug geraten, wenn Sie Ihren Browser nie schließen oder wenn etwas schiefgeht, beispielsweise eine Erweiterung, die die Aktualisierung verhindert.
Um manuell zu aktualisieren, klicken Sie auf das Menü „Mehr“ (drei Punkte) und gehen Sie dann zu „Einstellungen“ > „Über Chrome . Falls ein Update verfügbar ist, Chrome Der Download startet automatisch. Neustart. Chrome Schließen Sie das Update ab, dann sind Sie vor diesen Sicherheitslücken geschützt.
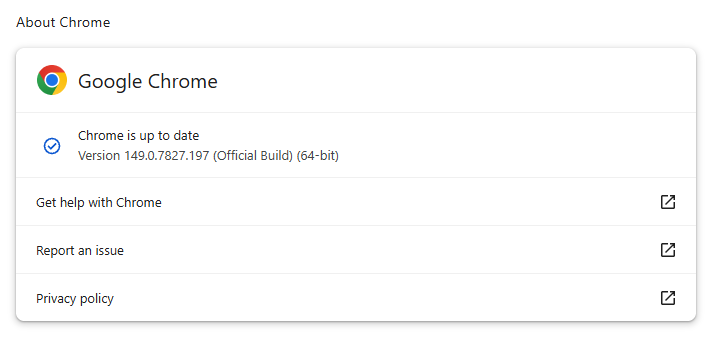
Eine Erklärung des Versionsnummerierungssystems sowie eine Schritt-für-Schritt-Anleitung finden Sie in unserem Leitfaden zur Aktualisierung Chrome auf jedem Betriebssystem .
Technische Einzelheiten
Werfen wir einen Blick auf die beiden kritischen WebGL-Sicherheitslücken. WebGL, kurz für „Web Graphics Library“, ist eine Browsertechnologie, mit der Websites interaktive 2D- und 3D-Grafiken anzeigen können.
Wir beginnen mit der einzigen Schwachstelle, die nicht von Google entdeckt wurde. Es handelt sich um eine Use-After-Free-Schwachstelle in WebGL, die unter CVE-2026-13028 geführt wird und einem Angreifer ermöglichen könnte, aus Sicherheitslücken auszubrechen. Chrome 's Browser-Sandbox mit einer speziell erstellten HTML-Seite.
„Use-after-free“ ist eine Kategorie von Sicherheitslücken, die durch die fehlerhafte Verwendung von dynamischem Speicher während der Ausführung eines Programms verursacht wird. Wenn ein Programm nach der Freigabe eines Speicherplatzes den Zeiger auf diesen Speicherplatz nicht löscht, kann ein Angreifer diesen Fehler ausnutzen, um das Programm zum Absturz zu bringen oder es dazu zu bringen, Code auszuführen, den es nicht ausführen sollte.
Die Browser-Sandbox ist eine eingeschränkte, abgeschottete Umgebung, die dazu dient, böswillige Aktivitäten auf den Browser zu beschränken, anstatt dass sie sich direkt auf Ihren gesamten Computer ausbreiten. Ein Ausbruch aus der Sandbox ist daher gefährlich, da er Angreifern ermöglichen kann, von „im Browser ist etwas Schlimmes passiert“ zu „etwas Schlimmes kann das gesamte System beeinträchtigen“ überzugehen.
Die andere kritische WebGL-Sicherheitslücke ist CVE-2026-13032. Auch hierbei handelt es sich um eine „Use-after-free“-Schwachstelle, die es einem Angreifer aus der Ferne ermöglichen könnte, über eine speziell gestaltete HTML-Seite die Sandbox zu umgehen.
Selbst ohne bestätigte Nutzung dieser CVEs in freier Wildbahn, Chrome In diesem Jahr wurden bereits mehrere Zero-Day-Schwachstellen ausgenutzt, was zeigt, dass Angreifer eindeutig in webbasierte Angriffe investieren. Beispielsweise ermöglichte CVE-2026-2441 , für das ein separates Update veröffentlicht wurde, Angreifern, Code innerhalb von Chrome Die Sandbox wurde durch eine manipulierte Webseite ausgenutzt. In Kombination mit einer der oben genannten WebGL-Schwachstellen hätte dies Angreifern helfen können, die Schutzmechanismen des Browsers zu umgehen. Zusammen hätten diese Sicherheitslücken Angreifern potenziell die Kontrolle über das gesamte System ermöglicht.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →