Forscher von Hudson Rock stellten fest, dass Cyberkriminelle den verifizierten Reddit-Account von HBO Max gekapert und ihn genutzt haben, um innerhalb von etwa 48 Stunden 108 schädliche Werbeanzeigen zu schalten.
In den Anzeigen wurde der vertrauenswürdige Firmenaccount von HBO Max genutzt, um gefälschte KI-Tools, Entwicklersoftware und macOS-Dienstprogramme zu bewerben und so die Wachsamkeit potenzieller Opfer zu senken.
Einige Anzeigen leiteten Nutzer auf täuschend echt wirkende HBO-ähnliche Webseiten weiter, die vorgaben, eine native HBO Max-App für macOS oder einen Aktions-Download anzubieten. Anstatt jedoch ein Installationsprogramm bereitzustellen, forderten die Seiten die Besucher auf, das Terminal auf ihrem Computer zu öffnen. Mac oder, auf Windows Öffnen Sie den Ausführen-Dialog oder PowerShell und fügen Sie einen Befehl ein.
Dies ist das Kennzeichen einer zunehmend verbreiteten Social-Engineering-Technik, die als ClickFix bekannt ist.
ClickFix-Angriffe tarnen schädliche Anweisungen als routinemäßige technische Schritte, wie etwa die Behebung eines Fehlers, das Ausfüllen eines CAPTCHAs, die Bestätigung der Menschlichkeit oder die Installation von Software. Eine Webseite kann unbemerkt einen Befehl in die Zwischenablage kopieren und das Opfer anschließend durch das Einfügen und Ausführen führen, wodurch das eigene Gerät infiziert wird.
Forscher von ADAMnetworks haben die Operation hinter den HBO Max-Werbespots „PasteSwitch“ getauft. Ihre Infrastruktur scheint die nächste Phase an das Gerät des Besuchers und den verwendeten Köder anzupassen.
Zu den beobachteten macOS-Payloads gehörten MacSync- und AMOS -Infostealer, die darauf ausgelegt waren, Browser-Anmeldeinformationen und -Profile, Telegram-Daten, Apple Notes, gespeicherte Passwörter und Wiederherstellungsphrasen für Kryptowährungs-Wallets zu stehlen.
Windows Nutzer könnten sich den Amatera-Infostealer einfangen, der im Arbeitsspeicher läuft. Die Operation wurde auch mit Krypto-Zwischenablage-Hijackern in Verbindung gebracht, die kopierte Wallet-Adressen überwachen und sie vor dem Absenden einer Transaktion durch eine vom Angreifer kontrollierte Adresse ersetzen.
Wie man sicher bleibt
Die Reddit-Administratoren haben nach eingehenden Meldungen die Anzeigen vorübergehend deaktiviert und eine Sicherheitsuntersuchung eingeleitet. Es ist jedoch wichtig, weiterhin wachsam zu sein. Berichten zufolge war ClickFix im Jahr 2025 für mehr als die Hälfte aller Malware-Loader-Aktivitäten verantwortlich.
Ein Grund für den Erfolg ist, dass die Kampagnen ständig neue Methoden zur Täuschung der Nutzer und verschiedene Befehle zur Vermeidung der Entdeckung hinzufügen.
Benutzer von macOS Tahoe 26.4 oder neuer erhalten möglicherweise eine Warnung beim Einfügen von Text in das Terminal , diese wird jedoch nicht bei allen angezeigt, daher sollten Sie sich nicht allein darauf verlassen.
Malwarebytes bietet zusätzlichen Schutz in verschiedenen Phasen eines ClickFix-Angriffs. Browser Guard warnt, wenn eine Website versucht, etwas in Ihre Zwischenablage zu kopieren, der Webschutz blockiert bekannte schädliche Websites, und der Echtzeitschutz kann von der Kampagne verbreitete Schadsoftware erkennen.
Da ClickFix ungehindert aktiv ist und ständig neue Methoden entwickelt, ist es wichtig, wachsam, vorsichtig und geschützt zu sein:
- Seien Sie vorsichtig mit Werbung. Ein verifiziertes Konto garantiert nicht die Sicherheit einer Anzeige. Besuchen Sie die offizielle Website des Unternehmens direkt, anstatt Software über eine Anzeige herunterzuladen.
- Lassen Sie sich Zeit. Folgen Sie Anweisungen auf Webseiten oder Eingabeaufforderungen nicht überhastet, insbesondere wenn Sie aufgefordert werden, Befehle auf Ihrem Gerät auszuführen oder Code zu kopieren und einzufügen. Angreifer verwenden möglicherweise Countdowns, Benutzerzähler oder andere Druckmittel, um Sie zu schnellem Handeln zu bewegen.
- Führen Sie keine Befehle aus unbekannten Quellen aus. Führen Sie niemals Code oder Befehle aus, die von Webseiten, E-Mails, Werbung oder Nachrichten kopiert wurden, es sei denn, Sie vertrauen der Quelle und verstehen die Funktion des Befehls. Überprüfen Sie die Anweisungen anhand der offiziellen Dokumentation oder kontaktieren Sie den Support des Unternehmens.
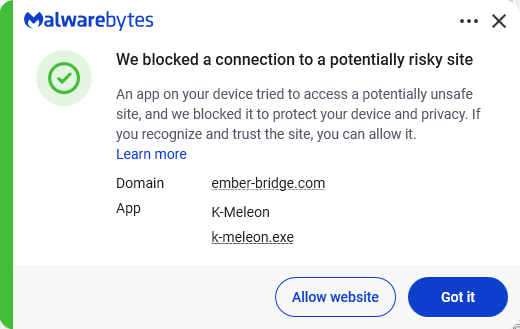
- Sichern Sie Ihre Geräte. Verwenden Sie eine aktuelle Echtzeit- Anti-Malware-Lösung mit einer Webschutzkomponente. Malwarebytes blockiert ember-bridge.com, das Teil der PasteSwitch-Infrastruktur ist.
- Informieren Sie sich über neue Angriffstechniken.Das Verständnis, dass Angriffe aus unerwarteten Richtungen kommen und sich weiterentwickeln können, hilft Ihnen, wachsam zu bleiben. Lesen Sie weiter unseren Blog!
Von der Meldung von Bedrohungen bis zu deren Beseitigung.
Cybersecurity-Risiken sollten nie über eine Schlagzeile hinausgehen. Laden Sie noch heute Malwarebytes herunter, um Bedrohungen von Ihren Geräten fernzuhalten.