Wir identifizierten ein Netzwerk von 41 Websites, die sich als beliebte Spiele ausgaben, und Windows Software, die allesamt darauf ausgelegt ist, Besucher in dieselbe Richtung zu lenken Download Studio-Installer.
Die Seiten bewerben alles Mögliche, von Counter-Strike, Half-Life, Fallout, Roblox, PUBG und The Witcher bis hin zu VLC, 7-Zip, Paint.NET und VMware. Total Commander und Foxit PDF.
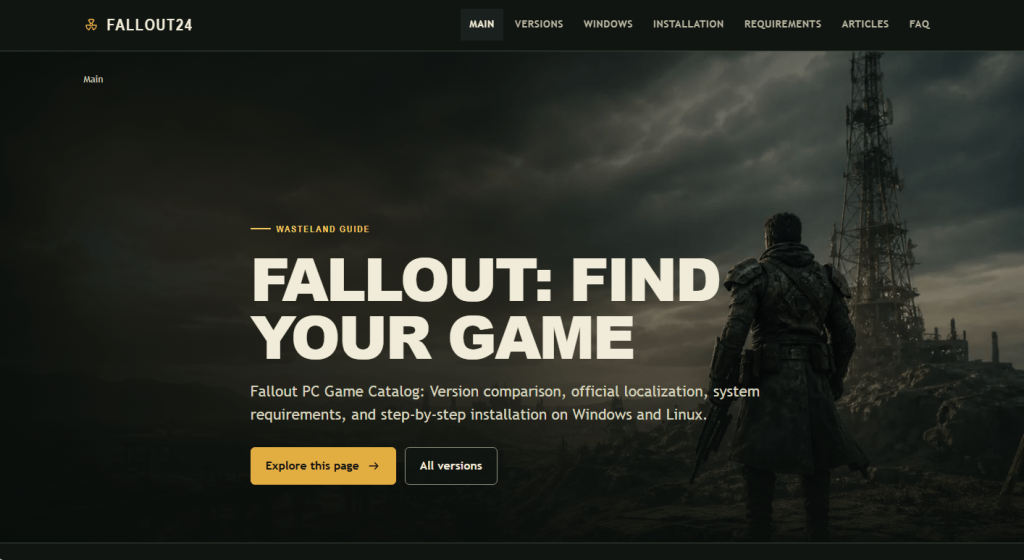
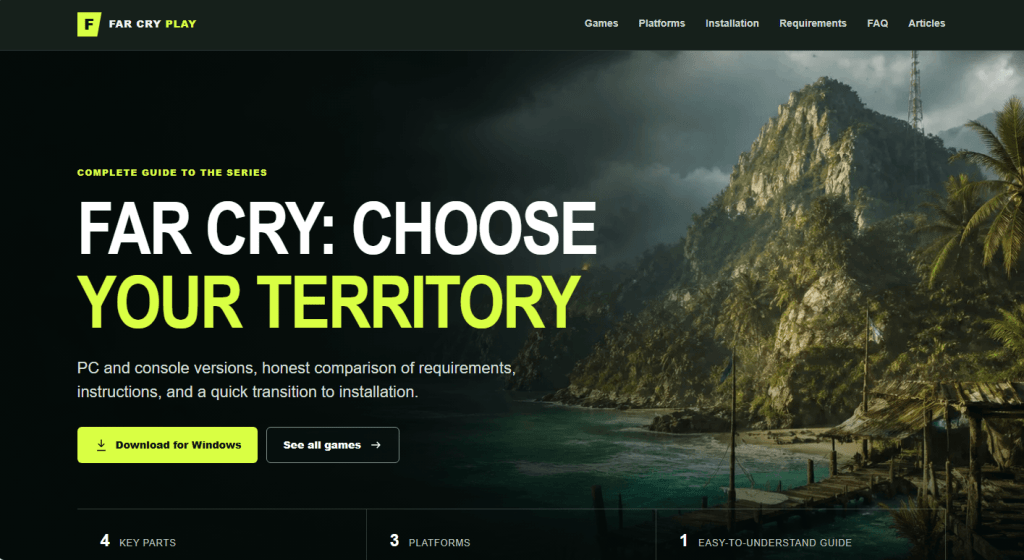
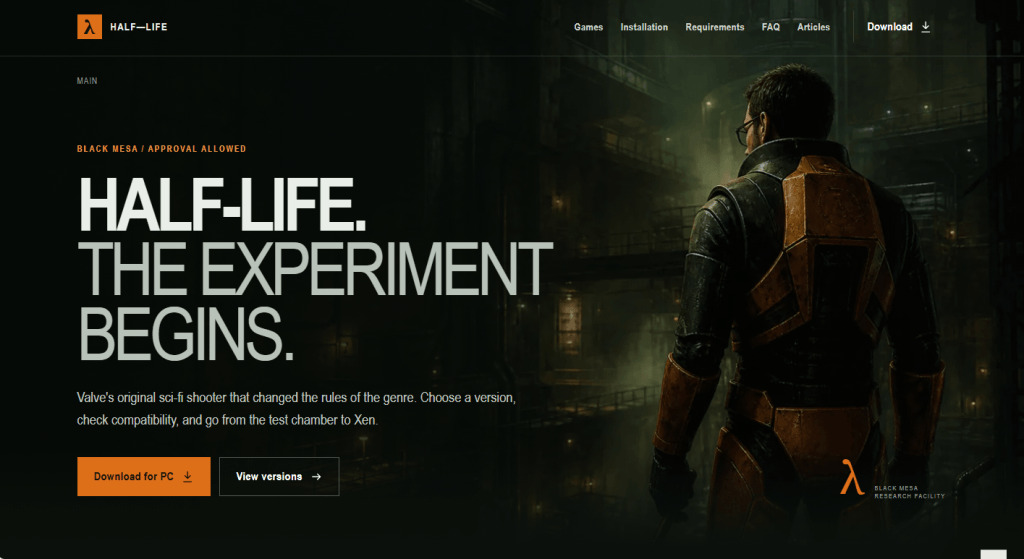
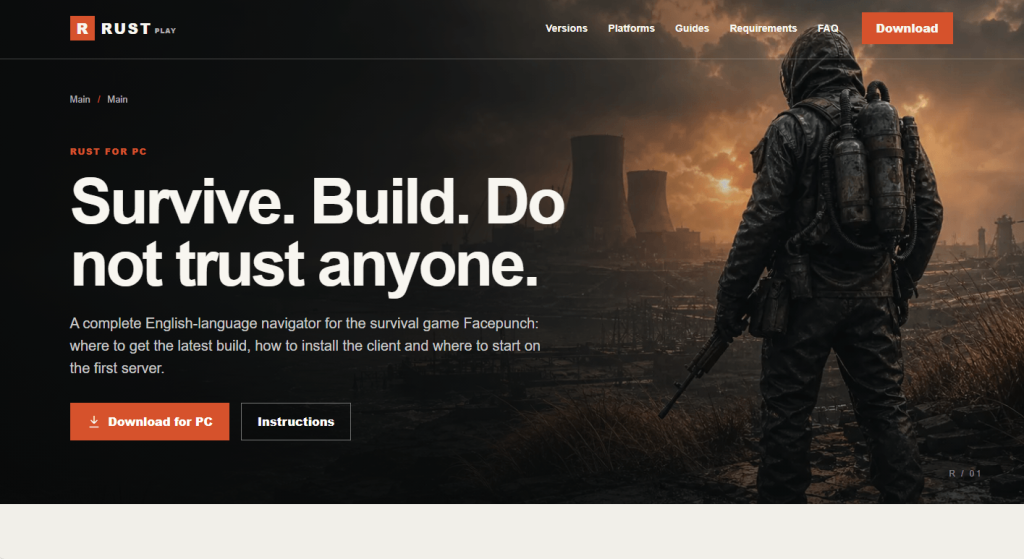
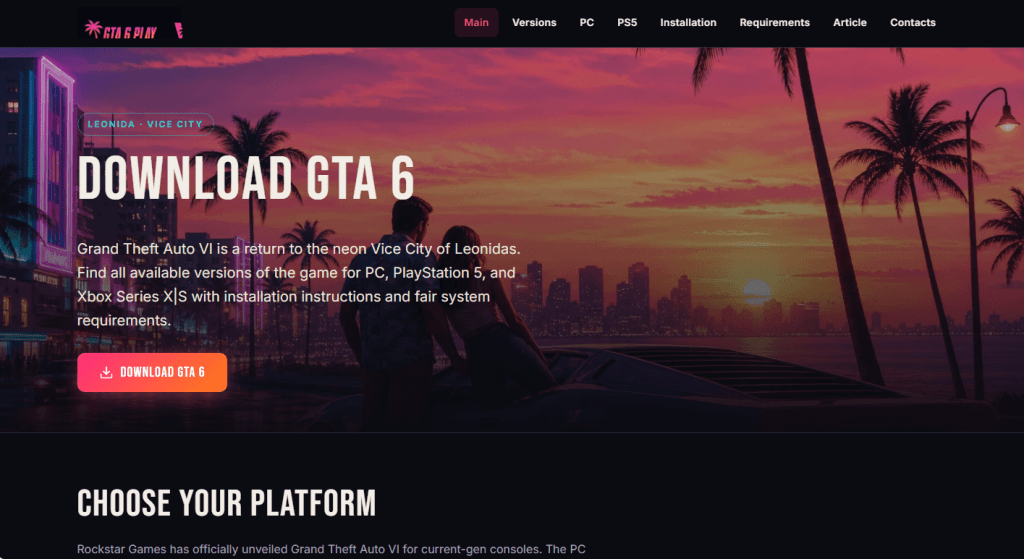
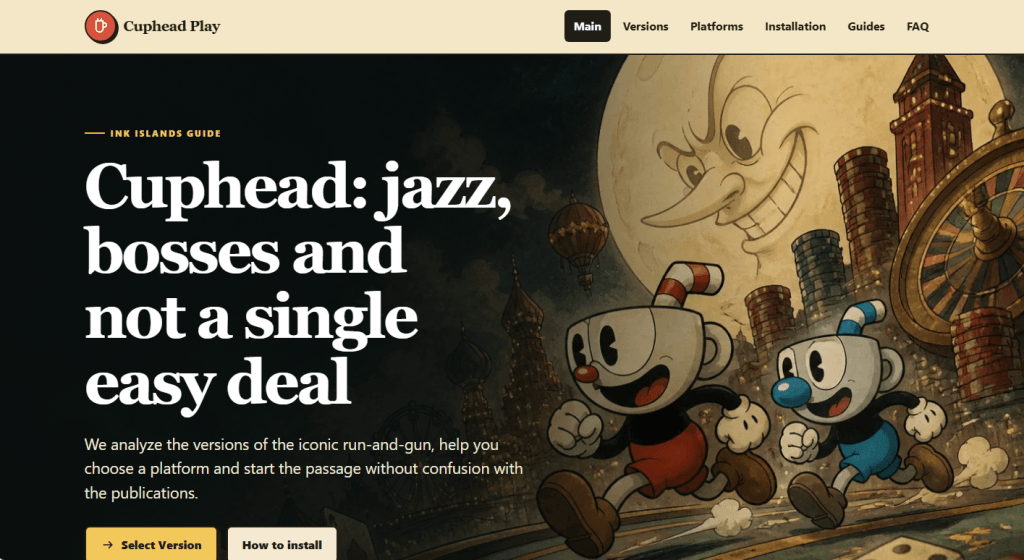
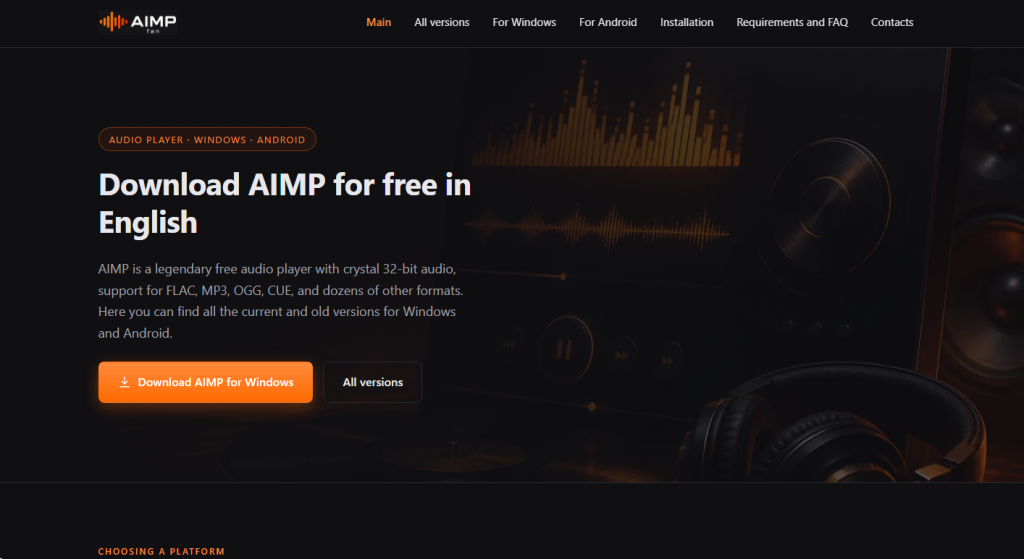
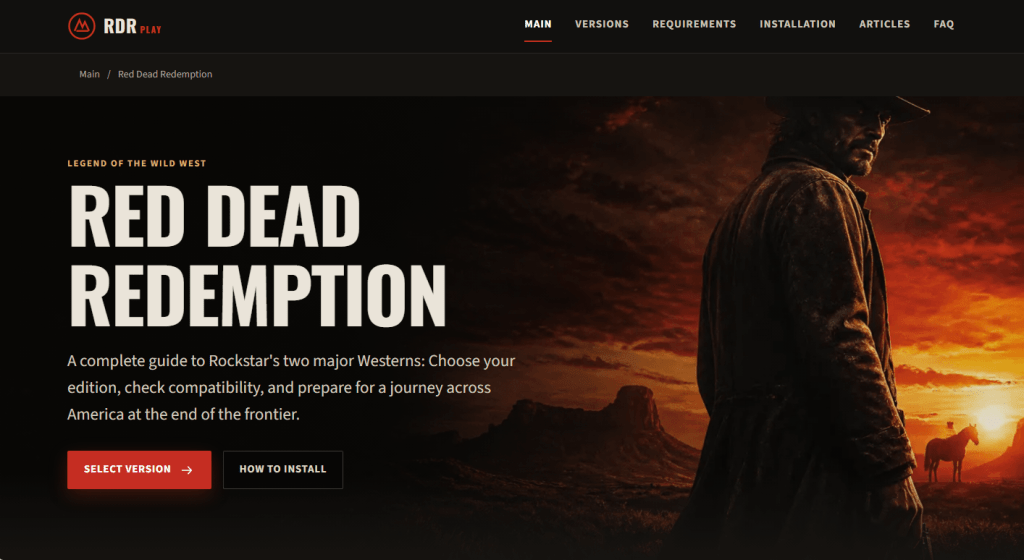
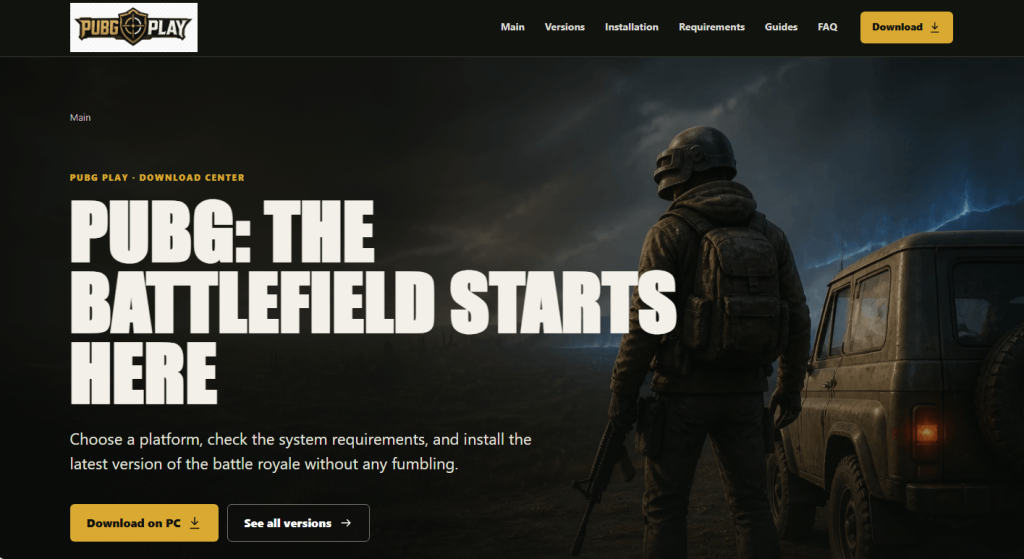
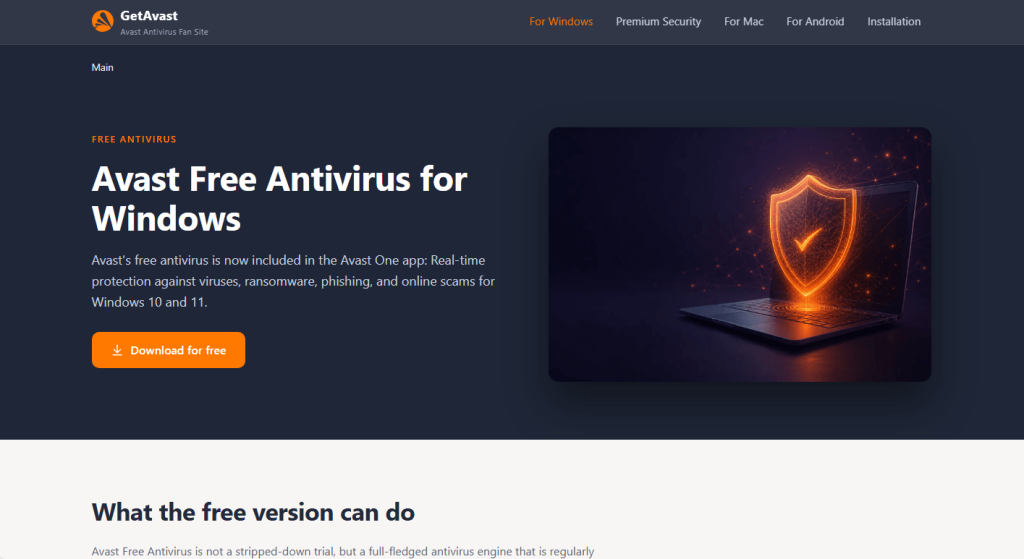
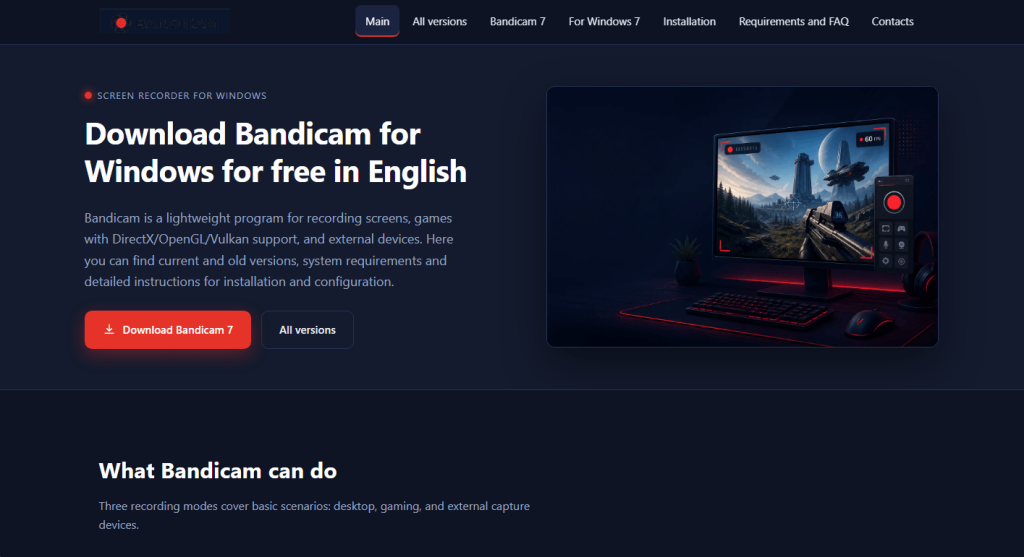
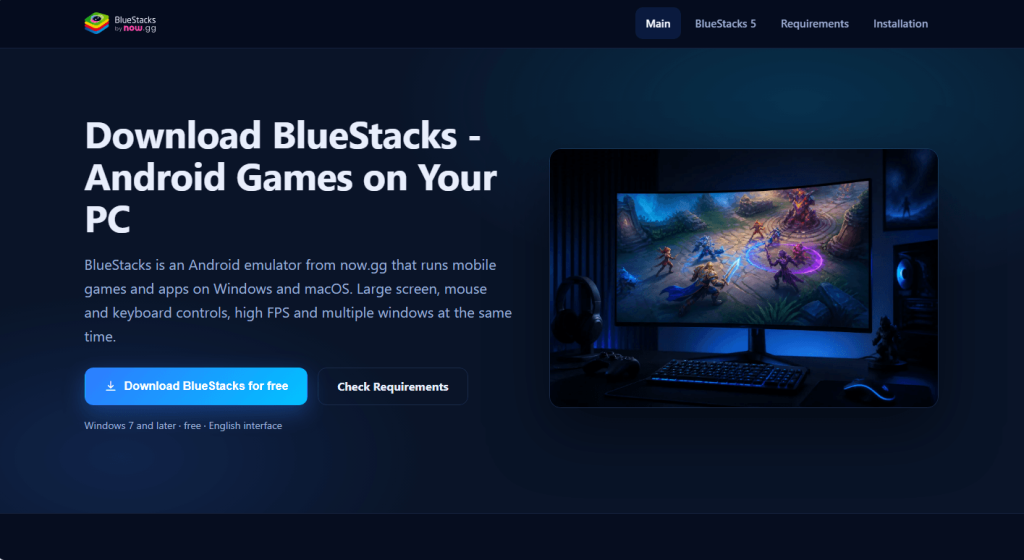
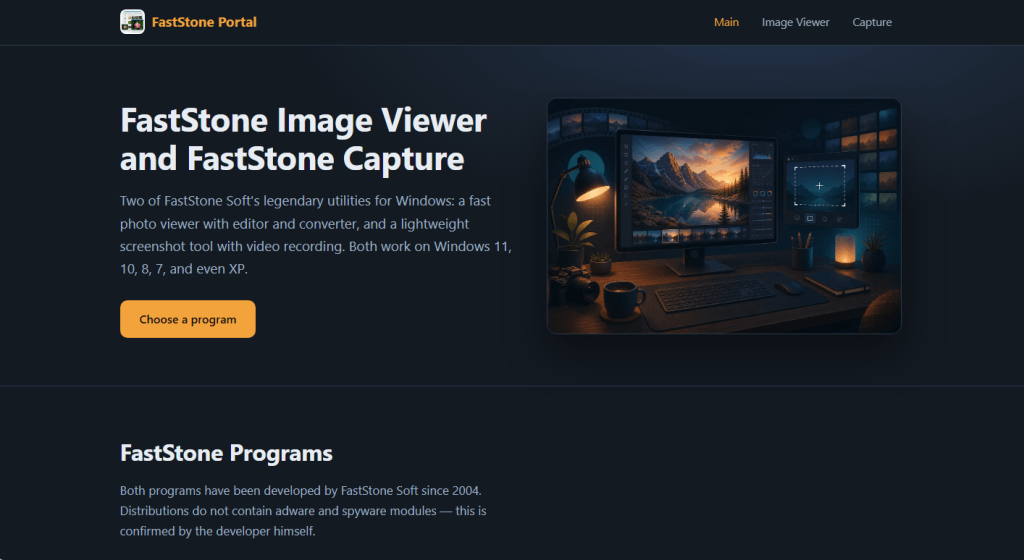
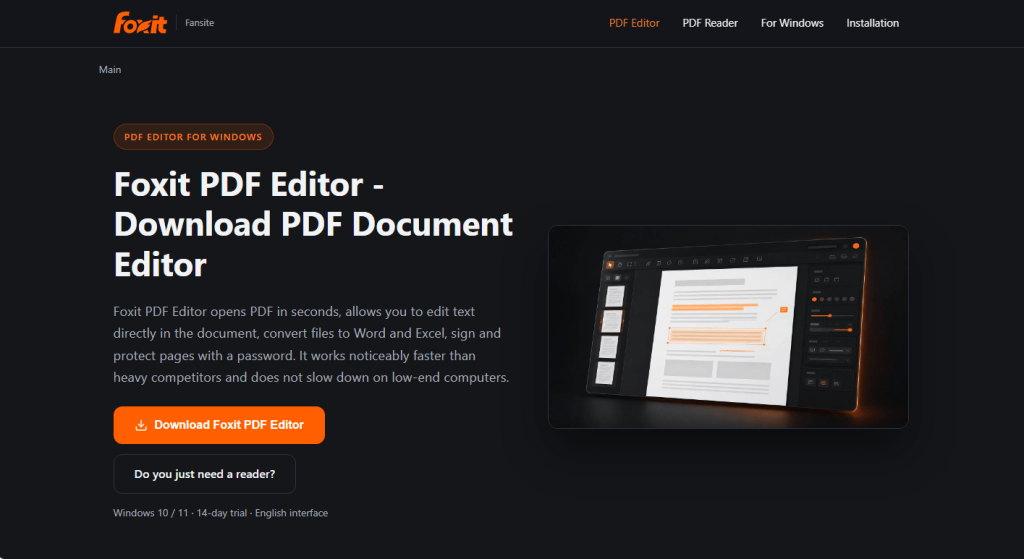
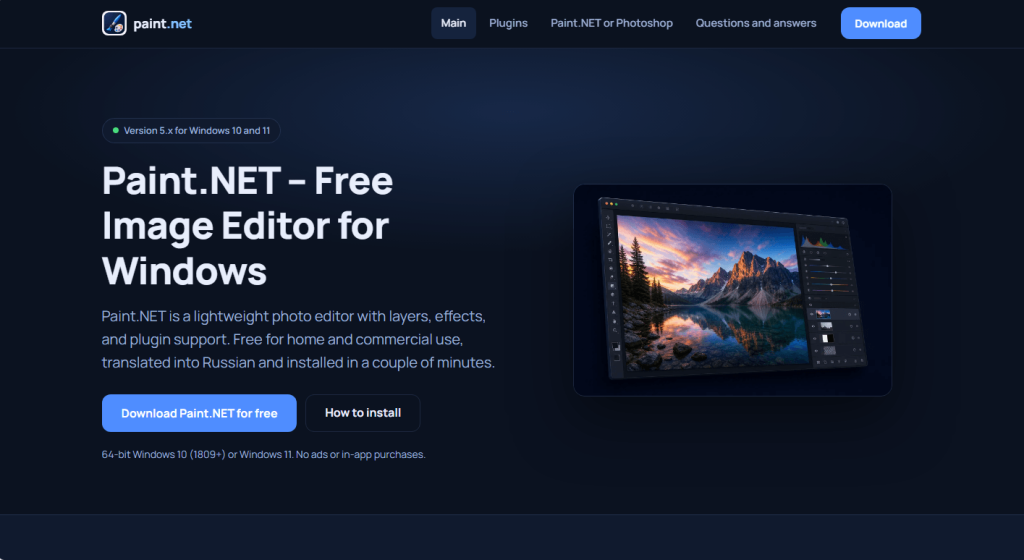
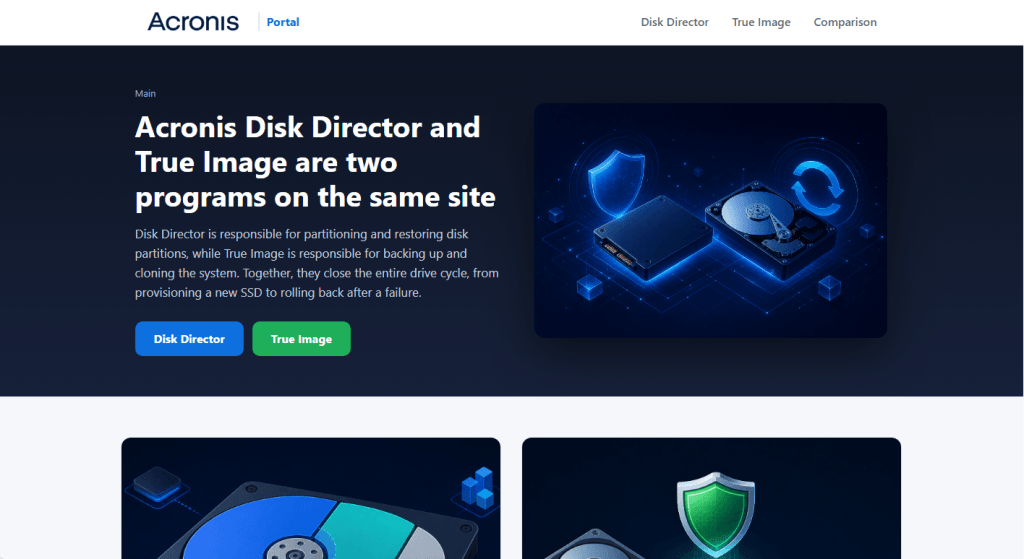
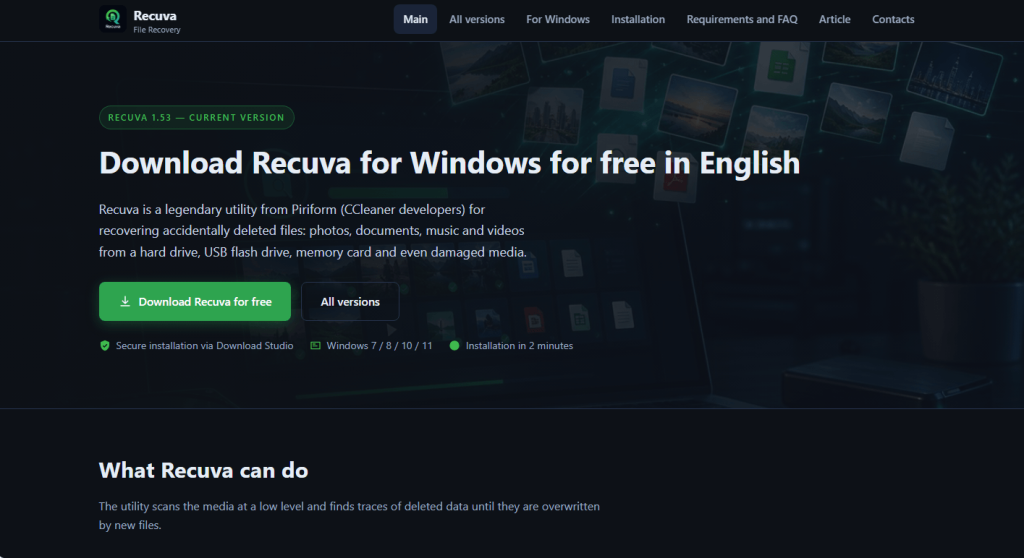
Sie geben sich erstaunlich viel Mühe, überzeugend zu wirken, indem sie genaue Produktinformationen, authentische Entwicklerressourcen und sogar echte Download-Links verwenden.
Aber der Link, den Sie sehen, ist nicht der Link, dem Sie folgen.
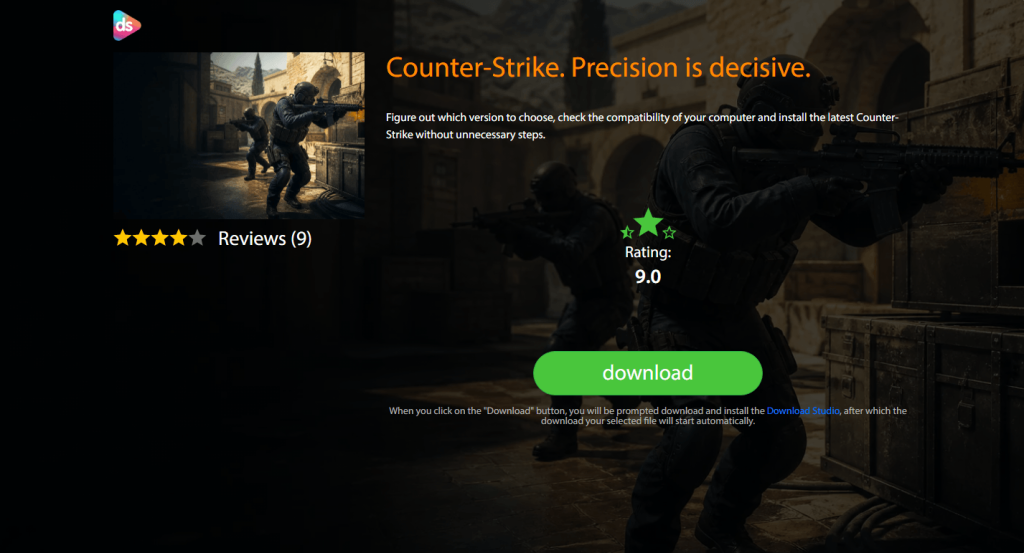
Eine Webseite verspricht Counter-Strike. Fährt man mit der Maus über den Download-Button, zeigt der Browser eine offizielle Steam-Shop-Adresse an. Klickt man jedoch auf den Button, öffnet sich Steam nicht.
Beim Überfahren mit der Maus sieht der Link sicher aus, aber beim Anklicken merkt man etwas anderes.
Einer der ältesten Tipps für mehr Sicherheit im Internet ist, mit dem Mauszeiger über einen Link zu fahren, bevor man ihn anklickt, und das vom Browser angezeigte Ziel zu überprüfen. Wir empfehlen dies sogar beim Prüfen von E-Mails auf Phishing-Links und Betrugsversuche.
Aber es ist nicht narrensicher. Diese Kampagne zeigt, wie eine Website beim Überfahren eines Links mit der Maus ein legitimes Ziel anzeigen kann, beim Anklicken aber zu einer völlig anderen Seite führt.
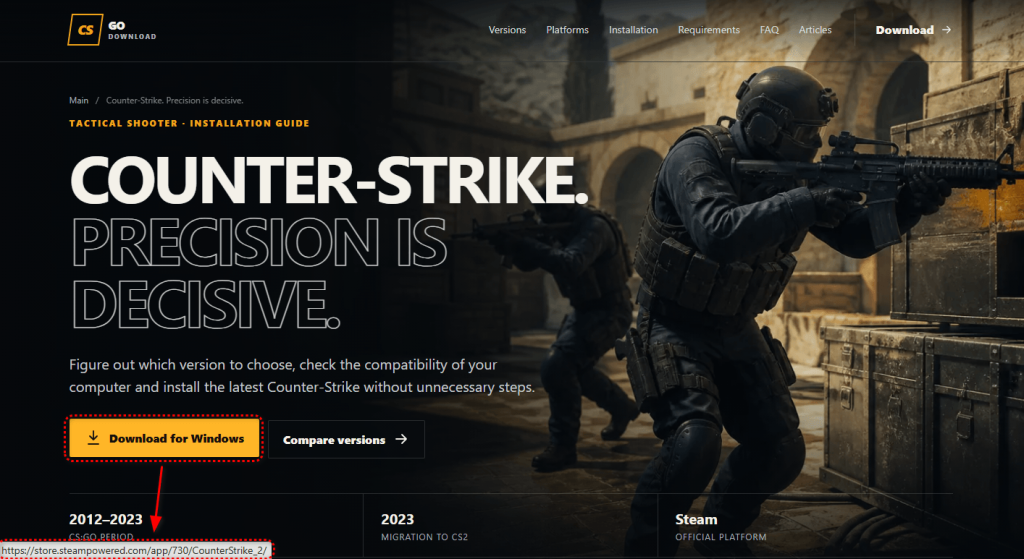
Auf der Counter-Strike-Seite enthält der Download-Button eine offizielle Steam-Store-URL. Das ist die Adresse, die der Browser anzeigt, wenn man mit der Maus darüberfährt.
Das JavaScript auf der Seite verarbeitet den Klick jedoch separat. Anstatt dem Steam-Link zu folgen, bricht das Skript die erwartete Navigation ab und leitet den Besucher über eine Partnerseite weiter.
Die offizielle Steam-URL bietet zwar Sicherheit, ist aber nicht das eigentliche Ziel.
Die Seite geht noch weiter, indem sie in der Fußzeile auf offizielle Steam-Ressourcen verlinkt und sich als unkomplizierte Quelle technischer Informationen präsentiert. Dieser Schein trügt jedoch, sobald der Download-Button gedrückt wird.
41 Standorte, ein Reiseziel
Die Counter-Strike-Website ist kein Einzelfall.
Auf den 41 von uns identifizierten Websites ändern sich zwar Branding und beworbene Downloads, aber die Besucher werden letztendlich zur gleichen Software gelenkt: Download Studio.
Eine Webseite namens GTA 6 PLAY behauptet, einen PC-Download von Grand Theft anzubieten. Theft Auto VI. Es bietet Installationsanweisungen, Systemvoraussetzungen und alles andere, was man von einer echten Spiele-Downloadseite erwarten kann.
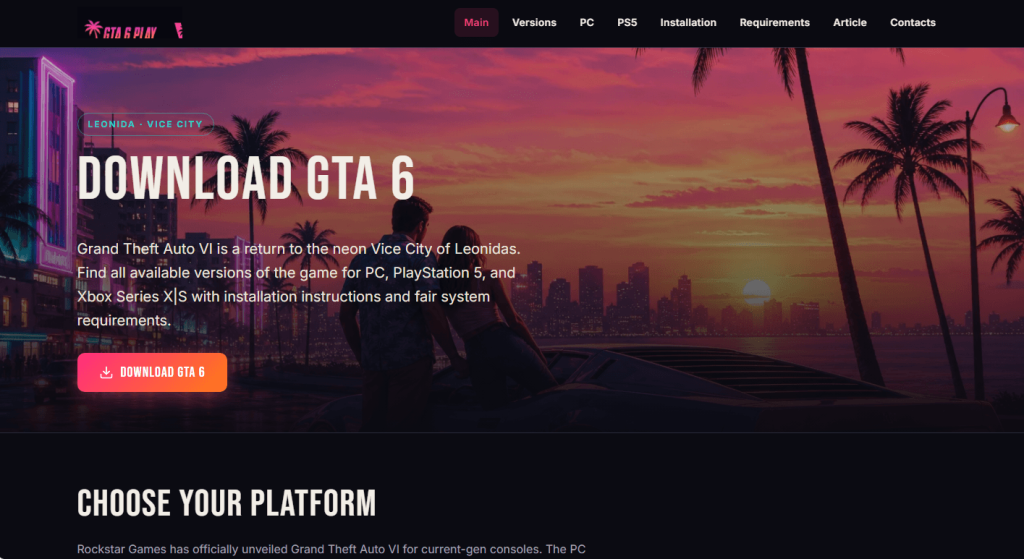
Es gibt allerdings ein ziemlich gravierendes Problem: Es gibt keine angekündigte PC-Version zum Herunterladen.
Rockstar listet derzeit Grand auf Theft Auto VI für PlayStation 5 und Xbox Series X |S, mit einem Veröffentlichungsdatum am 19. November 2026. Eine PC-Version wurde noch nicht angekündigt.
Nachdem die Besucher den Downloadvorgang abgeschlossen haben, werden ihnen Anweisungen zur Installation angezeigt. Download Studio. Hier ist ein Beispiel für diesen Bildschirm von der Counter-Strike-Website:
Anders ausgedrückt: Die beworbene Software ist der Köder. Installation Download Das Studio ist das Ziel.
Die Software-Lockmittel sind noch überzeugender.
Die gleiche Technik findet sich auch auf Seiten, die für gewöhnliche Produkte werben. Windows Anwendungen.
Eine gefälschte VLC Media Player-Seite platziert beispielsweise eine echte VideoLAN-Downloadadresse in ihrem Download-Button. Außerdem werden die Server von VideoLAN als Quelle der Datei angegeben.
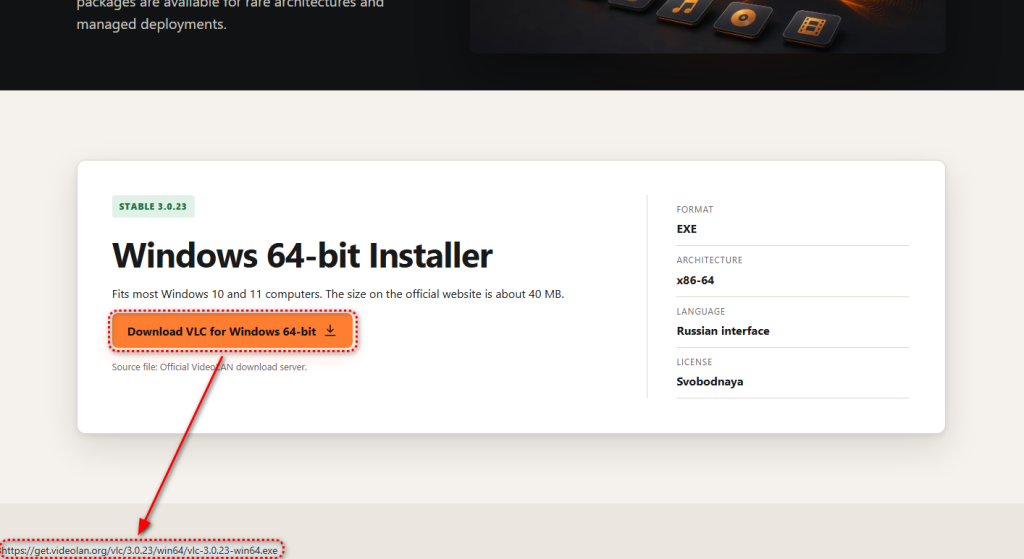
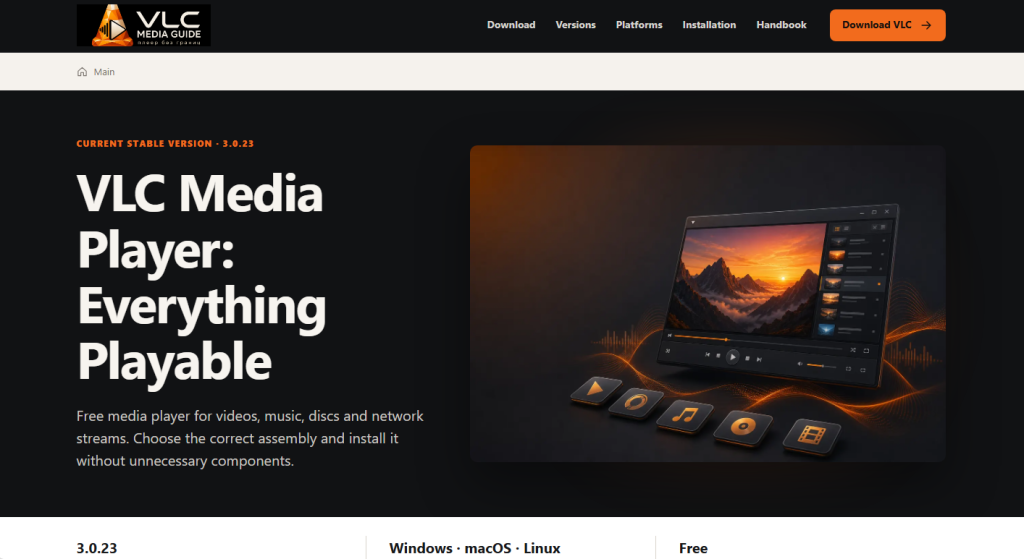
Zum Zeitpunkt unserer Recherche war VLC 3.0.23 die aktuelle Version von VideoLAN.
So können die dem Besucher angezeigten Informationen vollständig korrekt sein. Der Link kann echt sein. Die Version kann korrekt sein. Der Entwickler kann eindeutig identifiziert werden.
Dann überschreibt der Klick-Handler all das. Anstatt dem Browser zu erlauben, VLC von VideoLAN abzurufen, leitet die Seite den Besucher zu Download Studio.
Selbst die Ratschläge in der Firmenbroschüre können irreführen.
Der VLC-Trick empfiehlt außerdem, vor der Ausführung die digitale Signatur des Installationsprogramms zu überprüfen.
Eine digitale Signatur ermöglicht Windows um zu überprüfen, wer eine Software signiert hat und ob die signierte Datei seit ihrer Signierung verändert wurde.
Um eine digitale Signatur zu überprüfen, klicken Sie mit der rechten Maustaste auf die heruntergeladene Datei, wählen Sie „Eigenschaften“ und öffnen Sie dann die Registerkarte „Digitale Signaturen“. Sie können die Signatur auswählen und auf „Details“ klicken, um zu sehen, ob sie vorhanden ist. Windows erachtet es für gültig und wer es unterzeichnet hat.
Normalerweise ist das eine sinnvolle Überprüfung. Aber die Download Der Studio-Installer besteht die Prüfung.
Das von uns untersuchte Muster ist gültig von Grand Media, TOV, signiert. Sie könnten also dem Rat auf der Seite folgen und dies überprüfen. Windows hält die Signatur für gültig und hat trotzdem etwas völlig anderes heruntergeladen als das, was Sie beabsichtigt haben.
Das liegt daran, dass eine gültige Signatur Auskunft darüber gibt, wer eine Datei signiert hat und ob der signierte Inhalt verändert wurde. Sie gibt jedoch keine Auskunft darüber, ob Sie das gewünschte Programm heruntergeladen haben.
Auch Microsofts eigene Authenticode-Dokumentation trifft dieselbe Unterscheidung. Die Codesignatur liefert Informationen über den Herausgeber und die Integrität einer Datei. Sie garantiert jedoch nicht, dass signierte Software vertrauenswürdig ist.
Zu den Ködern gehört alltägliche Software.
Diese Kampagne richtet sich nicht nur an Personen, die nach unveröffentlichten Spielen suchen.
VLC, 7-Zip, Paint.NET und AIMP sind legitime Anwendungen, die regelmäßig heruntergeladen werden. Jemand, der nach einer dieser Anwendungen sucht, tut nichts Ungewöhnliches.
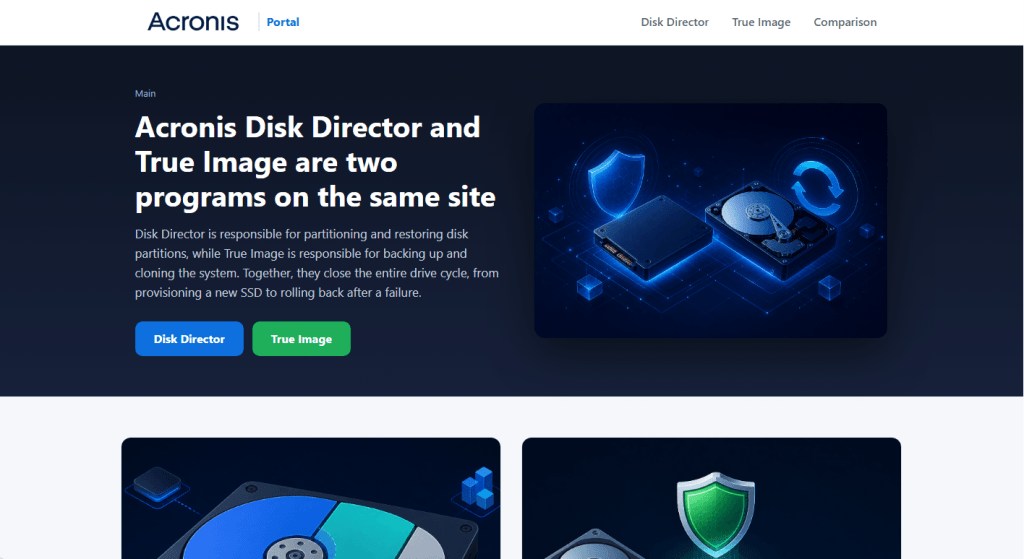
Andere Köder zielen auf Sicherheits-, Backup- und Wiederherstellungsprodukte ab, darunter Avast, Acronis und Recuva.
Jemand, der nach alltäglicher Software sucht oder sogar nach Software zum Schutz oder zur Wiederherstellung seines Computers, kann dazu verleitet werden, ein Programm zu installieren, das er nie angefordert hat.
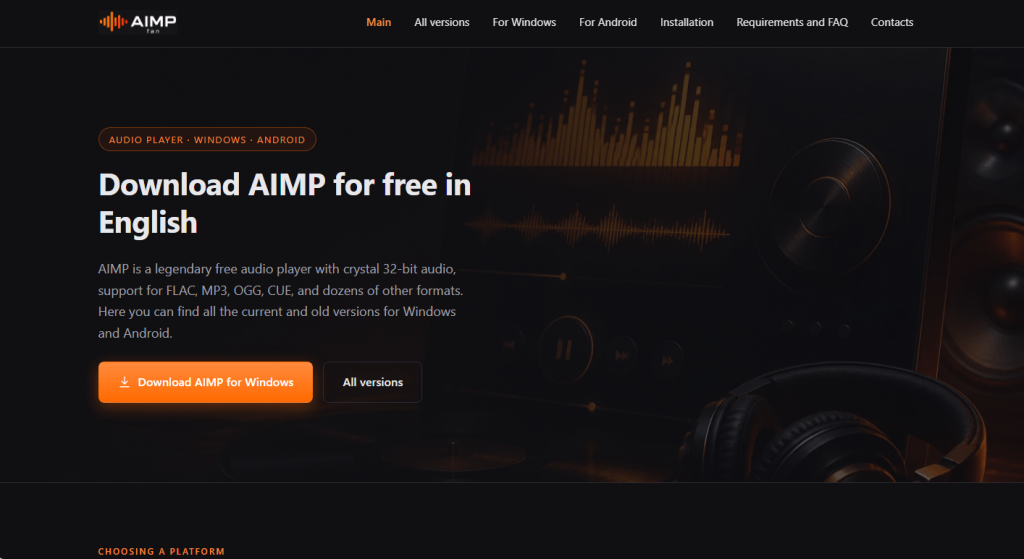
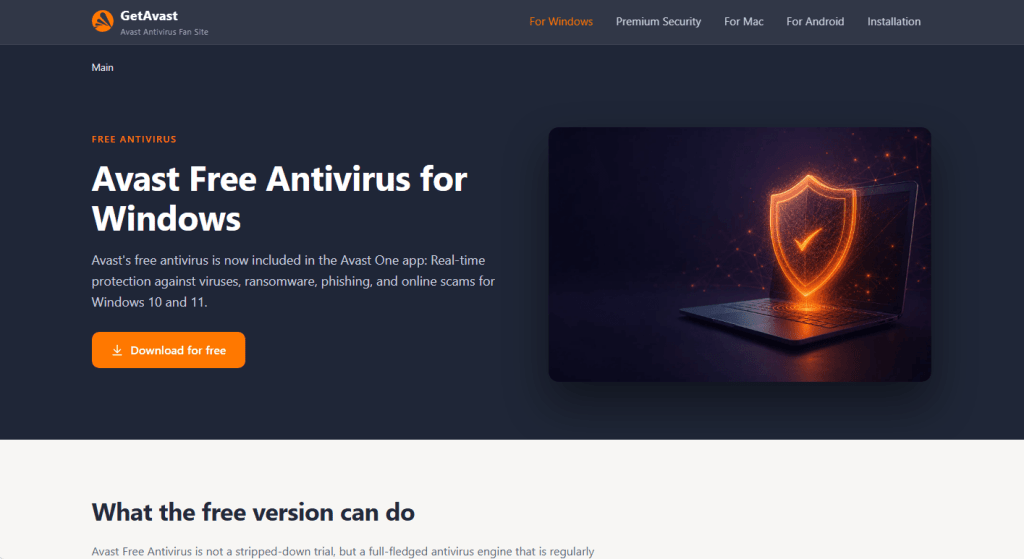
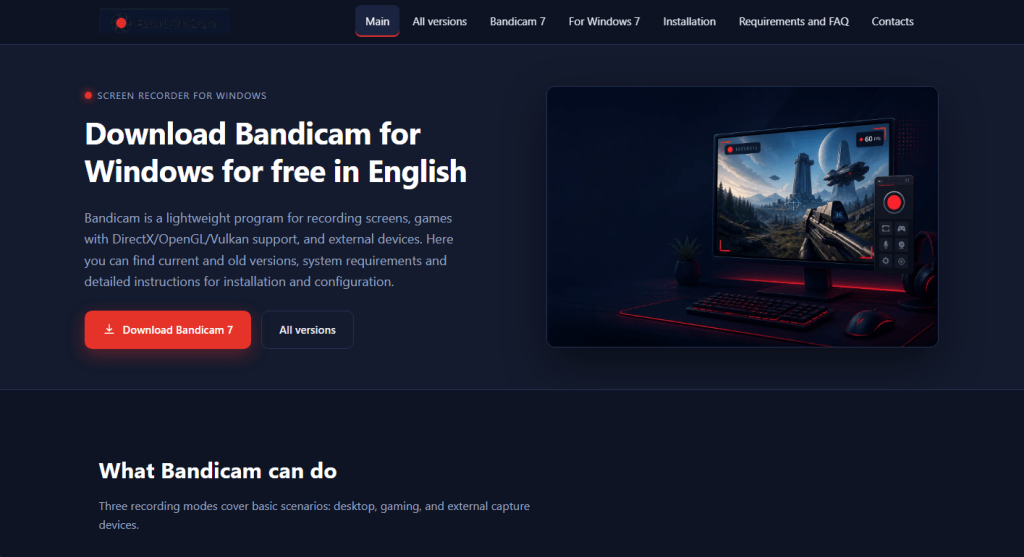
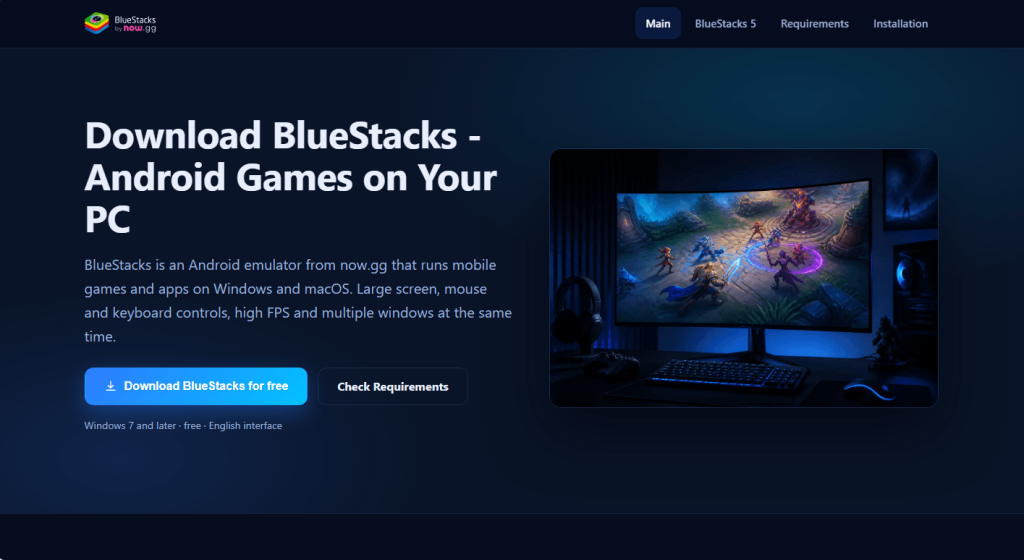
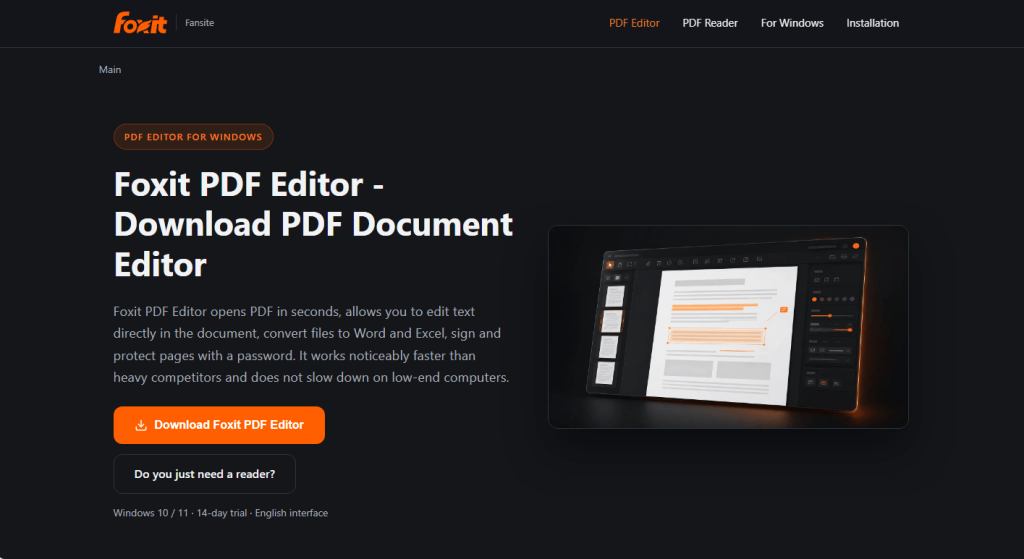
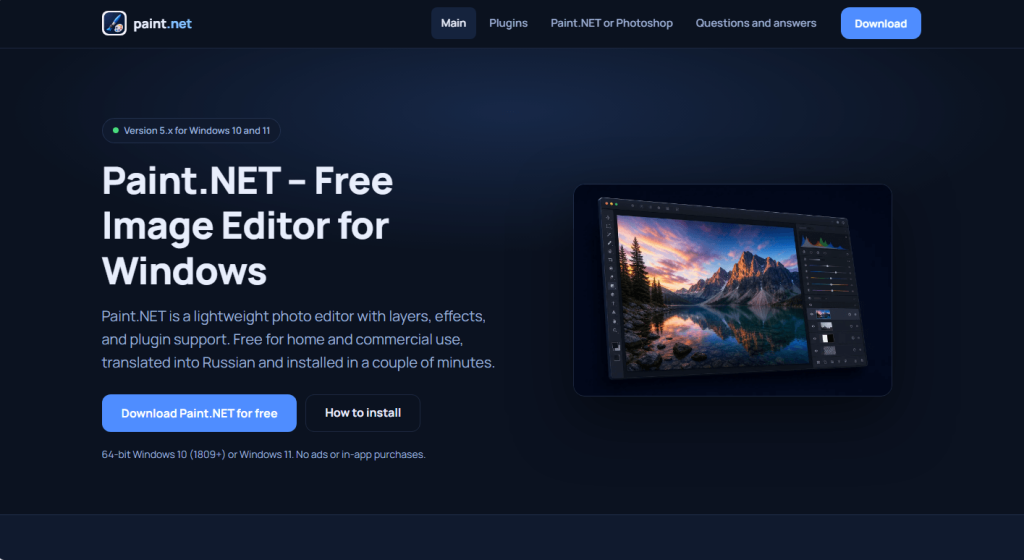
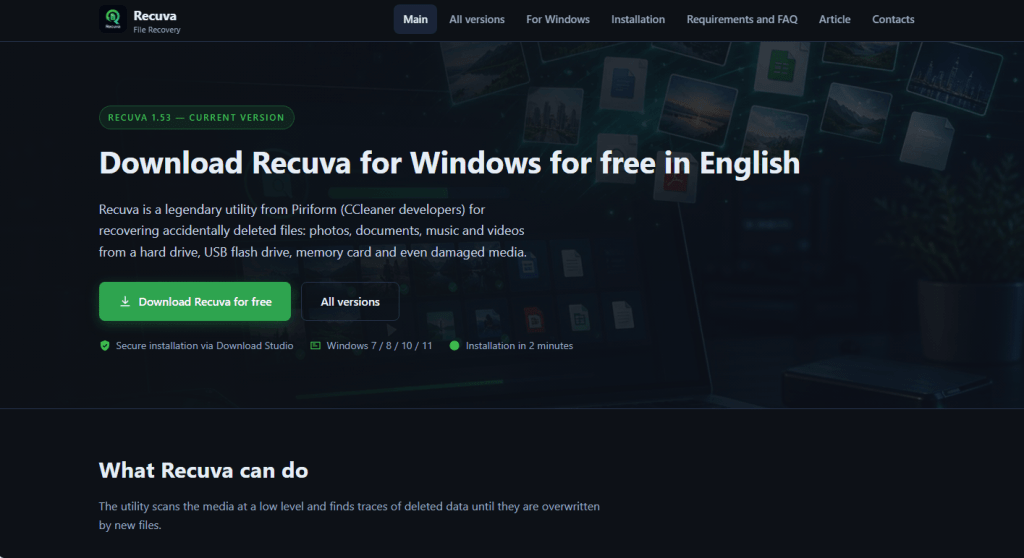
Was die Seiten tatsächlich liefern
Die im Rahmen unserer Untersuchung gelieferte Probe hat eine Größe von etwa 73 MB. Windows Installer für Download Studio.
Es wurde von Grand Media und TOV unterzeichnet, und die Signatur wurde erfolgreich validiert. Unsere Analyse ergab Download Studio installiert und startet seine eigene Benutzeroberfläche und Torrent-Komponenten. Das Programm registriert Torrent- und Magnet-Links und bietet im Installationsprogramm eine Option zur Erstellung von Download Studio ist der Standard-Torrent-Client.
Die Installation aktiviert auch die automatische Aktualisierungsfunktion.
Wichtig ist, dass unsere Analyse nicht ergab, dass Download Studio selbst ist Schadsoftware. Diese Kampagne zeigt deutlich, dass Nutzer, die nach einer bestimmten Software suchen, auf irreführende Weise dazu verleitet werden, eine andere Software zu installieren.
Die Weiterleitung beinhaltet Affiliate-Tracking, was darauf hindeutet, dass möglicherweise ein kommerzieller Anreiz besteht.
Download Das Studio hat eine relevante Geschichte
Es gibt noch einen weiteren Grund Download Die automatische Update-Funktion von Studio erregte unsere Aufmerksamkeit.
Im Jahr 2020 stellten Forscher von Avast fest, dass Download Die automatischen Updates von Studio wurden genutzt, um FakeMBAM, eine als Backdoor getarnte Datei, unbemerkt zu verbreiten. Malwarebytes Installer.
Avast überwacht Download Studio-Updates und beobachtete die Fälschung Malwarebytes Die Installationsprogramme werden auf die gleiche Weise wie reguläre Updates bereitgestellt und ausgeführt, stillschweigend im Hintergrund und ohne dass die Benutzer die Installation wissentlich einleiten.
Über die Hintertür konnte zusätzliche Schadsoftware heruntergeladen werden, und bei den von Avast beobachteten persistenten Nutzlasten handelte es sich um Kryptowährungs-Miner.
Als die Forscher Kontakt aufnahmen Download Die Entwickler von Studio gaben an, einen Sicherheitsvorfall auf ihrem Continuous-Integration-Server festgestellt, untersucht und zusätzliche Sicherheitsmaßnahmen implementiert zu haben. Avast erklärte, die Entwickler hätten Nachfragen zur Anzahl der betroffenen Nutzer und zu einer möglichen Benachrichtigung unbeantwortet gelassen.
Die Studie nannte auch Grand Media und TOV als weitere Unternehmen, die mit den betreffenden Anwendungen in Verbindung stehen. Download Der Studio-Installateur, den wir in dieser Kampagne untersucht haben, ist ebenfalls bei Grand Media, TOV, unter Vertrag.
Es gibt keine Beweise dafür, dass die Download Es ist unklar, ob der Studio-Installer in dieser Kampagne schädlich ist oder ob es sich um einen erneuten Angriff handelt. Da sein automatischer Update-Mechanismus jedoch bereits zuvor zur Verbreitung von Schadsoftware missbraucht wurde, ist die Tatsache, dass der aktuelle Installer automatische Updates ermöglicht, relevant.
Überprüfen Sie, was Sie tatsächlich heruntergeladen haben.
Es gibt noch eine weitere einfache Überprüfung, die die von diesen Seiten angewandte Lockvogelmethode entlarvt.
Klicken Sie mit der rechten Maustaste auf die heruntergeladene ausführbare Datei, wählen Sie „Eigenschaften“ und öffnen Sie die Registerkarte „Details“ .
Für die von uns untersuchte Stichprobe Dateibeschreibung und Produktname identifizieren Download Studio, Originaler Dateiname Ist DS-Setup.exeund die Urheberrechtsinformationen nennen Grand Media.
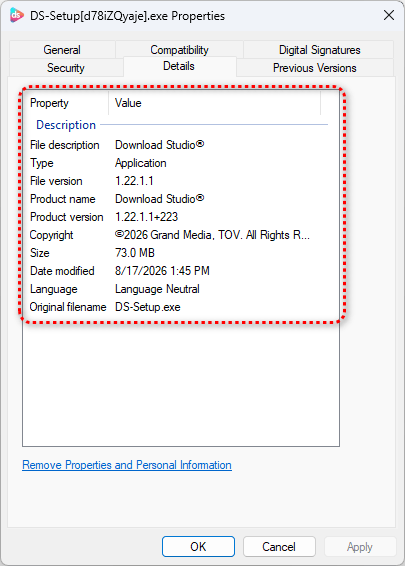
Wenn Sie auf eine Schaltfläche mit der Bezeichnung „ Download VLC“ und in diesen Feldern steht „ Download Bei „Studio“ besteht sofort und offensichtlich eine Diskrepanz.
Die Registerkarte „Details“ ist jedoch kein Beweis dafür, dass eine Datei sicher ist. Der Softwarehersteller kontrolliert diese Informationen, daher könnte ein Schadprogramm überzeugende Produktnamen und -beschreibungen verwenden.
Schauen Sie sich stattdessen den gesamten Download an: Stammt er vom Entwickler oder aus einem vertrauenswürdigen Shop? Ist er vom erwarteten Herausgeber signiert? Und gibt sich die Datei als das Programm aus, das Sie herunterladen wollten?
Wie Sie sich schützen können
Es gibt einige einfache Möglichkeiten, sich vor dieser Art von Download-Lockvogelangebot zu schützen:
- Laden Sie Software direkt von der Website des Entwicklers oder einem vertrauenswürdigen App-Store herunter. Nutzen Sie für Spiele einen offiziellen Store wie Steam oder den Store des Publishers.
- Verlassen Sie sich nicht allein auf das Bewegen des Mauszeigers über einen Link. Wie diese Kampagne zeigt, kann eine Seite ein legitimes Ziel anzeigen und Sie dann beim Anklicken woanders hinleiten.
- Eine gültige digitale Signatur garantiert nicht, dass Sie das richtige Programm erhalten haben. Überprüfen Sie unter „Eigenschaften“ > „Details“ , ob der Produktname mit dem gewünschten übereinstimmt.
- Wenn auf einer Downloadseite steht, dass Sie zuerst einen separaten Download-Manager installieren müssen, schließen Sie diese.
- Wenn ein Spiel nicht für Ihre Plattform veröffentlicht wurde, kann eine Website, die behauptet, einen offiziellen Download anzubieten, es nicht haben.
- Wenn Download Studio ist bereits installiert und Sie haben es nicht ausgewählt. Entfernen Sie es über Einstellungen > Apps und führen Sie einen vollständigen Virenscan durch.
- Malwarebytes Browser Guard blockiert Seiten wie diese, bevor sie geladen werden, wodurch das Problem behoben wird, bevor Sie überhaupt etwas heruntergeladen haben.
Indikatoren für Kompromisse (IOCs)
Dateihashes (SHA-256)
9a3f6e69c12cb814c45862219ecb17e9ab7744877c9da1c49f3ea046437f8fca (DS-Setup.exe)
Netzwerkindikatoren
r.byteengineering[.]net
apis.downloadstud[.]io
downloadstudio[.]net
dstudio[.]app
getdownloadstudio[.]net
4kvideodownloader[.]ru
acronisportal[.]ru
cristalixmine[.]ru,
crystaldisk24[.]ru
csgodownload[.]ru
cupheadplay[.]ru
fallout24[.]ru
farcryplay[.]ru
faststoneportal[.]ru
formatf[.]ru
foxitpdf[.]ru
get7zip[.]ru
getaf[.]ru
getaimp[.]ru
getavast[.]ru
getbandicam[.]ru
getbluestacks[.]ru
getmovavi[.]ru
getrecuva[.]ru
getultraiso[.]ru
getvmware[.]ru
getvuescan[.]ru
gogetter24[.]ru
gta6-play[.]ru
halflife-play[.]ru
memuemulator[.]ru
paintdotnet[.]ru
pdfxchange[.]ru
poppyplaytimeplay[.]ru
pubgplay[.]ru
rdrplay[.]ru
regorganize[.]ru
roblox-play[.]ru
rust-play[.]ru
tcommander[.]ru
tf2play[.]ru
thewitcherplay[.]ru
uninstalltooll[.]ru
vlcmp[.]ru
windowsmp[.]ru
yandereplay[.]ru
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Blockiert automatisch Phishing-Seiten und schädliche Websites. Kostenlos, Installation mit einem Klick. Zum Browser hinzufügen →