

Free Mobile, einer der größten Mobilfunkanbieter Frankreichs, wurde im Januar von der französischen Datenschutzbehörde CNIL wegen unzureichenden Schutzes von Kundendaten zu einer Geldstrafe von 27 Millionen Euro verurteilt . Durch den Datenverstoß im Oktober 2024 erlangte ein Unbefugter Zugriff auf sensible Kundendaten, darunter Bankverbindungsdaten und Zugangsdaten. Seitdem häufen sich schlecht gemachte Betrugsversuche, die sich gezielt an Free-Mobile-Kunden richten.
Allerdings ist in den letzten Wochen eine gut geschriebene Betrugsmasche aufgetaucht, die das Design der offiziellen Free Mobile-Website und der E-Mail-Vorlagen detailgetreu kopiert.
Einer unserer Mitarbeiter, ein Free Mobile-Kunde, erhielt am Mittwoch, den 30. September, diese Phishing-E-Mail. Die Nachricht verwendete dasselbe Logo und dieselbe Vorlage wie offizielle E-Mails des Unternehmens, stammte aber von einer verdächtigen E-Mail-Adresse. freemobile-regularisation[@]knowledgegrowthcenter[.]helpEs enthielt einen Link, der scheinbar auf Folgendes hinwies regularisation.free.fr :
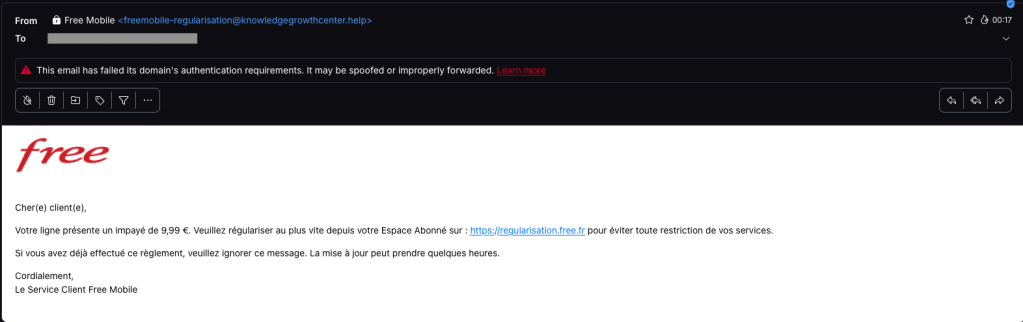
Die E-Mail teilt dem Nutzer mit, dass eine Rechnung über 9,99 € beglichen werden muss, um die Sperrung seines Dienstes zu vermeiden. Ein Klick auf den Link führt zu einer Weiterleitung.
1. https://u2l.ai/Q5YwFz301
2. https://espace-free-mobile.pro/Ds41LE/302
3. https://espace-free-mobile.pro/Ds41LE/regularisation/?impaye=92a9e77d…200
Dieser letzte Bereich, espace-free-mobile.pro, wird von Cloudflare gehostet und wurde erst vor einem Monat registriert.
Der letzte Link führt zu einer überzeugenden Seite mit einem Formular, in dem Kreditkartendaten abgefragt werden:
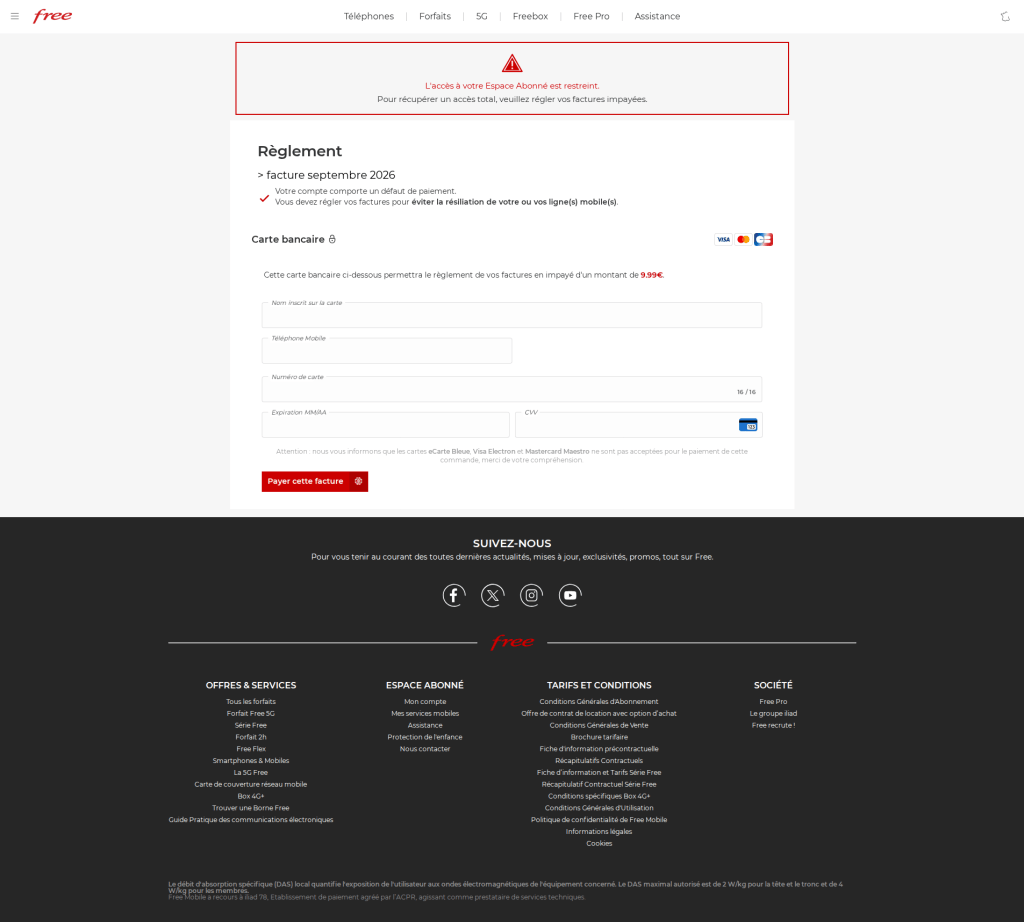
Die Phishing-Seite sieht authentisch aus, was diese Kampagne von vielen der Gratis-Mobilfunkbetrügereien unterscheidet, die wir seit dem Datenleck gesehen haben.
Wir haben dieselbe Kampagne zunächst mit weniger überzeugenden Weiterleitungsketten gesehen, wie beispielsweise in diesem Beispiel vom Juli:
1. https://bly.to/93kie5u
2. https://s1181402.ha026.t.mydomain.zone/mbl/
3. https://s1181402.ha026.t.mydomain.zone/mbl/regularisation/?impaye=505…
In letzter Zeit haben wir vermehrt authentisch wirkende Domains gesehen, die alle von Cloudflare gehostet werden:
1. https://s.ink/jmCnZZ
2. https://freesas.info/Cf4tP/
3. https://freesas.info/Cf4tP/regularisation/?impaye=f13fa919d1a22833557…
Und noch ein Beispiel:
1. https://bly.to/jabwpf6
2. https://regularisation-free.info/portail/
3. https://regularisation-free.info/portail/regularisation/?impaye=83f91…
Wie man sicher bleibt
Malwarebytes kann Sie vor diesen Bedrohungen schützen, aber behandeln Sie unerwartete Nachrichten über Ihre Konten und Rechnungen mit Vorsicht:
- Klicken Sie nicht auf Links in unerwünschten E-Mails. Wenn eine Nachricht Ihr Konto betrifft, öffnen Sie direkt die offizielle Free Mobile App oder Website oder rufen Sie die offizielle Hotline unter 3244 an.
- Überprüfen Sie die tatsächliche Domain in der Adressleiste Ihres Browsers, um zu sehen, ob sie mit Ihren Erwartungen übereinstimmt – in diesem Fall https://mobile.free.fr .
- Malwarebytes Browser Guard erkennt und blockiert diesen Betrug direkt in Ihrem Browser.
- Verwenden Sie auf all Ihren Geräten eine aktuelle Echtzeit -Antimalware-Lösung mit einer Komponente zum Schutz des Internets.
- Malwarebytes Scam Guard kann Ihnen dabei helfen festzustellen, ob eine E-Mail betrügerisch ist, und Ihnen Ratschläge für das weitere Vorgehen geben.
Beugen Sie Bedrohungen vor, bevor sie Schaden anrichten können.
Malwarebytes Browser Guard Phishing-Seiten und bösartige Websites automatisch. Kostenlos und mit nur einem Klick zu installieren. Zu Ihrem Browser hinzufügen →








