Wichtige Erkenntnisse
- Malware ist schädliche Software, die darauf ausgelegt ist, Geräte und Daten zu beschädigen, zu stören oder die Kontrolle darüber zu übernehmen.
- Es kann Informationen stehlen, Dateien verschlüsseln oder löschen, Aktivitäten ausspionieren oder Systemfunktionen übernehmen.
- Zu den typischen Anzeichen einer Infektion zählen eine verlangsamte Systemleistung, Pop-ups, Systemabstürze, ungewöhnliche Netzwerkaktivitäten oder geänderte Einstellungen.
- Malware verbreitet sich hauptsächlich über gehackte Websites, schädliche Downloads, riskante Apps und Phishing-E-Mails .
- Zu den wichtigsten Arten zählen Adware, Spyware, Viren, Würmer, Trojaner, Ransomware, Rootkits, Keylogger, Cryptomining-Programme und Exploits.
- Um Schadsoftware zu entfernen, führen Sie einen Scan mit einem Cybersicherheitsprogramm durch, ändern Sie Ihre Passwörter und aktivieren Sie die Multi-Faktor-Authentifizierung (MFA).
Was ist Malware?
Malware, oder „schädliche Software“, ist ein Überbegriff, der jedes bösartige Programm oder jeden Code beschreibt, der für Systeme schädlich ist.
Feindlich, aufdringlich und absichtlich zerstörerisch - Malware versucht, Computer, Computersysteme, Netzwerke, Tablets und mobile Geräte zu infiltrieren, zu beschädigen oder zu deaktivieren, indem sie oft die Kontrolle über Teile der Geräteoperationen übernimmt. Ähnlich wie die menschliche Grippe stört sie die normale Funktion.
Die Motive hinter Schadsoftware sind vielfältig. Sie kann darauf abzielen, Geld von Ihnen zu erhalten, Ihre Arbeit zu sabotieren, eine politische Aussage zu treffen oder einfach nur damit anzugeben. Obwohl Schadsoftware selten die physische Hardware von Systemen oder Netzwerkgeräten beschädigt, kann sie Ihre Daten stehlen, verschlüsseln oder löschen, wichtige Computerfunktionen verändern oder übernehmen und Ihre Computeraktivitäten ohne Ihr Wissen oder Ihre Zustimmung ausspionieren.
Sie wissen ja, wie die medizinische Gemeinschaft jedes Jahr Kampagnen startet, damit sich alle gegen die Grippe impfen lassen? Das liegt daran, dass Grippeausbrüche typischerweise eine Saison haben - eine Jahreszeit, in der sie sich verbreiten und Menschen infizieren. Im Gegensatz dazu gibt es für PCs, Smartphones, Tablets und Unternehmensnetzwerke keine vorhersehbaren saisonalen Infektionen. Für sie ist immer Grippesaison. Aber anstatt Schüttelfrost und Gliederschmerzen zu erleiden, können Benutzer an einer Form von Maschinenkrankheit - Malware - erkranken.
Arten von Malware
Hier sind die häufigsten Täter in der Galerie der Malware-Schurken:
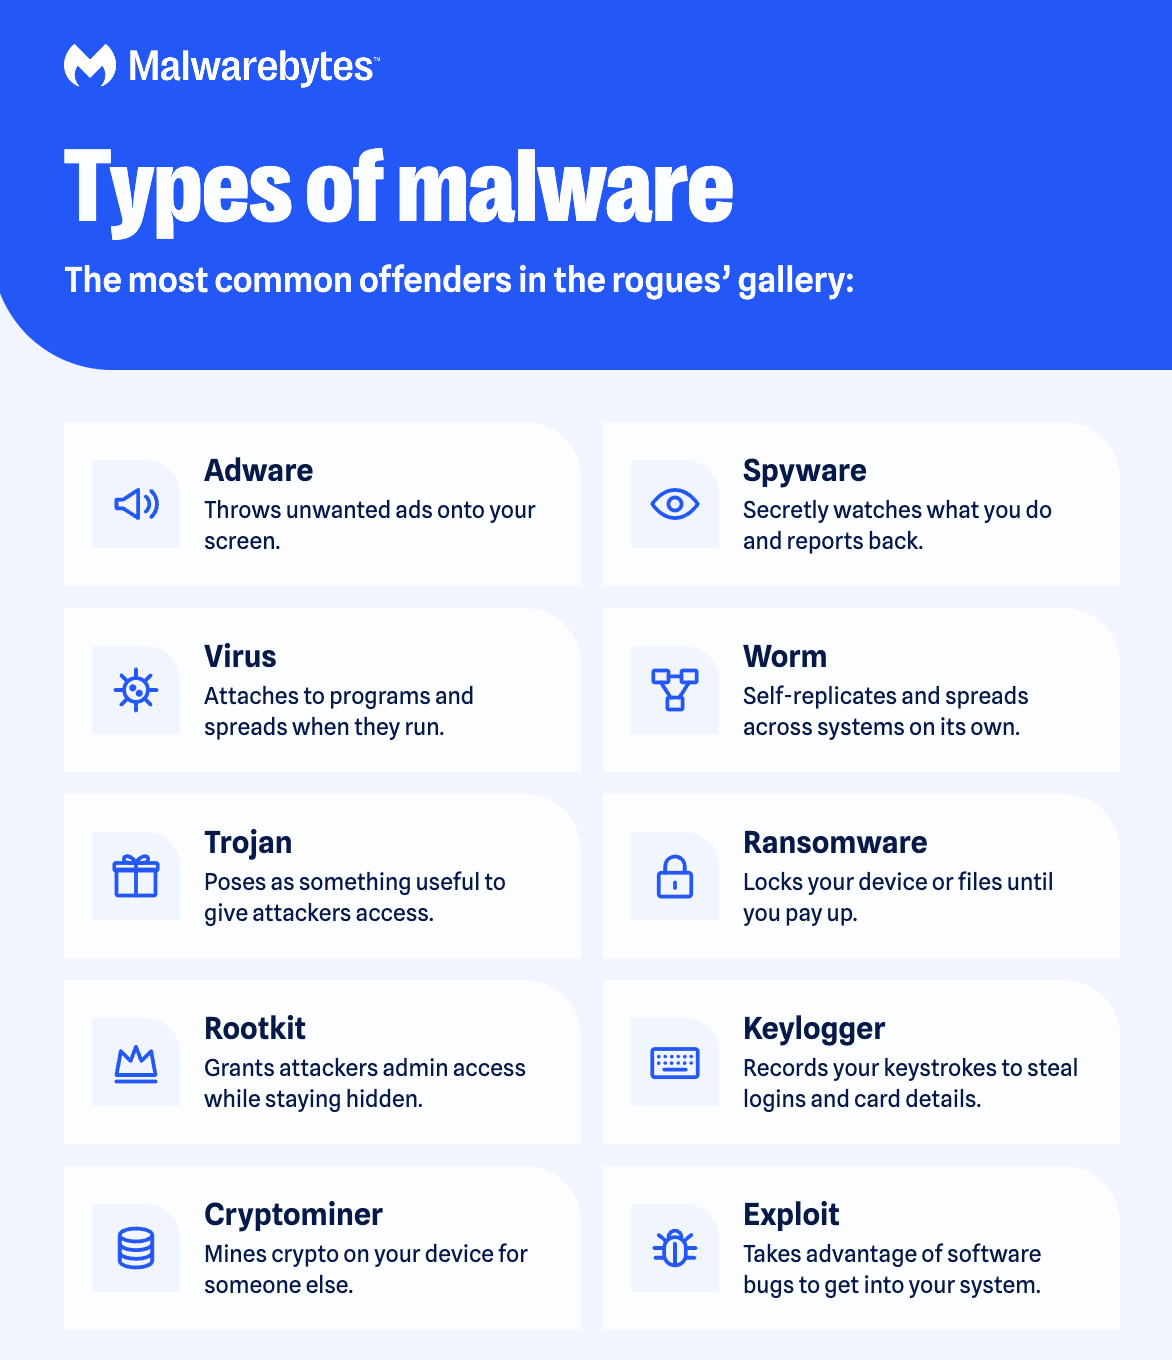
- Adware ist unerwünschte Software, die dazu dient, Werbung auf Ihrem Bildschirm einzublenden, meistens innerhalb eines Webbrowsers.
- Spyware ist Malware, die heimlich die Aktivitäten des Computerbenutzers ohne Erlaubnis beobachtet und an den Autor der Software berichtet.
- Ein Virus ist Schadsoftware, die sich an ein anderes Programm anhängt und sich bei der Ausführung selbst repliziert, indem sie andere Computerprogramme verändert und diese mit eigenen Codefragmenten infiziert.
- Würmer sind eine Art Schadsoftware, ähnlich wie Viren.
- Ein Trojaner , auch Trojanisches Pferd genannt, zählt zu den gefährlichsten Schadprogrammen. Er tarnt sich meist als nützliches Programm, um Nutzer zu täuschen. Sobald er auf Ihrem System ist, erlangen die Angreifer hinter dem Trojaner unbefugten Zugriff auf Ihren Computer. Von dort aus können Trojaner genutzt werden, um Finanzinformationen zu stehlen oder andere Schadsoftware, häufig Ransomware, zu installieren.
- Ransomware ist eine Form von Schadsoftware, die Sie von Ihrem Gerät aussperrt und/oder Ihre Dateien verschlüsselt und Sie dann zwingt, ein Lösegeld zu zahlen, um den Zugriff wiederzuerlangen.
- Rootkit ist eine Form von Schadsoftware, die dem Angreifer Administratorrechte auf dem infizierten System verschafft, auch bekannt als „Root“-Zugriff.
- Ein Keylogger ist Schadsoftware, die alle Tastatureingaben des Benutzers aufzeichnet.
- Exploits sind eine Art Schadsoftware, die Fehler und Schwachstellen in einem System ausnutzt, um dem Angreifer Zugang zu Ihrem System zu verschaffen.
Anzeichen von Schadsoftware
Malware kann sich durch viele verschiedene ungewöhnliche Verhaltensweisen offenbaren. Hier sind einige unverkennbare Zeichen, dass sich Malware auf Ihrem System befindet:
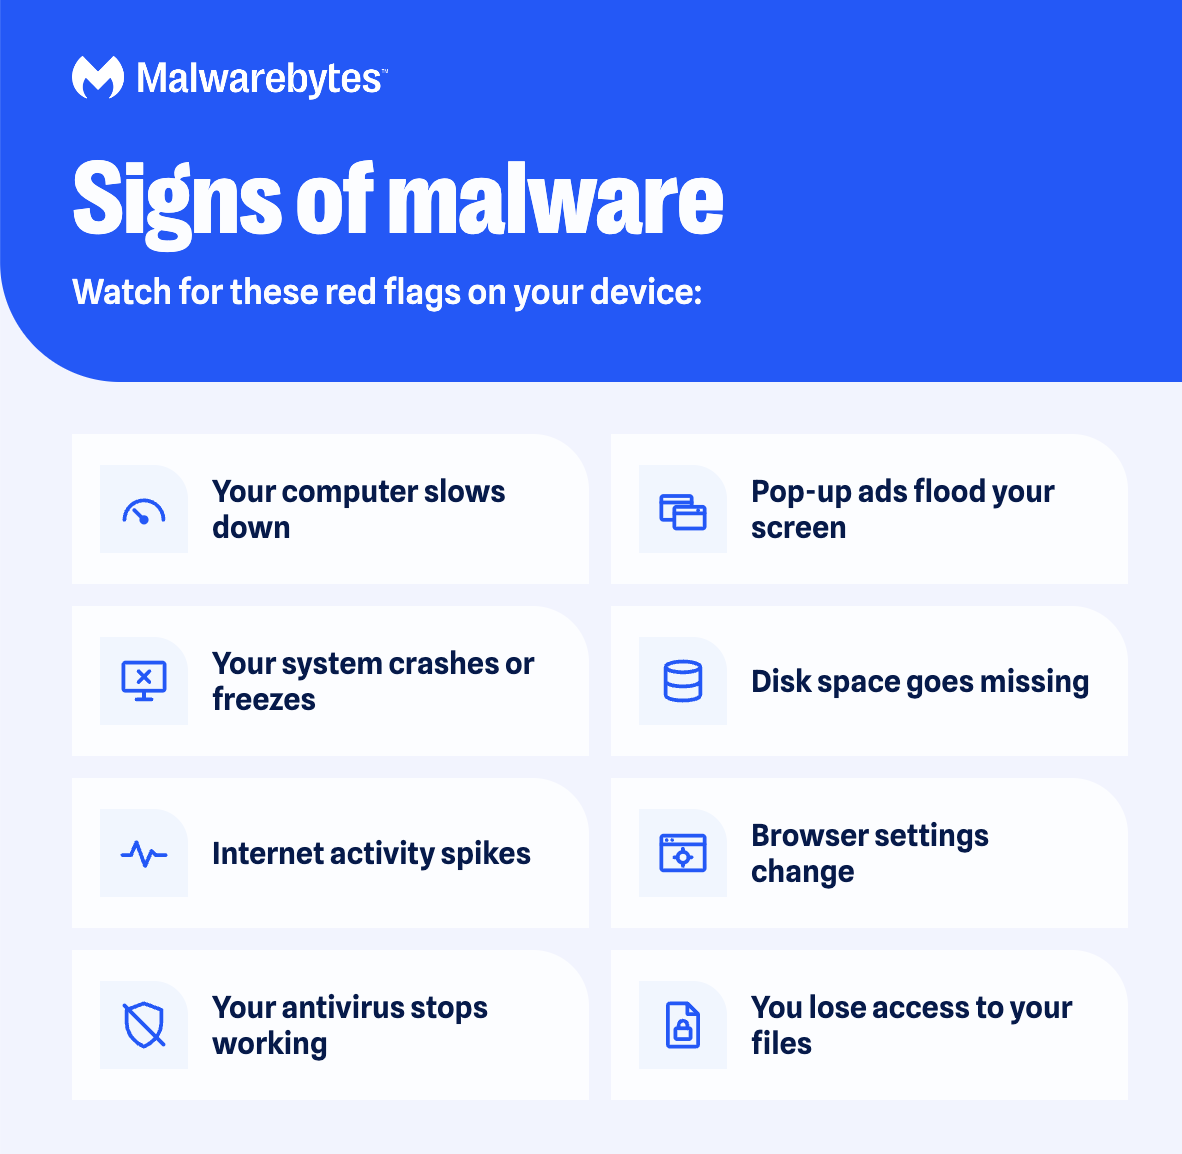
- Ihr Computer wird langsamer. Eine der Nebenwirkungen von Schadsoftware ist die Verlangsamung Ihres Betriebssystems , egal ob Sie im Internet surfen oder nur Ihre lokalen Anwendungen nutzen. Die Ressourcenauslastung Ihres Systems erscheint ungewöhnlich hoch. Möglicherweise bemerken Sie sogar, dass der Lüfter Ihres Computers auf Hochtouren läuft.
- Ihr Bildschirm wird mit nervigen Werbeanzeigen überflutet.
- Ihr System stürzt ab. Dies kann als Einfrieren oder als BSOD (Blue Screen of Death) auftreten; letzteres tritt auf bei Windows Systeme nach dem Auftreten eines schwerwiegenden Fehlers.
- Sie bemerken einen unerklärlichen Verlust an Festplattenspeicher. Dies könnte an einer ressourcenfressenden Malware liegen, die sich auf Ihrer Festplatte versteckt hält – auch bekannt als Bundleware .
- Es gibt einen ungewöhnlichen Anstieg der Internetaktivität Ihres Systems.
- Ihre Browsereinstellungen haben sich geändert. Wenn Sie feststellen, dass sich Ihre Startseite geändert hat oder neue Symbolleisten, Erweiterungen oder Plugins installiert sind, könnte dies auf eine Malware-Infektion hindeuten.
- Ihr Antivirus-Produkt funktioniert nicht mehr und Sie können es nicht wieder einschalten, was Sie ungeschützt gegen die hinterhältige Malware lässt, die es deaktiviert hat.
- Sie verlieren den Zugriff auf Ihre Dateien oder Ihren gesamten Computer. Dies ist ein Symptom einer Ransomware- Infektion.
Auch wenn auf Ihrem System alles einwandfrei zu funktionieren scheint, sollten Sie sich nicht in Sicherheit wiegen, denn keine Nachrichten bedeuten nicht unbedingt gute Nachrichten. Mächtige Malware kann tief in Ihrem Computer verborgen sein, ihr Unwesen treiben und dabei unentdeckt bleiben. Auch wenn wir Ihnen einen kurzen Malware-Spurensucher-Leitfaden bereitgestellt haben, bedarf es wirklich des unfehlbaren Blicks eines guten Cybersecurity-Programms, um Malware auf Ihrem System zu erkennen (mehr dazu später).
Wie gelangt man an Malware?
Die beiden häufigsten Wege, über die Schadsoftware auf Ihr System gelangt, sind das Internet und E-Mails. Grundsätzlich sind Sie also immer dann angreifbar, wenn Sie online sind.
Malware kann in Ihren Computer eindringen, wenn (jetzt tief durchatmen) Sie auf gehackten Websites surfen, eine legitime Website besuchen, die bösartige Werbung ausliefert, infizierte Dateien herunterladen, Programme oder Apps von unbekannten Anbietern installieren, einen bösartigen E-Mail-Anhang ( Malspam ) öffnen oder so ziemlich alles andere, was Sie aus dem Internet auf ein Gerät herunterladen, das keine hochwertige Anti-Malware-Sicherheitsanwendung besitzt.
Bösartige Apps können sich in scheinbar legitimen Anwendungen verstecken, insbesondere wenn sie von Websites oder direkten Links (in einer E-Mail, SMS oder Chat-Nachricht) statt aus einem offiziellen App-Store heruntergeladen werden. Hier ist es wichtig, die Warnmeldungen bei der Installation von Anwendungen zu beachten, insbesondere wenn diese Zugriff auf Ihre E-Mails oder andere persönliche Daten anfordern.
Wie entfernt man Malware?
Befolge diese drei einfachen Schritte, um Malware von deinem Gerät zu entfernen.
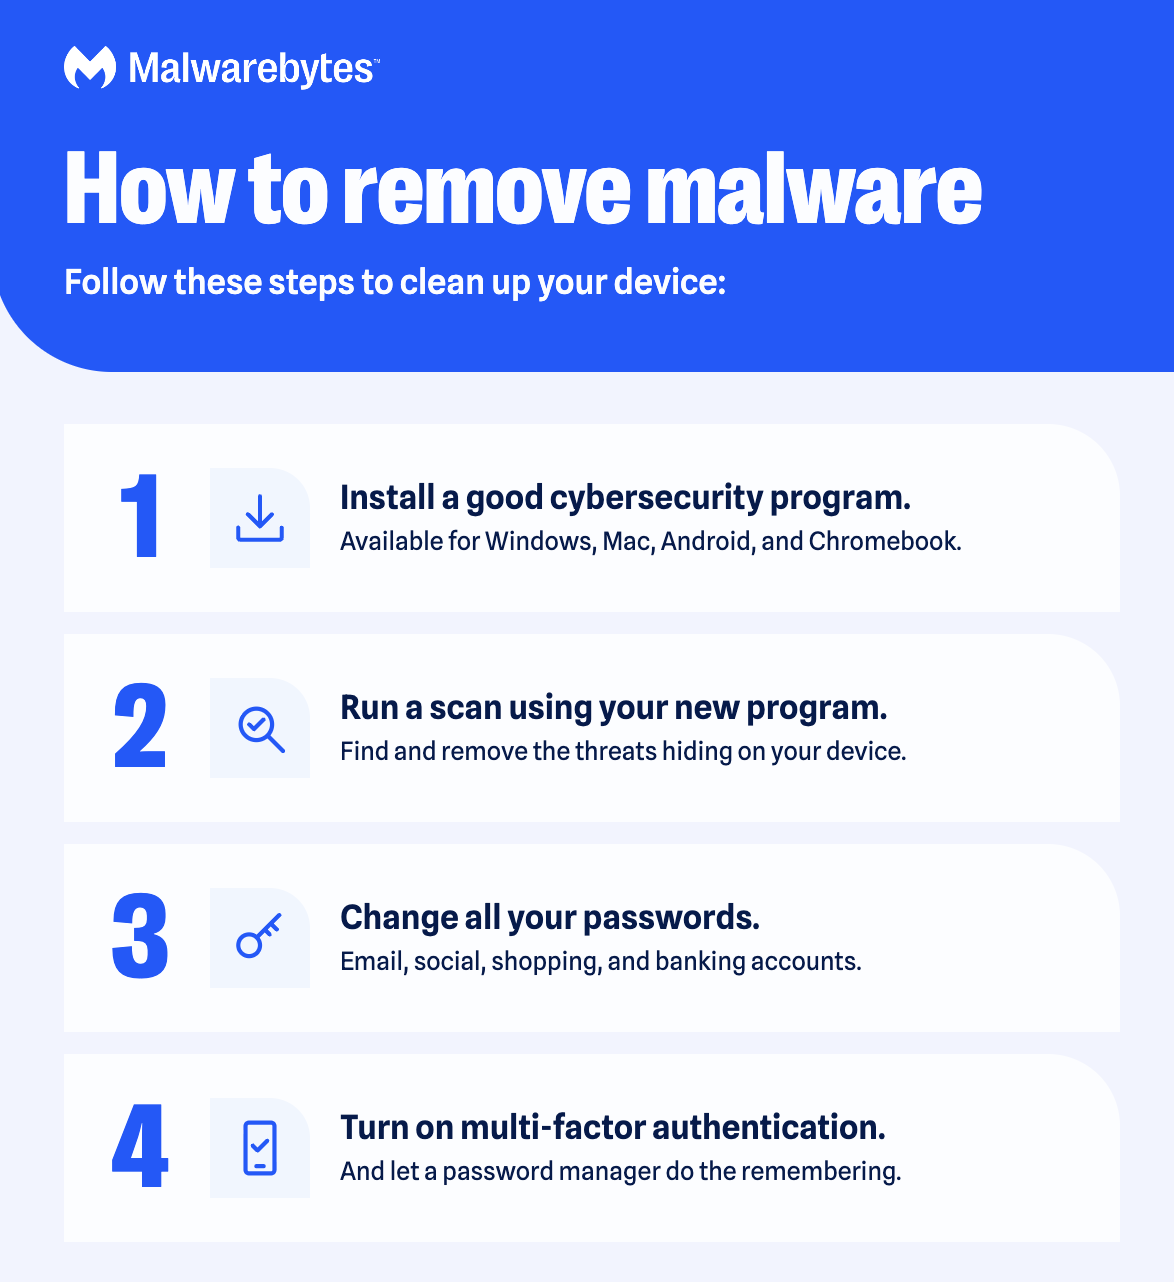
1: Download und installieren Sie intelligentere Antiviren- und Cybersicherheitsschutzmaßnahmen.
2: Führen Sie einen Scan mit Ihrem neuen Programm durch.
3: Ändern Sie alle Ihre Passwörter.
4: Aktivieren Sie die Multi-Faktor-Authentifizierung.
Wie kann man verhindern, dass sich das Gerät infiziert?
Hier sind unsere Tipps zum Schutz vor Malware.
- Klicken Sie nicht auf betrügerische Links oder Phishing-Links. Seien Sie vorsichtig bei verdächtigen oder nicht verifizierten Links in E-Mails, SMS und Nachrichten in sozialen Medien, selbst wenn diese scheinbar von einer Ihnen bekannten Person stammen. Überprüfen Sie die Schreibweise der Domain, da Betrüger häufig ähnliche Adressen wie „paypa1.com“ oder „amazon-support.net“ verwenden. Wenn Sie sich nicht sicher sind, fügen Sie den Link in den kostenlosen Malwarebytes Scam Link Check ein, um seine Sicherheit zu prüfen, bevor Sie darauf klicken. Erfahren Sie mehr darüber, wie Sie die Sicherheit eines Links überprüfen können .
- Verwenden Sie sichere Passwörter mit Multi-Faktor-Authentifizierung.
- Klicken Sie beim Surfen im Internet nicht auf Pop-up-Werbung. Verwenden Sie Malwarebytes Browser Guard Erweiterung, um diese zu blockieren.
- Öffnen Sie keine E-Mail-Anhänge von unbekannten Absendern.
- Laden Sie keine Software von unzuverlässigen Websites oder Peer-to-Peer-Dateitausch-Netzwerken herunter.
- Bleiben Sie bei den offiziellen App-Stores: Google Play auf Android und Apples App Store auf dem iPhone und Mac (Und jailbreake dein Handy nicht). Windows Nutzer sollten vor der Installation einer Software die Bewertungen und Rezensionen überprüfen.
- Stellen Sie sicher, dass Ihr Betriebssystem, Ihre Browser und Ihre Plugins auf dem neuesten Stand sind und alle erforderlichen Patches installiert haben.
- Löschen Sie alle Programme, die Sie nicht mehr verwenden.
- Sichern Sie Ihre Daten regelmäßig. Sollten Ihre Dateien beschädigt, verschlüsselt oder anderweitig unzugänglich werden, sind Sie abgesichert.
- Download Installieren Sie außerdem eine seriöse Cybersicherheitssoftware (denken Sie an einen intelligenteren Virenscanner!), die aktiv nach Bedrohungen sucht und diese blockiert, bevor sie auf Ihr Gerät gelangen können.
Malware auf Mac , Android und iPhone
Lange Zeit galt die Annahme, Macs und iPads seien immun gegen Viren (und bräuchten daher kein Antivirenprogramm ). Das stimmt größtenteils, doch auch Macs sind nicht vor Cyberbedrohungen gefeit. Mobile Geräte sind ebenfalls attraktive Ziele für Cyberkriminelle. Schließlich sind Smartphones hochentwickelte, komplexe Handheld-Computer.
Schützen Sie Ihren Mac mit Malwarebytes Premium : Mac -Antivirus und Anti-Malware .
Android und Anzeichen einer Malware-Infektion auf dem iPhone
Die Anzeichen einer Infektion mobiler Geräte ähneln sich. Wenn Sie eines dieser Anzeichen bemerken, ist Ihr Telefon wahrscheinlich infiziert:
- Ein plötzliches Auftreten von Pop-ups mit aufdringlichen Werbeanzeigen. Wenn sie aus dem Nichts auftauchen und dich zu fragwürdigen Websites schicken, hast du wahrscheinlich etwas installiert, das Adware verbirgt. Es genügt zu sagen: Klicke nicht auf diese Anzeigen.
- Ein rätselhafter Anstieg des Datenverbrauchs. Malware verbraucht dein Datenvolumen, indem sie Werbeanzeigen anzeigt und die vom Handy entwendeten Informationen sendet.
- Falsche Gebühren auf deiner Rechnung. Das passiert, wenn schädliche Software Anrufe tätigt und Texte an Premium-Nummern sendet.
- Dein Akku wird schnell leer. Malware belastet Ressourcen und frisst den Akku schneller leer als normal.
- Deine Kontakte erhalten merkwürdige E-Mails und Nachrichten von deinem Telefon. Mobile Malware verbreitet sich oft von einem Gerät zum anderen durch E-Mails und Nachrichten mit bösartigen Links.
- Ein heißes Smartphone bedeutet in der Regel, dass der Prozessor durch viele ressourcenintensive Aktivitäten stark beansprucht wird.
Geschichte der Malware
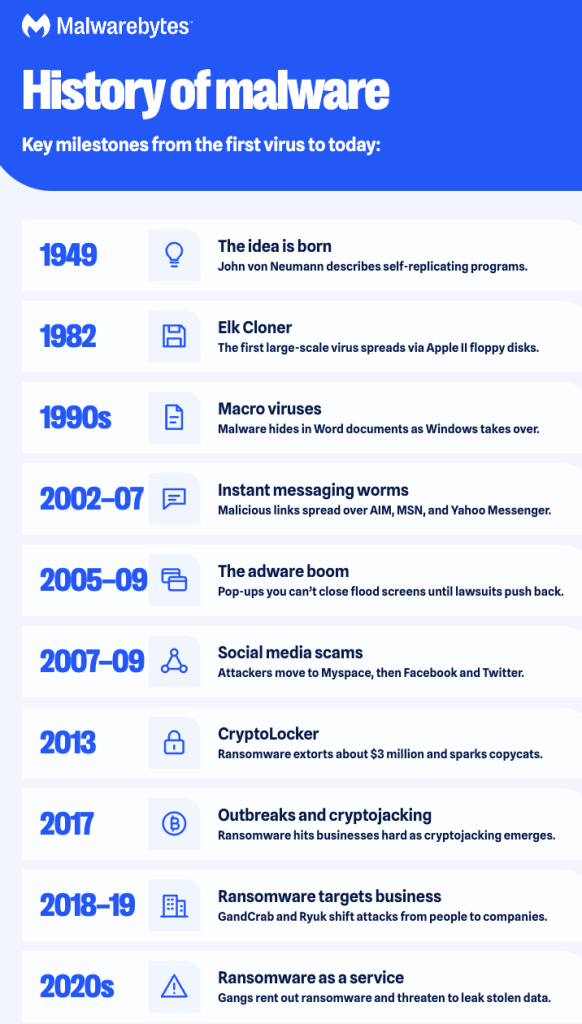
Malware hat sich von einer theoretischen Idee der 1940er-Jahre zu einer profitorientierten kriminellen Industrie entwickelt. Hier sind die wichtigsten Meilensteine.
1949: Der Mathematiker John von Neumann hält einen Vortrag über „selbstreproduzierende Automaten“, die Theorie hinter Computerviren.
1982: Elk Cloner infiziert Apple II-Systeme über Disketten und wird damit zum ersten großflächigen Computervirus-Ausbruch.
1990er Jahre: Als Windows Als Microsoft zum weltweit beliebtesten Betriebssystem wurde, schrieben Angreifer Makroviren, die sich in Microsoft Word-Dokumenten versteckten.
2002–2007: Instant-Messaging-Würmer verbreiteten sich über AIM, MSN Messenger und Yahoo Messenger und verschickten schädliche Links an alle Personen in der Kontaktliste des Opfers.
2005–2009: Adware überflutet Bildschirme mit nicht schließbaren Pop-ups, bis Klagen viele Adware-Firmen in den Ruin treiben. Auch heute noch nutzen Betrüger, die sich als technischer Support ausgeben, dieselben Tricks.
2007–2009: Betrüger verlagern ihre Aktivitäten in soziale Netzwerke, zuerst in Myspace, dann in … Facebook Und Twitter um Phishing-Links und schädliche Apps zu verbreiten.
2013: Die CryptoLocker-Ransomware erpresst von ihren Opfern etwa 3 Millionen Dollar und inspiriert eine endlose Welle von Nachahmern.
2017: Riesige Ransomware-Angriffe treffen Unternehmen aller Art, während Cryptojacking aufkommt, bei dem Kriminelle heimlich die Geräte ihrer Opfer nutzen, um Kryptowährung zu schürfen.
2018–2019: Ransomware-Banden wie GandCrab und Ryuk verlagern ihren Fokus von Einzelpersonen auf Unternehmen.
2020er Jahre: Ransomware wird zu einer Dienstleistung, die kriminelle Banden vermieten, und Angreifer stehlen Daten, bevor sie diese verschlüsseln, um dann mit deren Veröffentlichung drohen zu können.