Un sitio web te pide que hagas clic en "Permitir" para comenzar un cuestionario o leer una historia interesante. Poco después, tu dispositivo comienza a advertirte sobre virus, pagos no realizados o problemas legales.
Aunque cada mensaje pueda parecer un nuevo problema de seguridad, la causa podría ser un permiso que hayas concedido anteriormente.
Para los estafadores, las notificaciones push del navegador convierten una visita pasajera en algo mucho más valioso: acceso a tu atención después de que hayas abandonado su sitio web.
Dos investigaciones —incluida nuestra propia investigación sobre sitios web de cuestionarios engañosos y la investigación de HUMAN Security sobre una operación llamada Pushpaganda— demuestran cómo ese permiso puede convertirse en una herramienta para publicidad repetida, software alarmista y fraude.
Por lo general, un sitio web engañoso tiene pocas oportunidades de influir en ti. Una vez que lo abandonas, su estrategia de ventas desaparece.
Un simple permiso para recibir notificaciones push en el navegador cambia esa relación. Un sitio web que hayas autorizado puede enviar notificaciones incluso cuando no lo estés visitando. Dependiendo de la plataforma y la configuración del navegador, esos mensajes pueden aparecer incluso cuando el navegador no esté visiblemente abierto.
Justo lo que necesitan los estafadores
Eso les da a los estafadores varias ventajas:
- Ofrecer oportunidades repetidas para conseguir clics. En lugar de depender de una sola visita, pueden enviar más mensajes para que vuelvas a sus sitios web.
- Un lugar más convincente para difundir una mentira. Las notificaciones aparecen a través del navegador y el sistema operativo, y su texto e imágenes pueden suplantar alertas de seguridad, mensajes financieros o incluso a personas conocidas.
- Distancia respecto al truco original. Para cuando empiecen a aparecer los mensajes alarmantes, es posible que ya no recuerdes qué sitio web recibió el permiso, y mucho menos que relaciones las alertas con un cuestionario aparentemente inofensivo.
- Más oportunidades de ganar dinero. El tráfico resultante puede alimentar publicidad, promociones de afiliados, estafas y descargas no deseadas.
Permitir las notificaciones no instala malware . Sin embargo, los estafadores pueden usarlas para engañarte y que hagas clic en un enlace dañino o descargues algo peligroso. Esto explica por qué tu dispositivo puede mostrar advertencias alarmantes aunque un análisis de malware no detecte nada anormal.
Las campañas
El cuestionario que venía con un extra no deseado
Nuestra investigación, publicada el 9 de marzo, comenzó con clientes que creían que sus dispositivos estaban infectados. Malwarebytes Los análisis no detectaron ninguna amenaza. Las capturas de pantalla ayudaron a nuestro equipo de soporte para la eliminación de malware a identificar la verdadera causa del problema: las notificaciones push web.
Si bien los cuestionarios eran reales, el truco consistía en hacer creer a la gente que tenían que permitir las notificaciones para poder realizarlos.
Al hacer clic en “Comenzar el cuestionario”, apareció primero la solicitud de permiso de notificación del navegador. Detrás de esa solicitud legítima del navegador, el sitio web mostraba sus propias instrucciones:
Haz clic en "Permitir" para continuar.
La página daba a entender que para hacer el cuestionario había que permitir las notificaciones, cuando en realidad significaba aceptar recibir mensajes futuros.
Del clickbait al bucle de notificaciones
El 14 de abril, los investigadores de Satori de HUMAN Security publicaron un ejemplo más extenso de la misma estrategia subyacente. Lo llamaron Pushpaganda .
En lugar de cuestionarios, la operación utilizó artículos e imágenes sensacionalistas, muchos de los cuales mostraban signos de haber sido generados por IA . Los titulares prometían novedades financieras llamativas o gangas tecnológicas inverosímiles. El contenido aparecía en los feeds de Google Discover, lo que lo exponía a Android y Chrome usuarios. Los investigadores no pudieron determinar si esas ubicaciones fueron resultado de promoción pagada u optimización de búsqueda.
Una vez que alguien visitaba un sitio web asociado, el sistema le solicitaba que activara las notificaciones. Los mensajes que aparecían tenían poco que ver con el artículo que había atraído al visitante. Los investigadores observaron órdenes de arresto falsas, alertas financieras fraudulentas y notificaciones que imitaban llamadas perdidas de "Mamá" u otros familiares.

¿Estafa o legítimo? Scam Guard lo sabe.
Estadísticas de Scam Guard
El gráfico muestra el número semanal de informes clasificados por Scam Guard como abuso de notificaciones en sitios de cuestionarios (rojo) y propaganda engañosa (azul), según la información proporcionada por los usuarios.
Los recuentos muestran los informes relacionados con estas campañas a lo largo del tiempo. No representan víctimas únicas, infecciones confirmadas ni la actividad total de la campaña.
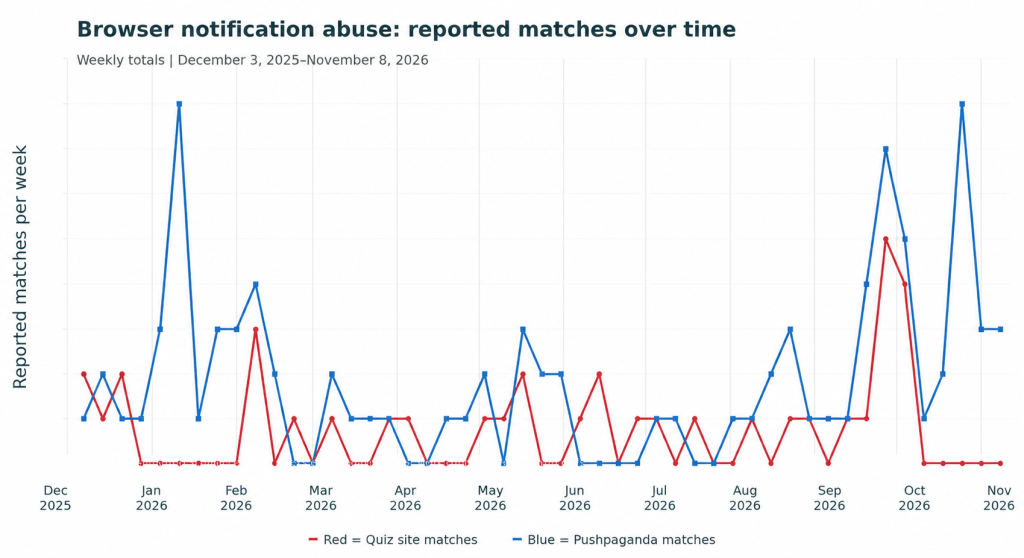
Para contextualizar: los investigadores de Satori, de HUMAN Security, observaron aproximadamente 240 millones de solicitudes de pujas publicitarias asociadas a dominios de Pushpaganda en un único período de siete días, en el momento álgido de la operación.
Una solicitud de puja pide a los anunciantes que, en tiempo real, pujen por la oportunidad de mostrar un anuncio. En una subasta de anuncios mediante notificaciones push, el anuncio ganador se envía como una notificación a quien lo haya autorizado.
Nótese el descenso tras la publicación de los informes. Reconstruir la infraestructura lleva tiempo, pero los delincuentes lo harán si creen que merece la pena la inversión.
Cómo mantenerse a salvo
Permite las notificaciones solo cuando quieras recibir mensajes continuos de un sitio web. Aquí tienes algunas pautas que pueden ayudarte:
- No hagas clic en las indicaciones hasta que estés seguro de qué acción desencadenarán.
- Considera la opción "Permitir que las notificaciones continúen" como una señal de alerta, especialmente en cuestionarios, páginas de vídeo o sitios web desconocidos.
- Utiliza protección web. Malwarebytes Browser Guard es una herramienta gratuita que puede ayudarte a bloquear sitios web maliciosos.
Si te molestan las alertas no deseadas, podrían ser notificaciones push web. Aquí te explicamos cómo identificar el sitio web que las envía y cómo desactivarlas en varios navegadores populares .
En compatible Android dispositivos, Chrome Las notificaciones incluyen una opción para cancelar la suscripción . Utilice ese control integrado en lugar de un enlace dentro de un mensaje sospechoso. Cuando reciba una notificación no deseada de un sitio web a través de Chrome en Android :
- Desliza el dedo hacia abajo desde la parte superior de la pantalla para abrir Android el panel de notificaciones.
- Busca la opción "Cancelar suscripción" en la notificación.
- Si está presente, tóquelo para detener las notificaciones futuras de ese sitio web. Chrome También ofrece la opción de deshacer si cancelas la suscripción accidentalmente.
Si no aparece la opción para cancelar la suscripción , abra Chrome y ve a Más > Configuración > Configuración del sitio > Notificaciones . Revisa los sitios web permitidos y bloquea el sitio infractor. No necesitas seguir ningún enlace en la notificación sospechosa para gestionar sus permisos.
“Uno de los mejores paquetes de ciberseguridad del planeta.”
Según CNET. Lee su reseña →