

Pushpaganda es el nombre que los investigadores han dado a una operación de fraude publicitario , ingeniería social y scareware asistida por IA dirigida a usuarios de dispositivos móviles.
Para la mayoría de las personas, Pushpaganda comienza como algo que parece completamente normal. Por ejemplo, un artículo recomendado en su feed de Google Discover (el flujo de noticias personalizado en su teléfono) o una de las historias sugeridas que ve cuando abre una nueva Chrome Los responsables de esta campaña utilizan artículos e imágenes generados por IA, además de un SEO agresivo o publicidad de pago, para que su contenido aparezca en esos feeds y parezca una noticia más sobre dinero, tecnología o política.
Los temas son típicos del clickbait. Podrías ver una tarjeta sobre una nueva devolución de impuestos, un pago del gobierno, un depósito bancario o algún dispositivo demasiado bueno para ser verdad, como un teléfono de 100 dólares con una "cámara de 300 MP". En una pantalla pequeña de móvil, con una miniatura que coincide y un titular adaptado a tu región, es justo el tipo de cosa en la que mucha gente haría clic.
Tras pulsar el botón, accedes a un sitio web controlado por el atacante que parece una página de artículo normal, pero que enseguida muestra una ventana emergente del navegador solicitando permiso para enviarte notificaciones. Muchos usuarios, acostumbrados a las ventanas emergentes, han hecho clic en "Permitir" para quitárselas de encima, sobre todo si la página indica que debes hacer clic en "Permitir" para seguir leyendo o ver la oferta.
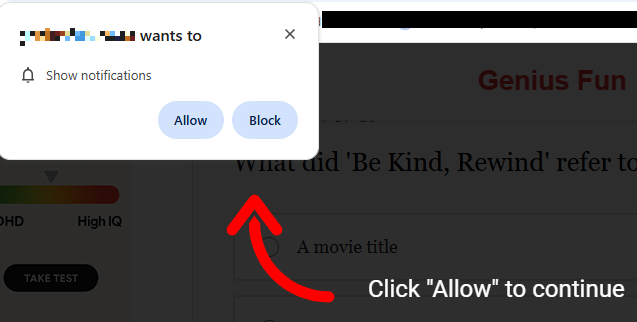
Desafortunadamente, con ese único toque, el sitio ahora tiene permiso para enviar mensajes directamente a su Android o en el escritorio, donde aparecen junto a correos electrónicos, chats y alertas reales de bancos o aplicaciones gubernamentales. Dado que las notificaciones no se comportan como las ventanas emergentes tradicionales y pueden eludir los bloqueadores de anuncios habituales, muchas personas no se dan cuenta de que, en realidad, se han suscrito a un canal fraudulento.
El resultado es una avalancha de notificaciones alarmantes que parecen surgir de la nada y tienen poco que ver con el sitio web original que visitaste, por lo que la conexión entre el sitio y las notificaciones suele perderse para las víctimas. Hacer clic en esas notificaciones rara vez lleva a lo que prometen. En cambio, te redirigen a otro dominio de la misma red, que puede solicitar aún más permisos, datos personales o intentar atraerte a estafas financieras. Con el tiempo, esto puede exponerte a esquemas de inversión falsos, números de " soporte técnico " fraudulentos o páginas que ofrecen suscripciones dudosas.
Todo esto te cuesta tiempo, atención y, a veces, dinero. En el mejor de los casos, terminas con una bandeja de notificaciones saturada de alertas falsas que dificultan la detección de información realmente importante. En el peor, te dejas llevar por un mensaje alarmista, proporcionas datos personales o información de pago y te conviertes en víctima de fraude, robo de identidad o trampas de suscripción agresivas. E incluso si no vuelves a hacer clic, tu navegador sigue cargando silenciosamente páginas y anuncios que nunca solicitaste.
Cómo protegerse de la propaganda pushpaganda
Considera las solicitudes de "Permitir notificaciones" como posibles trampas, especialmente en sitios web desconocidos a los que accediste a través de un feed o un resultado de búsqueda. Y aún más si vienen acompañadas de instrucciones adicionales engañosas.
Además de eso, deberías:
- Desconfía de las tarjetas sensacionalistas que aparecen en tu feed de Discover y que prometen dinero en efectivo repentino, dispositivos milagrosos o revelaciones políticas impactantes.
- No te fíes de los botones que gritan "Solicita ahora", "Reclama ahora" o "Únete a WhatsApp" en páginas que ya de por sí resultan insistentes o están mal redactadas.
- Mantén actualizados tu navegador, sistema operativo (SO) y demás software importante.
- Utiliza una aplicación de seguridad que pueda bloquear sitios web maliciosos y páginas fraudulentas antes de que se carguen.
Los estafadores saben más de ti de lo que crees.
Malwarebytes Mobile Security Te protege del phishing, mensajes de texto fraudulentos, sitios web maliciosos y mucho más. Incluye protección anticams con inteligencia artificial en tiempo real.








