La empresa estadounidense de banda ancha de fibra óptica Brightspeed está investigando las acusaciones del grupo de extorsión Crimson Collective, que alega que robó datos confidenciales pertenecientes a más de un millón de clientes residenciales, incluyendo una gran cantidad de información personal identificable (PII), así como detalles de cuentas y facturación.
Brightspeed es uno de los mayores proveedores de banda ancha de fibra óptica en los EE. UU. y presta servicios a clientes en 20 estados.
El 4 de enero, Crimson Collective publicó este mensaje en su canal de Telegram:

“Si alguien conoce a alguien que trabaje en BrightSpeed, ¡dígale que lea sus correos electrónicos rápido!”
Tenemos en nuestro poder más de 1 millón de datos personales de usuarios residenciales, que incluyen lo siguiente:
- Registros maestros de clientes/cuentas que contienen información personal identificable completa, como nombres, correos electrónicos, números de teléfono, direcciones de facturación y servicio, estado de la cuenta, tipo de red, indicadores de consentimiento, sistema de facturación, instancia de servicio, asignación de red e identificadores de sitio.
- Respuestas de calificación de direcciones con identificadores de dirección, direcciones postales completas, coordenadas de latitud y longitud, estado de calificación (fibra/cobre/4G), ancho de banda máximo, longitud de conexión, centro de cableado, códigos de perfil de marketing e indicadores de elegibilidad.
- Detalles de la cuenta a nivel de usuario, indexados por ID de sesión/usuario, que se superponen con información de identificación personal (PII), incluidos nombres, correos electrónicos, teléfonos, direcciones de servicio, números de cuenta, estado, preferencias de comunicación y motivos de suspensión.
- Historial de pagos por cuenta, que incluye identificadores de pago, fechas, importes, números de factura, tipos de tarjeta y números de tarjeta enmascarados (últimos 4 dígitos), pasarelas de pago y estado; algunas entradas indican historiales nulos o vacíos.
- Métodos de pago por cuenta, incluyendo identificadores de métodos de pago predeterminados, pasarelas de pago, números de tarjeta de crédito enmascarados, fechas de vencimiento, BIN, nombres y direcciones de los titulares, indicadores de estado (Activo/Rechazado) y marcas de tiempo de creación/actualización.
- Registros de citas/pedidos por cuenta de facturación, con información personal identificable del cliente, como nombres, correos electrónicos, teléfonos, direcciones, números de pedido, estado y citas. windows , información de despacho y del técnico, y tipos de instalación.
La muestra se publicará el lunes por la noche, dándoles tiempo para respondernos. (UTC+9, Japón se divierte bastante publicando datos de empresas en Año Nuevo).
La muestra prometida se puso a disposición posteriormente y contiene 50 entradas de cada una de las siguientes tablas de la base de datos:
- [obtener-detalles-de-la-cuenta]
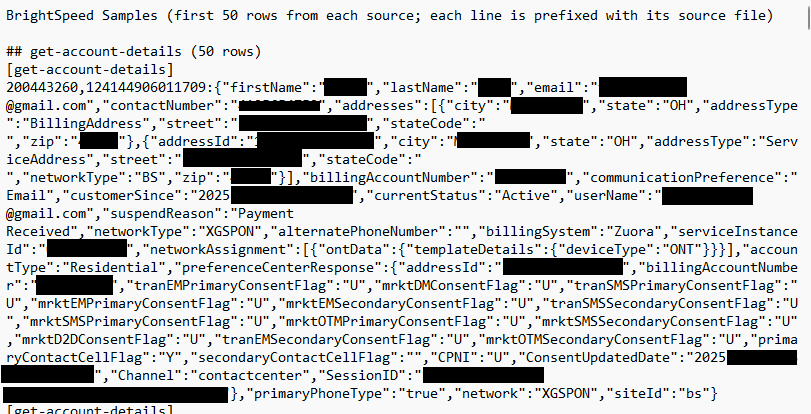
- [getAddressQualification]
- [getUserAccountDetails]
- [listarHistorialDePagos]
- [lista de métodos de pago]

- [citas de usuario]
En un mensaje aparte de Telegram, el grupo también afirmó haber desconectado a un gran número de clientes de Brightspeed. Sin embargo, esta acusación solo aparece en los mensajes del propio grupo y no ha sido corroborada por ningún medio público.
Si bien circulan algunas quejas de clientes en las redes sociales, aún no está claro si estos problemas son realmente causados por alguna acción tomada por Crimson Collective.

Brightspeed le dijo a BleepingComputer :
Nos tomamos muy en serio la seguridad de nuestras redes y la protección de la información de nuestros clientes y empleados, y somos rigurosos en la seguridad de nuestras redes y en el monitoreo de amenazas. Actualmente estamos investigando informes sobre un incidente de ciberseguridad. A medida que obtengamos más información, mantendremos informados a nuestros clientes, empleados y autoridades.
Cómo protegerse tras una violación de datos
Si cree que se ha visto afectado por una filtración de datos , aquí le indicamos los pasos que puede seguir para protegerse:
- Consulta las recomendaciones de la empresa. Cada caso de vulneración de seguridad es diferente, así que ponte en contacto con la empresa para averiguar qué ha ocurrido y sigue las recomendaciones específicas que te ofrezcan.
- Cambia tu contraseña. Si te la roban, puedes hacer que los ladrones no la usen. Elige una contraseña segura que no uses para nada más. Mejor aún, deja que un gestor de contraseñas elija una por ti.
- Habilita la autenticación de dos factores ( 2FA ). Si es posible, utiliza una llave de hardware, un ordenador portátil o un teléfono compatible con FIDO2 como segundo factor. Algunos métodos de 2FA pueden ser vulnerados por phishing con la misma facilidad que una contraseña, pero la autenticación de dos factores que utiliza un dispositivo FIDO2 no puede ser vulnerada por phishing.
- ¡Cuidado con los impostores! Los ladrones podrían contactarte haciéndose pasar por la plataforma comprometida. Consulta el sitio web oficial para ver si se están comunicando con las víctimas y verifica la identidad de cualquier persona que te contacte por un canal de comunicación diferente.
- Tómate tu tiempo. Los ataques de phishing suelen suplantar la identidad de personas o marcas que conoces y utilizan temas que requieren atención urgente, como entregas fallidas, suspensiones de cuentas y alertas de seguridad.
- Considera no guardar los datos de tu tarjeta . Si bien es cierto que resulta más cómodo que los sitios web recuerden esta información, recomendamos encarecidamente no almacenarla en ellos.
- Configura un sistema de monitoreo de identidad , que te alertará si se descubre que tu información personal se está comercializando ilegalmente en línea y te ayudará a recuperarte después.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.