La herramienta de IA Vercel fue utilizada indebidamente por ciberdelincuentes para crear una Malwarebytes sitio web de imitación.
Los ciberdelincuentes ya no necesitan conocimientos de diseño ni de programación para crear un sitio web de marca falso y convincente. Solo necesitan un nombre de dominio y un creador de sitios web con inteligencia artificial. En cuestión de minutos, pueden clonar la apariencia de un sitio, integrar sistemas de pago o de robo de credenciales y empezar a atraer víctimas a través de motores de búsqueda, redes sociales y spam .
Una de las consecuencias de ser una marca consolidada y de confianza es que atrae a imitadores que buscan aprovecharse de esa confianza sin hacer ningún esfuerzo. Los ciberdelincuentes siempre han sabido que es mucho más fácil engañar a los usuarios suplantando la identidad de algo que ya reconocen que inventando algo nuevo; y los avances en inteligencia artificial han facilitado enormemente a los estafadores la creación de sitios web falsos convincentes.
Registrar un dominio de apariencia creíble es barato y rápido, especialmente a través de registradores y revendedores que realizan poca o ninguna verificación previa. Una vez que los atacantes tienen un nombre que se parece lo suficiente al original, pueden usar herramientas con inteligencia artificial para copiar diseños, colores y elementos de marca, y generar páginas de productos, flujos de registro y preguntas frecuentes que se vean acordes con la marca.
Una avalancha de sitios web falsos que se autodenominan "oficiales".
Los datos de las últimas temporadas navideñas demuestran hasta qué punto se ha vuelto habitual el abuso de dominios a gran escala.
Durante un período de tres meses previo a la temporada de compras de 2025, los investigadores observaron más de 18.000 dominios con temática navideña que incluían títulos como "Navidad", "Black Friday" y "Oferta relámpago". Al menos 750 de ellos fueron confirmados como maliciosos y muchos más siguen bajo investigación. En ese mismo lapso, se registraron aproximadamente 19.000 dominios adicionales con el propósito explícito de suplantar la identidad de importantes marcas minoristas, de los cuales casi 3.000 ya albergaban páginas de phishing o tiendas en línea fraudulentas.
Estos sitios se utilizan para todo tipo de fines, desde la obtención de credenciales y el fraude de pagos hasta la distribución de malware disfrazado de "seguimiento de pedidos" o "actualizaciones de seguridad".
Los atacantes aumentan la visibilidad mediante manipulación de SEO, abuso de anuncios y spam en los comentarios, posicionando sus sitios web falsos en los resultados de búsqueda y promocionándolos en las redes sociales junto a los legítimos. Desde la perspectiva del usuario, especialmente en dispositivos móviles sin la función de desplazamiento del cursor, ese sitio falso puede estar a solo un error tipográfico o un toque de distancia.
Cuando la suplantación de identidad da en el clavo
Un ejemplo reciente muestra lo bajo que se ha vuelto el umbral de entrada.
Nos alertaron sobre un sitio en installmalwarebytes[.]org que se hacía pasar por un sitio legítimo, desde el logotipo hasta el diseño. Malwarebytes sitio.
Un análisis más detallado reveló que el código HTML contenía una etiqueta meta que apuntaba a la versión v0 de Vercel, un creador de aplicaciones y sitios web asistido por IA.
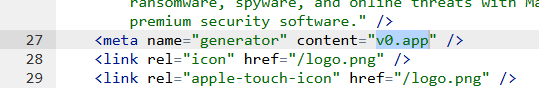
Esta herramienta permite a los usuarios pegar una URL existente en un cuadro de texto para recrear automáticamente su diseño, estilo y estructura, produciendo un clon casi perfecto de un sitio web en muy poco tiempo.
La historia del dominio del impostor muestra una evolución gradual hacia el abuso.
Registrado en 2019, el sitio no contenía inicialmente ningún Malwarebytes marca. En 2022, el operador comenzó a incorporar capas de Malwarebytes Se utilizó la marca mientras se publicaba contenido de seguridad en idioma indonesio. Esto probablemente ayudó a mejorar la reputación en los motores de búsqueda y a normalizar la imagen de la marca para los visitantes. Posteriormente, el sitio quedó en blanco, sin registros de archivo públicos para 2025, para luego resurgir como un clon completo respaldado por herramientas asistidas por IA.
El tráfico no llegó por casualidad. Los enlaces al sitio aparecieron en comentarios basura e insertaron enlaces en sitios web no relacionados, dando a los usuarios la impresión de referencias orgánicas y dirigiéndolos hacia las páginas de descarga falsas.
Los flujos de pago eran igualmente opacos. El sitio falso utilizaba PayPal En cuanto a los pagos, la integración ocultaba el nombre y el logotipo del comerciante en las pantallas de confirmación para el usuario, dejando visibles únicamente los datos del comprador. Esto permitía a los delincuentes recibir dinero sin revelar prácticamente nada sobre sí mismos.
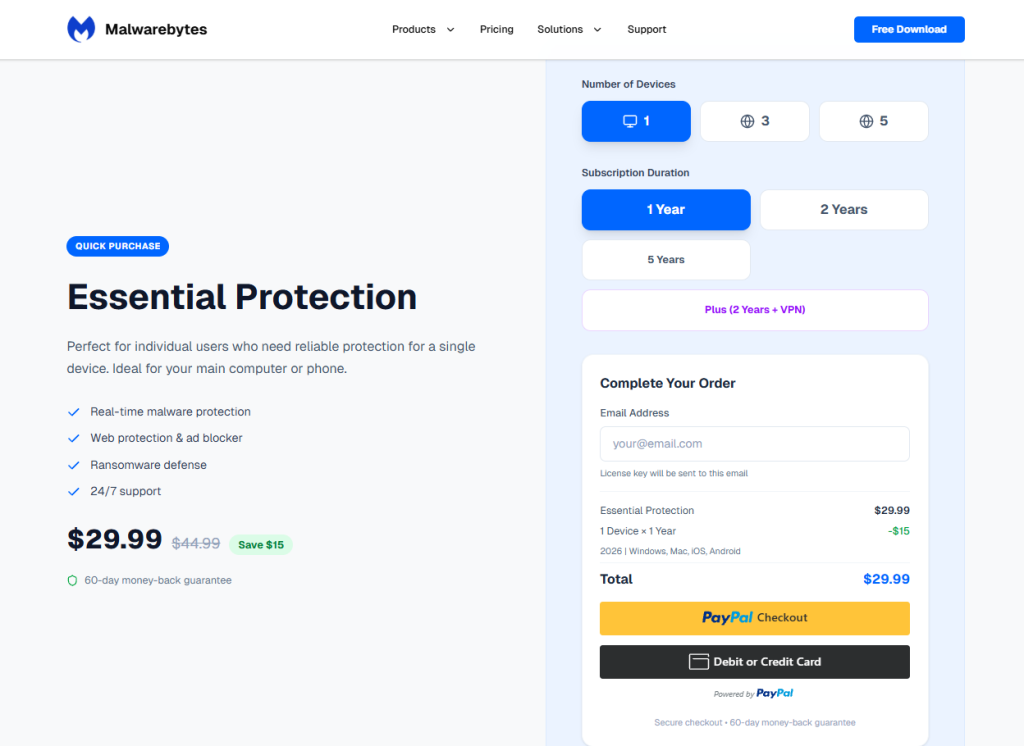
Entre bastidores, los datos históricos de registro apuntaban a un origen en la India y a una IP de alojamiento (209.99.40[.]222) asociada con el estacionamiento de dominios y otros usos dudosos en lugar de un alojamiento de producción normal.
En combinación con la clonación mediante inteligencia artificial y la configuración de pago evasiva, todo ello dibujaba un panorama de fraude de bajo esfuerzo y alta confianza.
Los creadores de sitios web con IA como multiplicadores de fuerza
El caso de installmalwarebytes[.]org no es un uso indebido aislado de herramientas de creación asistida por IA. Se enmarca dentro de un patrón más amplio de atacantes que utilizan herramientas generativas para crear y alojar sitios de phishing a gran escala.
Los equipos de inteligencia sobre amenazas han documentado el uso indebido de la plataforma v0 de Vercel para generar páginas de phishing totalmente funcionales que suplantan portales de inicio de sesión de diversas marcas, incluidos proveedores de identidad y servicios en la nube, todo a partir de simples mensajes de texto. Una vez que la IA crea un clon, los ciberdelincuentes pueden modificar algunos enlaces para que apunten a sus propios servidores de robo de credenciales y ponerlo en marcha en cuestión de minutos.
Las investigaciones sobre el papel de la IA en el phishing moderno muestran que los atacantes recurren en gran medida a generadores de sitios web, asistentes de redacción y chatbots para optimizar toda la cadena de ataque, desde la creación de textos persuasivos en varios idiomas hasta la generación de páginas web adaptables que se visualizan correctamente en diferentes dispositivos. Un análisis de campañas de phishing asistidas por IA reveló que aproximadamente el 40 % de los abusos observados involucraban servicios de generación de sitios web, el 30 % herramientas de redacción con IA y alrededor del 11 % chatbots, a menudo en combinación. Esta combinación permite incluso a personas con poca experiencia producir estafas de apariencia profesional que antes requerían habilidades especializadas o kits de pago.
Primero el crecimiento, después las medidas de seguridad.
El problema fundamental no radica en que la IA pueda crear sitios web, sino en que los incentivos para el desarrollo de plataformas de IA están distorsionados. Los proveedores se ven sometidos a una intensa presión para lanzar nuevas funcionalidades, aumentar la base de usuarios y captar cuota de mercado, y esta presión suele anteponerse a una inversión seria en la prevención de abusos.
Como Malwarebytes El gerente general Mark Beare lo expresó así:
Las plataformas de creación de sitios web con inteligencia artificial, como Lovable y Vercel, han simplificado enormemente el proceso para lanzar sitios web profesionales en cuestión de minutos. Si bien estas plataformas incluyen controles de seguridad básicos, su enfoque principal es la velocidad, la facilidad de uso y el crecimiento, no la prevención de la suplantación de identidad de marca a gran escala. Este desequilibrio crea una oportunidad para que los ciberdelincuentes actúen con mayor rapidez que las defensas, creando marcas falsas convincentes antes de que las víctimas o las empresas puedan reaccionar.
Los generadores de sitios web permiten clonar marcas de empresas conocidas sin verificación, los procesos de publicación omiten las comprobaciones de identidad y la moderación falla silenciosamente o solo reacciona tras una denuncia por abuso. Algunos creadores permiten que cualquiera cree y publique un sitio web sin siquiera confirmar una dirección de correo electrónico, lo que facilita el uso excesivo de cuentas en cuanto una es denunciada o eliminada.
Para ser justos, hay indicios de que algunos proveedores están empezando a responder bloqueando campañas de phishing específicas tras su detección o añadiendo controles limitados de protección de marca. Pero a menudo se trata de soluciones reactivas que se aplican una vez que el daño ya está hecho.
Mientras tanto, los atacantes pueden recurrir a clones de código abierto o a bifurcaciones ligeramente modificadas de las mismas herramientas alojadas en otros sitios, donde puede que no exista ninguna moderación de contenido significativa.
En la práctica, el efecto neto es que las empresas de IA se benefician del crecimiento y la experimentación que conlleva el uso de herramientas permisivas, mientras que las consecuencias quedan en manos de las víctimas y los defensores.
Hemos bloqueado el dominio en nuestro módulo de protección web y hemos solicitado la eliminación del dominio y del proveedor.
Cómo mantenerse a salvo
Los usuarios finales no pueden corregir los incentivos de IA mal alineados, pero sí pueden dificultar la labor de quienes suplantan la identidad de las marcas. Incluso cuando un sitio web clonado parece convincente, hay señales de alerta a las que prestar atención:
- Antes de realizar cualquier pago, revise siempre los detalles del destinatario o el resumen de la transacción. Si no aparece ningún comercio, abandone la página y considere que el sitio es sospechoso.
- Utilice una solución antimalware actualizada y en tiempo real con un módulo de protección web.
- No sigas los enlaces publicados en comentarios, redes sociales o correos electrónicos no solicitados para comprar un producto. Utiliza siempre un método verificado y de confianza para contactar con el vendedor.
Si te encuentras con una falsificación Malwarebytes sitio web, por favor háganoslo saber.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.