

Un investigador publicó "Zombie ZIP", una forma sencilla de modificar la primera parte (encabezado) de un archivo ZIP para que afirme falsamente que su contenido no está comprimido cuando en realidad sí lo está.
Muchos antivirus confían en ese encabezado y nunca descomprimen ni inspeccionan correctamente la carga útil real. En pruebas realizadas aproximadamente una semana después de la revelación, alrededor de 60 de los 63 programas antivirus más comunes no lograron detectar el malware oculto de esta manera; aproximadamente el 95 % de los motores lo dejaron pasar.
Zombie ZIP es esencialmente un método para crear un archivo ZIP malformado que puede eludir la detección de la mayoría de los escáneres antivirus. Sin embargo, la técnica tiene una advertencia importante. El archivo ZIP malformado requiere un cargador personalizado para abrirlo correctamente. Cualquier utilidad de archivo normal como el integrado Windows Los programas como extractor, 7-zip, WinRAR y otros también marcarán el archivo como mal formado.
La vulnerabilidad se identifica como CVE-2026-0866 , aunque varios investigadores de ciberseguridad debaten si debería clasificarse como vulnerabilidad o asignarse un CVE. El hecho de que requiera un cargador personalizado hace prácticamente imposible que este método infecte un sistema que no esté ya comprometido.
Aun así, permite que las soluciones antimalware detecten tanto el cargador personalizado como cualquier malware conocido una vez que la carga útil se haya descomprimido correctamente. En otras palabras, la vulnerabilidad solo afecta la inspección inicial del archivo ZIP, no la ejecución real del malware ya conocido.
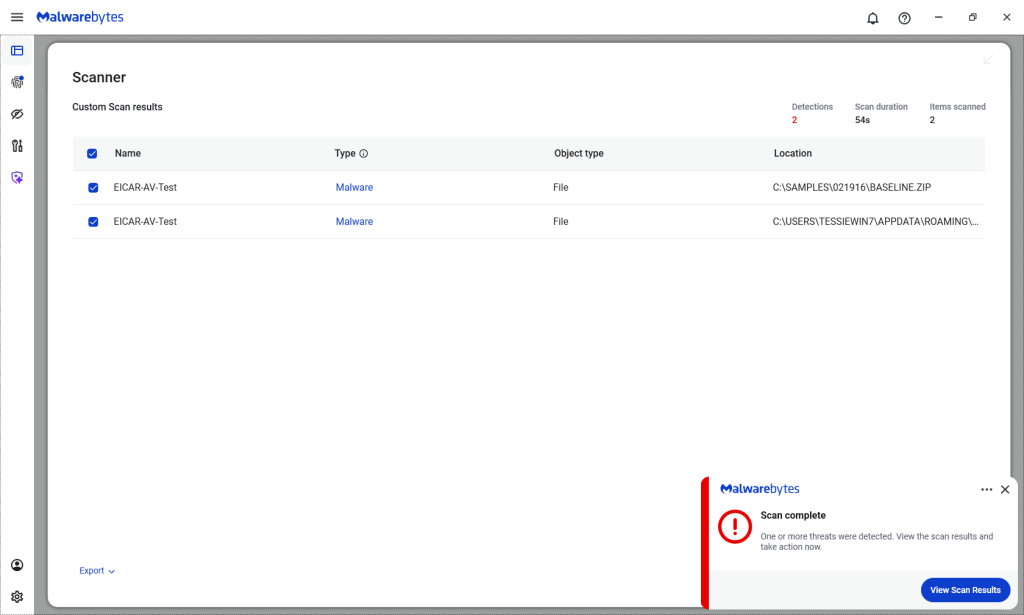
Por cierto, los productos Malwarebytes / ThreatDown detectaron ambos archivos.
Detalles técnicos
En su página de GitHub (actualmente bloqueada por Malwarebytes Browser Guard Debido a un patrón de riesgo), los investigadores explican cómo funciona el método Zombie ZIP.
Al cambiar el archivo compressiontype a 0 (STORED)Las herramientas que intentan leer el archivo asumen que el contenido del archivo simplemente está almacenado dentro del archivo ZIP y no comprimido.
“Los motores AV confían en el campo Método ZIP. Cuando
Method=0 (STORED)Analizan los datos como bytes sin comprimir. Pero en realidad, los datos están comprimidos con DEFLATE, por lo que el escáner ve ruido comprimido y no encuentra firmas.El CRC se establece con la suma de comprobación de la carga útil sin comprimir, lo que crea una discrepancia adicional que provoca que las herramientas de extracción estándar (7-Zip, unzip, WinRAR) informen de errores o extraigan una salida corrupta.
Sin embargo, un cargador diseñado específicamente para ello, que ignora el método declarado y descomprime como DEFLATE, recupera la carga útil a la perfección.
La vulnerabilidad reside en la evasión del escáner: los controles de seguridad afirman que "no hay malware presente", cuando en realidad sí lo hay y el atacante puede recuperarlo fácilmente con sus herramientas.
El investigador de seguridad Didier Stevens publicado un método para examinar de forma segura el contenido de un archivo ZIP Zombie malformado. Una forma de detectar la manipulación es comparando los campos del encabezado ZIP. compressedsize y uncompressedsizeSi son diferentes, significa que el archivo ZIP no está realmente ALMACENADO, sino comprimido.
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .








