

La empresa Eastman Kodak (Kodak) confirmó a BleepingComputer que está investigando una brecha de seguridad después de que el grupo de extorsión ShinyHunters se atribuyera la responsabilidad del incidente.
Kodak es la última organización en aparecer en el sitio web de filtraciones del grupo. ShinyHunters afirma que robó más de 2,2 millones de registros y amenazó con publicar los datos a menos que la empresa respondiera antes del 18 de junio.
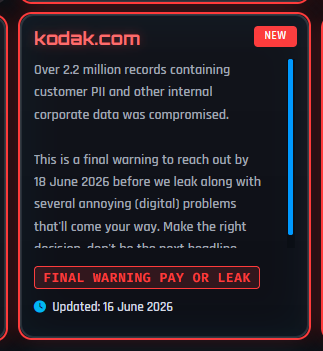
Más de 2,2 millones de registros que contenían información personal identificable de clientes y otros datos internos de la empresa se vieron comprometidos. Esta es una advertencia final para que se comuniquen con nosotros antes del 18 de junio de 2026, antes de que se produzca una filtración, junto con varios problemas (digitales) molestos que podrían afectarles.
Kodak ha confirmado la filtración de datos, aunque también ha afirmado que el incidente fue de alcance limitado, estuvo contenido y no supuso una amenaza para sus sistemas u operaciones.
ShinyHunters se ha dedicado a recalcar el mismo punto a numerosas víctimas: la extorsión moderna a menudo tiene menos que ver con el ransomware (cifrado) y más con el acceso, el robo de datos valiosos y la aplicación de presión .
ShinyHunters afirma haber robado información de clientes y datos internos de la empresa, pero no ha presentado pruebas públicas. Este es un patrón común entre los grupos extorsionadores: hacen acusaciones públicas, fijan un plazo y utilizan la amenaza de una filtración de datos para presionar a las víctimas antes de que se conozcan todos los detalles.
Kodak informó a SecurityWeek que un tercero no autorizado accedió a una cantidad limitada de datos de la compañía y que el incidente parece haber sido controlado. La empresa indicó que contrató a expertos externos en ciberseguridad, notificó a las autoridades y considera que no existe ninguna amenaza para sus sistemas u operaciones.
Aún se desconoce cómo los atacantes accedieron a los sistemas de Kodak, pero el grupo extorsionador es conocido por sus tácticas de ingeniería social , sobornos y el uso de vulnerabilidades de día cero para realizar ataques a la cadena de suministro. La investigación continúa.
Cómo mantenerse a salvo
Mientras Kodak trabaja para determinar quiénes fueron los afectados y a qué información se accedió exactamente, no hay motivo para alarmarse. Sin embargo, hay algunas cosas que puede hacer:
- Cambia la contraseña de tu cuenta de Kodak y asegúrate de no haberla utilizado en otras cuentas.
- Activa la autenticación multifactor (MFA) siempre que sea posible para garantizar que una contraseña robada no sea suficiente para tomar el control de tu cuenta.
- Si resides en Estados Unidos, considera solicitar un bloqueo de crédito a Equifax, Experian y TransUnion. Este bloqueo ayuda a prevenir que los ladrones de identidad abran nuevas cuentas a tu nombre, impidiendo que las entidades financieras accedan a tu historial crediticio.
- Dependiendo de la información involucrada, Kodak podría ofrecer a los clientes afectados un servicio gratuito de monitoreo de crédito. Incluso si no lo ofrece, conviene considerar los servicios de monitoreo de identidad , que pueden alertarle si su información personal aparece en lugares sospechosos o se utiliza para abrir cuentas, solicitar crédito o cometer fraude.
- Revisa periódicamente tu huella digital para comprobar si tus datos personales han quedado expuestos.
Los ciberdelincuentes suelen aprovechar la confusión que sigue a una brecha de seguridad. Saben que las víctimas esperarán correos electrónicos y actualizaciones de la empresa afectada, lo que hace que los mensajes de phishing sean más convincentes.
Consulta la página web oficial de Kodak para estar al día de las novedades y desconfía de correos electrónicos, mensajes de texto o llamadas no solicitadas que hagan referencia al incidente. Busca inconsistencias, direcciones de remitente inusuales y enlaces extraños, y presta atención a las dos principales señales de alerta: la presión para actuar de inmediato y las solicitudes de dinero, contraseñas o información personal.
Seamos realistas, una ventana de incógnito tiene sus limitaciones.
Filtraciones de datos, comercio en la web oscura, fraude con tarjetas de crédito. Malwarebytes Identity Theft Protection lo monitoriza todo, te avisa rápidamente e incluye un seguro contra el robo de identidad.








