ACTUALIZACIÓN (27 de febrero de 2026): Hemos añadido más información sobre el abuso de productos comerciales legítimos.
ACTUALIZACIÓN (25 de febrero de 2026) : Teramind ha declarado que no está afiliada a los actores de amenazas descritos y que no autorizó la implementación del software mencionado. Se han realizado actualizaciones adicionales para mayor claridad.
Un sitio web falso de reuniones de Zoom está instalando silenciosamente software de vigilancia en Windows Las máquinas. Los visitantes acceden a una convincente imitación de una videollamada de Zoom. Instantes después, una cuenta regresiva automática de "Actualización disponible" descarga un instalador malicioso, sin pedir permiso.
La campaña fraudulenta distribuye un instalador de Teramind, un producto legítimo y una solución comercial de monitorización de personal que las empresas utilizan para registrar la actividad de sus empleados en los ordenadores de trabajo, a víctimas desprevenidas. Sin embargo, en esta campaña ciberdelictiva, con la que Teramind no tiene ninguna relación, el programa, manipulado y alterado, se instala sigilosamente en los ordenadores de personas comunes que creían estar participando en una reunión.
Hiciste clic en un enlace de Zoom, pero no había ninguna reunión.
Toda la operación comienza en uswebzoomus[.]com/zoom/, un sitio web que se abre como una sala de espera de Zoom. En el momento en que carga, envía discretamente un mensaje a los atacantes para avisarles de que alguien ha llegado.
Tres participantes ficticios, con un guion predefinido —“Matthew Karlsson”, “James Whitmore” y “Sarah Chen”—, se unen a la llamada uno por uno, cada uno anunciado por un sonido de Zoom que suena auténtico. El audio de su conversación se reproduce en bucle de fondo.
La página se comporta de forma diferente si nadie interactúa con ella. El audio y la secuencia de la reunión solo se inician cuando una persona real hace clic o escribe. Las herramientas de seguridad automatizadas que analizan páginas sospechosas sin interacción pueden no detectar nada inusual.
Sobre el mosaico principal del video, se muestra una advertencia permanente de "Problema de red". Esto no es un fallo: la página está programada para mostrarla siempre. El audio entrecortado y el video con retraso son completamente intencionados y cumplen una función psicológica específica. Un visitante que presencia una llamada con interrupciones asumirá, naturalmente, que algo falla en la aplicación. Cuando aparece un mensaje de "Actualización disponible" momentos después, da la sensación de que se ha solucionado el problema.
La cuenta regresiva que nadie pidió
Diez segundos después de que aparezca la pantalla de la reunión, se abre una ventana emergente: «Actualización disponible: hay una nueva versión disponible para descargar». Un indicador gira y un contador avanza de cinco a cero. No hay botón para cerrar.
A estas alturas, el visitante ya ha soportado una llamada frustrante y llena de fallos, y una actualización de software es precisamente lo que estaba esperando. La ventana emergente no aparece como una sorpresa, sino como una respuesta.
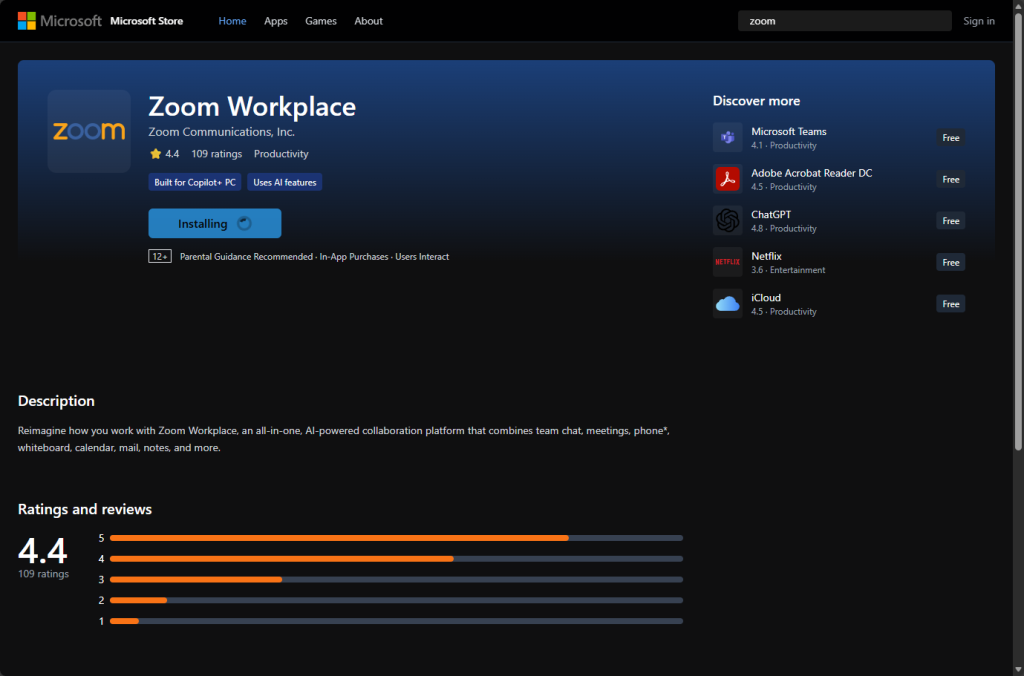
Cuando el contador llega a cero, el navegador recibe la instrucción de descargar un archivo en segundo plano. En ese preciso instante, la página cambia a lo que parece ser la Microsoft Store, mostrando "Zoom Workplace" en pleno proceso de instalación, con el cursor girando y todo. Mientras el visitante observa lo que parece ser una instalación legítima que resuelve el problema, el instalador real ya se ha instalado en su carpeta de Descargas, sin haber solicitado permiso en ningún momento.
Una actualización de Zoom con Teramind adentro
El archivo descargado se llama zoom_agent_x64_s-i(__941afee582cc71135202939296679e229dd7cced) (1).msiEs un estándar Windows formato de instalador. Su huella digital única es 644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425fa.
El nombre del archivo en sí es revelador: la cadena s-i(__) Copia la convención de nomenclatura de Teramind para un instalador de instancias ocultas, donde el hash que aparece después identifica la cuenta específica de Teramind controlada por el atacante a la que el agente informará.
El análisis de seguridad del contenido del archivo reveló dos fragmentos de texto particularmente reveladores: la versión del agente 26.3.3403 y un campo etiquetado como IP del servidor o nombre de host. Estos campos confirman que el instalador estaba preconfigurado para conectarse a un servidor Teramind controlado por el atacante.
El instalador se ejecuta a través de Windows Instalador sin presentar una interfaz de instalación interactiva típica para el usuario. La persona configurada como objetivo de vigilancia no tiene ni idea de lo que está sucediendo.
Diseñado para ser invisible
Dentro de los archivos de compilación internos del instalador (notas que quedaron del proceso de desarrollo y que normalmente solo ven los autores del software), el nombre de la carpeta out stealth Aparece en la ruta de compilación. Esto indica que los atacantes configuraron el instalador utilizando la opción de implementación en "modo sigiloso" de Teramind, una función empresarial legítima diseñada para implementaciones de TI autorizadas donde se requiere un agente invisible. Sin embargo, en esta campaña delictiva, dicha función se está utilizando indebidamente para evitar ser detectada en los dispositivos personales de las víctimas.
En esta versión de la Windows El agente, MSI de Teramind, por defecto nombra el binario del agente. dwm.exe y lo instala debajo de un ProgramData\{GUID} directorio. Este comportamiento está documentado por el proveedor y puede cambiarse mediante el TMAGENTEXE parámetro del instalador.
Durante la instalación, el software se ensambla por etapas. Varios componentes de Teramind se descomprimen en directorios temporales. Estos archivos intermedios no están firmados individualmente, lo que en ocasiones puede activar las herramientas de seguridad durante el análisis. El proceso de instalación primero verifica si Teramind ya está instalado en el equipo y luego recopila el nombre del equipo, la cuenta de usuario actual, el idioma del teclado y la configuración regional del sistema. Estos son los datos que Teramind necesita para identificar el dispositivo y comenzar a informar sobre la actividad al usuario que lo implementó.
El agente está configurado para comunicarse con una instancia remota del servidor Teramind, de acuerdo con las implementaciones de monitorización empresarial.
Diseñado para engañar a las herramientas que lo detectarían.
Uno de los aspectos más intencionados de este instalador es su empeño en evitar ser analizado. Los investigadores de seguridad examinan el software sospechoso en entornos controlados de "sandbox" (máquinas virtuales aisladas donde el software puede ejecutarse de forma segura mientras se le supervisa). Este instalador está diseñado para detectar precisamente esa situación y comportarse de forma diferente.
Los indicadores de análisis en tiempo de ejecución señalan la presencia de lógica de depuración y detección de entorno (DETECT_DEBUG_ENVIRONMENTEl instalador realiza comprobaciones coherentes con la identificación de entornos de análisis o de pruebas, y puede modificar su comportamiento en esas condiciones.
Una vez finalizada la instalación, el instalador elimina sus archivos temporales y carpetas de preparación. Esto significa que, cuando alguien revise el equipo, es posible que ya no queden rastros evidentes del instalador. Sin embargo, el agente de monitorización continúa ejecutándose en segundo plano.
¿Qué hace que esta campaña ciberdelictiva sea inusualmente peligrosa?
Teramind es un proveedor de software legítimo cuyo propósito cumple una función. Las empresas pagan por él para supervisar a sus empleados en los dispositivos de la compañía: registra cada pulsación de tecla, toma capturas de pantalla a intervalos regulares, registra qué sitios web se visitaron y qué aplicaciones se abrieron, captura el contenido del portapapeles y rastrea la actividad de correo electrónico y archivos.
En un entorno corporativo, donde los empleados están informados y existen políticas establecidas, esto es legal. Pero aquí, los ciberdelincuentes hacen un uso indebido de la herramienta Teramind e instalan el software en secreto en ordenadores personales sin autorización.
Los atacantes no crearon malware personalizado. Implementaron un producto comercial desarrollado profesionalmente, diseñado para funcionar de forma fiable y persistir tras los reinicios. Esto lo hace más resistente que muchas estafas tradicionales.
Dado que los archivos pertenecen a software legítimo, no contienen código malicioso que las herramientas antivirus tradicionales puedan detectar. En este caso, el contexto es crucial. Los estafadores están haciendo un uso indebido del software de monitoreo legítimo de Teramind, instalándolo sin consentimiento en el dispositivo personal de la víctima.
Qué hacer si usted puede haber sido afectado
Si visitaste uswebzoomus[.]com/zoom/ y se descargó un archivo con el nombre mencionado anteriormente:
No lo abras.
Si ya lo ejecutaste, considera que tu dispositivo está comprometido.
Compruebe la carpeta de instalación:
- Abra el Explorador de archivos .
- Navegar a
C:\ProgramData. - Busque una carpeta llamada
{4CEC2908-5CE4-48F0-A717-8FC833D8017A}.
La carpeta ProgramData está oculta de forma predeterminada. En el Explorador de archivos , seleccione Ver y active la opción " Elementos ocultos ".
Compruebe si el servicio está en funcionamiento:
- Abra el símbolo del sistema como administrador.
- Tipo: consulta sc tsvchst
- Pulsa Enter .
Si se muestra STATE: 4 RUNNINGEl agente está activo. Si el servicio no existe, no se instaló con la configuración predeterminada.
Cambia las contraseñas de tus cuentas importantes (correo electrónico, banca y trabajo) desde un dispositivo diferente y limpio.
Si esto ocurrió en un ordenador del trabajo, póngase en contacto con su equipo de informática o de seguridad inmediatamente.
Para evitar ataques similares en el futuro:
- Abre Zoom directamente desde la aplicación en tu dispositivo.
- En lugar de hacer clic en enlaces inesperados, escriba zoom.us en su navegador.
- Tenga cuidado con los enlaces a reuniones que no esperaba específicamente.
Reflexiones finales
Existe una tendencia silenciosa pero creciente de atacantes que abusan y hacen mal uso de software comercial legítimo. Herramientas como Teramind se instalan en un equipo y evitan la detección de los antivirus tradicionales porque son legítimas y fiables, y esa fiabilidad es precisamente lo que las hace útiles para un atacante que las implementa sin autorización.
Esta campaña ciberdelictiva no requiere sofisticación técnica. No se utilizó ninguna técnica de hacking novedosa. El atacante creó una página falsa de Zoom muy convincente, configuró una descarga automática para que se ejecutara antes de que el visitante sospechara nada y utilizó una pantalla falsa de la Microsoft Store para justificarlo todo. Desde el clic hasta la instalación transcurren menos de treinta segundos. Alguien que esperaba una invitación de Zoom y vio lo que parecía una instalación de Microsoft en curso podría simplemente irse sin creer que había ocurrido nada inusual.
Zoom es frecuentemente suplantado porque las personas reciben enlaces de reuniones por correo electrónico, SMS, Slack e invitaciones de calendario, y hacen clic rápidamente. Tomarse cinco segundos para confirmar que un enlace realmente lleva a zoom.us es un hábito sencillo que puede prevenir un problema grave.
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
644ef9f5eea1d6a2bc39a62627ee3c7114a14e7050bafab8a76b9aa8069425fa
Dominios
uswebzoomus[.]com
ID de instancia de Teramind
941afee582cc71135202939296679e229dd7cced