Un miembro de nuestro equipo de investigación web me indicó que había un instalador falso de WinRAR con enlaces desde varios sitios web chinos. Cuando empiezan a aparecer estos enlaces, suele ser un buen indicador de una nueva campaña.
Así que descargué el archivo y comencé un análisis, que resultó ser algo parecido a una muñeca rusa. Capa tras capa, tras capa.
WinRAR es una utilidad popular que a menudo se descarga de sitios "no oficiales", lo que da a las campañas que ofrecen descargas falsas una mayor probabilidad de ser efectivas.
A menudo, estas cargas útiles contienen componentes autoextraíbles o de varias etapas que pueden descargar más malware , establecer persistencia, exfiltrar datos o abrir puertas traseras, todo dependiendo de un análisis inicial del sistema. Por lo tanto, no fue una sorpresa que una de las primeras acciones que realizó este malware fuera acceder a información sensible. Windows datos en forma de Windows Información de perfiles.
Esto, junto con otros hallazgos de nuestro análisis (véase más abajo), indica que el archivo selecciona el malware "más adecuado" para el sistema afectado antes de comprometerlo o infectarlo aún más.
Cómo mantenerse a salvo
Es fácil cometer errores al buscar software para resolver un problema, sobre todo cuando se necesita una solución rápida. Unos sencillos consejos pueden ayudarte a evitar problemas en situaciones como esta.
- Descarga software únicamente de fuentes oficiales y confiables. Evita hacer clic en enlaces que prometen instalar dicho software en redes sociales, correos electrónicos u otros sitios web desconocidos.
- Utilice una solución antimalware actualizada en tiempo real para bloquear las amenazas antes de que puedan ejecutarse.
Análisis
El archivo original se llamaba winrar-x64-713scp.zip y el análisis inicial con Detect It Easy (DIE) ya insinuaba la existencia de varias capas.
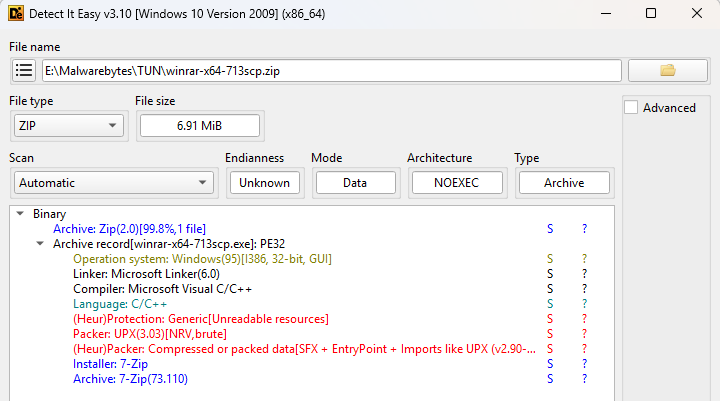
Descomprimir el archivo producido winrar-x64-713scp.exe que resultó ser un archivo empaquetado UPX que requería el --force Opción para desempaquetarlo debido a anomalías PE deliberadas. UPX normalmente aborta la compresión si encuentra valores inesperados o datos desconocidos en los campos de encabezado del ejecutable, ya que esos datos pueden ser necesarios para que el programa se ejecute correctamente. --force Esta opción le indica a UPX que ignore estas anomalías y que proceda con la descompresión de todos modos.
Al examinar el archivo descomprimido, DIE mostró otra capa más: (Heur)Packer: Compressed or packed data[SFX]Al examinar las cadenas dentro del archivo, noté dos RunProgram instancias:
RunProgram="nowait:\"1winrar-x64-713scp1.exe\" "
RunProgram="nowait:\"youhua163
Estos comandos le indican al archivo SFX que ejecute los programas incrustados inmediatamente después de la extracción, sin esperar a que finalice (nowait).
Utilizando PeaZip, extraje ambos archivos incrustados.
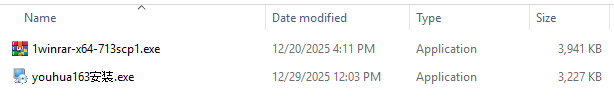
Los caracteres chinos “安装” complicó el análisis de la cadena, pero se traducen como “instalar”, lo que despertó aún más mi interés. El archivo 1winrar-x64-713scp1.exe Resultó ser el instalador real de WinRAR, probablemente incluido para disipar las sospechas de cualquiera que ejecutara el malware.
Tras eliminar otra capa, el otro archivo resultó ser un archivo zip protegido con contraseña llamado setup.hta. La ofuscación empleada me llevó a optar por el análisis dinámico. Al ejecutar el archivo en una máquina virtual, se observó que setup.hta se descomprime en tiempo de ejecución directamente en la memoria. El volcado de memoria reveló otra cadena interesante: nimasila360.exe.
Este es un archivo conocido, a menudo creado por instaladores falsos y asociado con el malware Winzipper. Winzipper es un programa malicioso conocido, escrito en chino, que se hace pasar por un archivo comprimido inofensivo para infiltrarse en el ordenador de la víctima, generalmente a través de enlaces o archivos adjuntos. Una vez abierto e instalado, despliega silenciosamente una puerta trasera oculta que permite a los atacantes controlar el equipo de forma remota, robar datos e instalar malware adicional, mientras la víctima cree que simplemente ha instalado software legítimo.
Indicadores de Compromiso (IOC)
Dominios:
winrar-tw[.]com
winrar-x64[.]com
winrar-zip[.]com
Nombres de archivo:
winrar-x64-713scp.zip
youhua163安装.exe
setup.hta (colocado en C:\Users\{username}\AppData\Local\Temp)
Malwarebytes El componente de protección web bloquea todos los dominios que alojan el archivo y el instalador maliciosos.