

Hemos detectado una campaña de estafa que envía invitaciones de calendario falsas que suplantan la identidad de Malwarebytes e intentan engañar a los destinatarios para que llamen a un número fraudulento de "soporte de facturación".
Ya hemos escrito anteriormente sobre cómo se pueden utilizar indebidamente las invitaciones de calendario para el phishing, e incluso sobre cómo se pueden usar las invitaciones de Google Calendar como arma para robar datos privados .
Las cantidades que se ofrecen en estas invitaciones falsas son elevadas y llamativas, generalmente varios cientos de dólares por varios años de servicio.
Los estafadores quieren que creas que ya se ha realizado un cargo considerable para que reacciones de inmediato en lugar de pensar de forma crítica.
El objetivo es que llames, en lugar de que hagas clic en un enlace. La descripción del calendario parece un recibo, pero la verdadera llamada a la acción siempre es la misma: te instan a llamar a un número de inmediato para reclamar o cancelar el cargo.
Una vez que llames, el estafador puede presionarte en tiempo real. Podría pedirte datos de pago, convencerte de que instales software de acceso remoto o manipularte para que envíes dinero.
Así es como luce la invitación de calendario falsa.
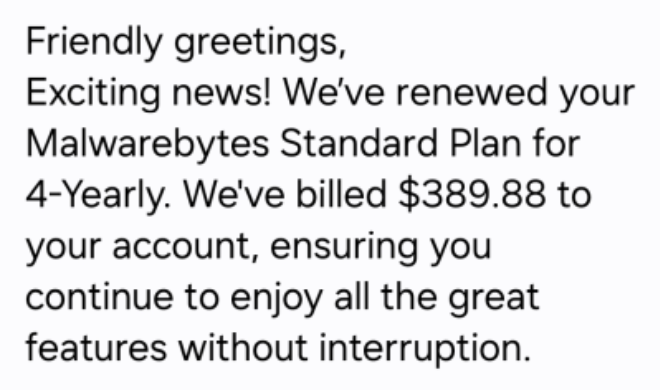

El cuerpo de la invitación al calendario está repleto de detalles falsos que pretenden simular que provienen de un sistema de facturación:
- Varias líneas de identificación, como ID de membresía, UID de cliente, ID de cliente, número de servicio.
- Una cadena de códigos de transacción o cuenta inventados
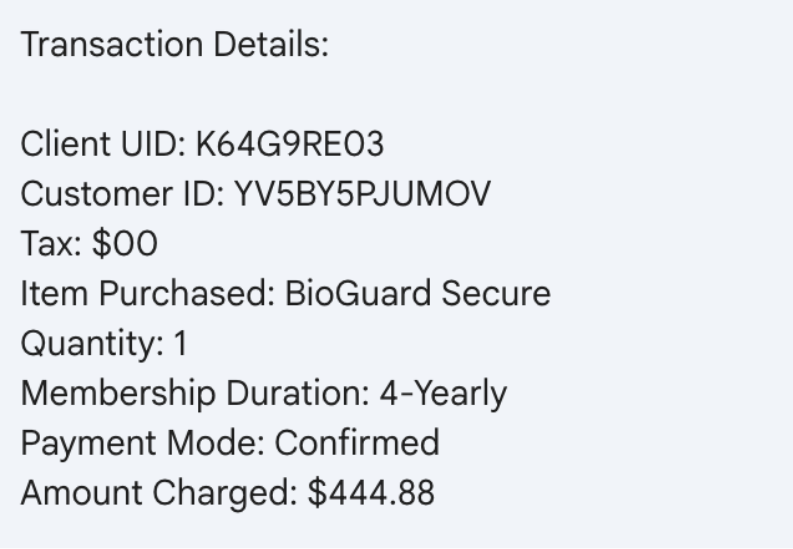
El lenguaje y el formato dan la impresión de ser un guion de estafa copiado y pegado, en lugar de una comunicación profesional.
Hay varias inconsistencias que puedes buscar:
Fraseo poco natural o incorrecto:
- “Duración de la membresía: 4 años”
- “¡Estamos encantados de tenerte con nosotros un año más!” (en un aviso de renovación de 4 años)
- “Sus beneficios de membresía permanecen totalmente activos.”
Uso inconsistente de mayúsculas y formato:
- “CUATRO AÑOS (en mayúsculas)”
- “Año 04”
- “USD 344,55”
Números de teléfono escritos con puntuación extraña:
- 1.810.228.8708
- 1 865 3849684
Saludos y despedidas excesivamente efusivos y genéricos:
- “Estimado/a señor/a”, “Saludos a todos”, “Hola”
- “Suyo con respeto”, “Mucha gratitud”, “Siempre agradecido”, “Con alegría, saludos cordiales”,
Individualmente, cualquiera de estos errores podría deberse simplemente a una redacción descuidada. Sin embargo, ver varios de ellos juntos en un aviso de facturación no solicitado es un claro indicio de fraude.
¿Qué sucede si llamas al número?
La invitación al calendario en sí no tiene ningún costo. Su propósito es engañarte para que llames al número de teléfono del estafador.
Una vez que te tienen al teléfono, pueden pasar varias cosas.
Robo de datos bancarios y de tarjetas de pago
Un guion común es el siguiente:
Llamas molesto por la enorme “renovación”.
El estafador reconoce que fue un error y dice que pueden "revocar el cargo".
Luego piden:
- Su número de tarjeta completo, fecha de vencimiento y código CVV.
- Su número de cuenta bancaria y número de ruta.
- Códigos de acceso de un solo uso enviados por su banco "para confirmar el reembolso".
Una vez que tengan esa información, podrán:
- Realizar compras o retiros no autorizados.
- Te inscribirán en otras suscripciones fraudulentas.
- Utilizan los datos de tu tarjeta para cometer más robos de identidad.
La renovación fraudulenta no es más que un pretexto para que la entrega de datos financieros parezca razonable.
Convencerte de que envíes dinero directamente
En algunas versiones, el estafador finge reembolsarte más de lo debido. Pueden:
- Te piden que inicies sesión en la banca en línea mientras están hablando por teléfono.
- Te indican cómo mover dinero o manipular tu cuenta, a veces mediante software de acceso remoto.
- Alega que ha habido un error y debes "devolver" el reembolso excesivo, a menudo mediante métodos inusuales como tarjetas de regalo, criptomonedas, transferencias bancarias o aplicaciones de pago entre particulares.
El resultado es que les envías dinero real para solucionar un problema que nunca existió.
Cómo obtener acceso remoto a su computadora
Los estafadores que utilizan tácticas de soporte técnico suelen intensificar la llamada pidiéndole que instale herramientas legítimas de acceso remoto como AnyDesk, TeamViewer y otras.
Afirman que necesitan acceso:
- cancelar la suscripción
- para verificar tu cuenta
- o para ayudarle a procesar el reembolso
Una vez en su máquina, pueden:
- Capturar contraseñas y cookies de sesión
- Mover archivos o instalar malware
- Manipula lo que ves en tu navegador (por ejemplo, editando el código HTML para "demostrar" que se realizó un reembolso).
Cuanto más tiempo permanezcan conectados, mayor será el daño que pueden causar.
Recopilación de información personal para su posterior uso fraudulento.
Aunque cuelgues antes de proporcionar tus datos bancarios, el estafador aún podría intentar obtener lo siguiente:
- Nombre completo, dirección y fecha de nacimiento
- Direcciones de correo electrónico y contraseñas para “localizar su cuenta”.
- Respuestas a preguntas de seguridad comunes (primer colegio, apellido de soltera de la madre, etc.)
Combinada con otros datos vulnerados, esta información puede utilizarse posteriormente para:
- Fraude de apertura de cuentas (como abrir préstamos o tarjetas de crédito a su nombre)
- Toma de control de su cuenta de correo electrónico, almacenamiento en la nube u otros servicios.
- Ataques de phishing dirigidos que hacen referencia a la llamada anterior
Generar confianza para prevenir futuras estafas
No te dejes engañar. La persona que te atienda por teléfono suele sonar paciente, educada y profesional. Intentan convencerte de que trabajan para la empresa mencionada en la invitación y normalizar la idea de que debes llamarles cada vez que tengas un problema con la facturación.
Una vez que se hayan ganado tu confianza, podrían:
- Te llamaré semanas o meses después con una nueva historia.
- Vender tus datos a otros estafadores que saben que es probable que respondas.
Lo único constante es que quieren que actúes con rapidez y discreción. Su objetivo es que trates directamente con ellos, en lugar de consultar de forma independiente con tu banco o la empresa en cuestión.
Cómo reconocer las estafas con calendarios
Las empresas legítimas envían facturas y confirmaciones de renovación por correo electrónico, mensajes dentro de la aplicación o notificaciones de cuenta. No las envían como citas de calendario creadas por personas desconocidas que utilizan direcciones de correo electrónico privadas.
Las señales de alerta incluyen:
- La “factura” aparece como un evento en Google Calendar, Outlook u otra aplicación de calendario.
- El título parece el estado de una transacción en lugar de una reunión:
- Aviso de renovación de suscripción: [código aleatorio]
- “Pago procesado con éxito: [código aleatorio]”
- “Renovación aprobada: [código aleatorio]”
- Tú no programaste este evento.
Si aparece un "recibo" en tu calendario en lugar de a través de tus canales de facturación habituales, considéralo sospechoso por defecto.
Cómo eliminar entradas falsas de tu calendario
Hemos incluido instrucciones en nuestro artículo sobre cómo eliminar entradas falsas de su calendario , que cubre cómo hacerlo en el calendario de Outlook, el calendario de Gmail, Android calendario, Mac calendario, y calendarios de iPhone y iPad.
Cómo evitar el spam en el calendario
Ya hemos tratado algunos de estos puntos, pero las principales precauciones son:
- Desactiva la opción de añadir o procesar automáticamente las invitaciones para que permanezcan como correos electrónicos hasta que las aceptes.
- Restringe los permisos del calendario para que solo las personas y aplicaciones de confianza puedan añadir eventos.
- En los calendarios compartidos o de recursos, elimine el acceso público o anónimo y limite quién puede crear o editar elementos.
- Utilice una solución antimalware actualizada en tiempo real con un componente de protección web para bloquear dominios maliciosos conocidos.
- No participes en eventos no solicitados. No hagas clic en enlaces, no abras archivos adjuntos ni respondas a eventos sospechosos del calendario, como "inversión", "factura", "pago de bonificación" o "reunión urgente"; simplemente elimina el evento.
- Habilita la autenticación multifactor (MFA) en tus cuentas para que los atacantes que comprometan las credenciales no puedan abusar de la cuenta para enviar o aceptar invitaciones automáticamente.
Consejo: Si no estás seguro de si un evento es una estafa, puedes pegar el mensaje en Malwarebytes Scam Guard . Te ayudará a decidir qué hacer a continuación.
COI
Los números de teléfono involucrados en estas estafas son:
- (810) 228-2614
- (810) 228-8708
- (810) 268-6113
- (865) 384-9684
- (865) 385-0070
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .








