Un compañero de trabajo compartió este SMS sospechoso en el que AT&T supuestamente advierte al destinatario de que sus puntos de recompensa están a punto de caducar.
Los ataques de phishing son cada vez más sofisticados, probablemente gracias a la inteligencia artificial. Cada vez imitan mejor a las grandes marcas, no solo en apariencia, sino también en comportamiento. Recientemente, descubrimos una campaña de phishing bien ejecutada dirigida a clientes de AT&T que combina una imagen de marca realista, ingeniosas técnicas de ingeniería social y complejas tácticas de robo de datos.
En esta publicación, les guiaremos a través de la investigación, pantalla por pantalla, explicando cómo la campaña engaña a sus víctimas y dónde terminan los datos robados.
Este es el mensaje de texto que dio inicio a la investigación.
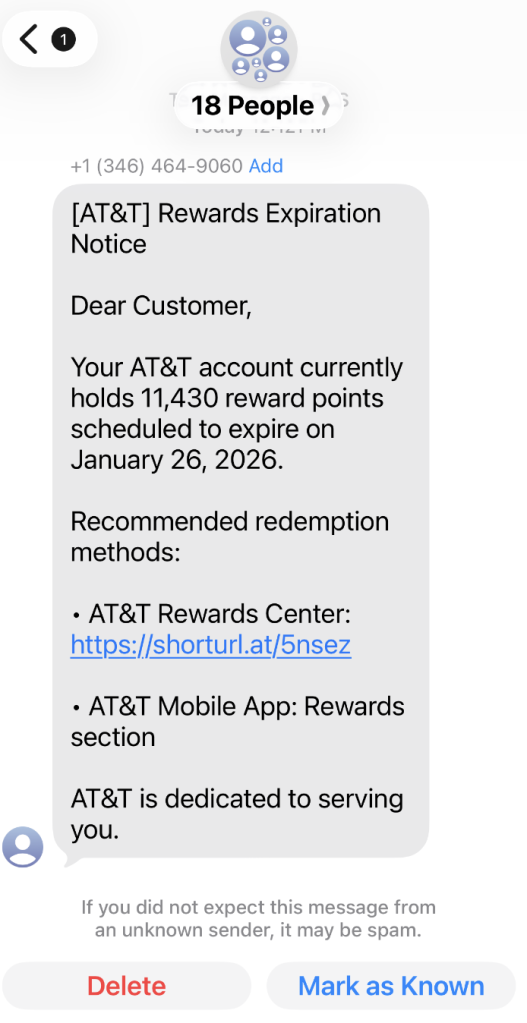
“Dear Customer,
Your AT&T account currently holds 11,430 reward points scheduled to expire on January 26, 2026.
Recommended redemption methods:
– AT&T Rewards Center: {Shortened link}
– AT&T Mobile App: Rewards section
AT&T is dedicated to serving you.”
La URL acortada conducía a https://att.hgfxp[.]cc/pay/un sitio web diseñado para parecerse a un sitio de AT&T tanto en nombre como en apariencia.
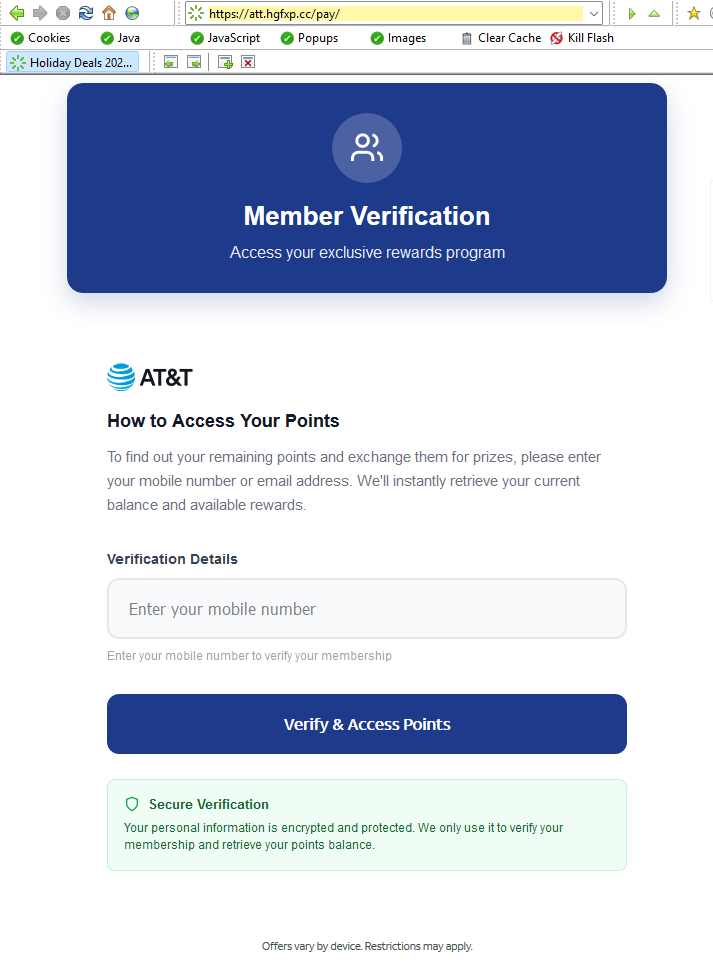
Se copiaron todos los elementos de marca, encabezados y menús, y la página estaba llena de enlaces reales a att.com.
Pero el “evento principal” fue una sección especial que explicaba cómo acceder a tus puntos de recompensa de AT&T.
Tras “verificar” su cuenta con un número de teléfono, la víctima ve un panel de control que le advierte que sus puntos AT&T caducarán en dos días. Este breve plazo es una táctica común de phishing que explota la urgencia y el miedo a perderse algo (FOMO, por sus siglas en inglés).
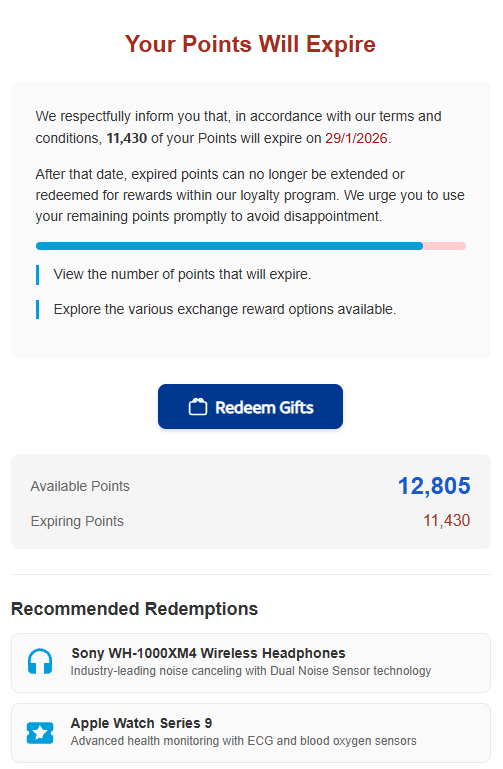
Las recompensas que se ofrecen, como por ejemplo: Amazon Las tarjetas de regalo, los auriculares, los relojes inteligentes y otros productos similares resultan atractivos y refuerzan la ilusión de que la víctima está tratando con un programa de fidelización legítimo.
Para añadir aún más credibilidad, tras introducir un número de teléfono, la víctima puede ver una lista de regalos disponibles, seguida de una solicitud de confirmación final.
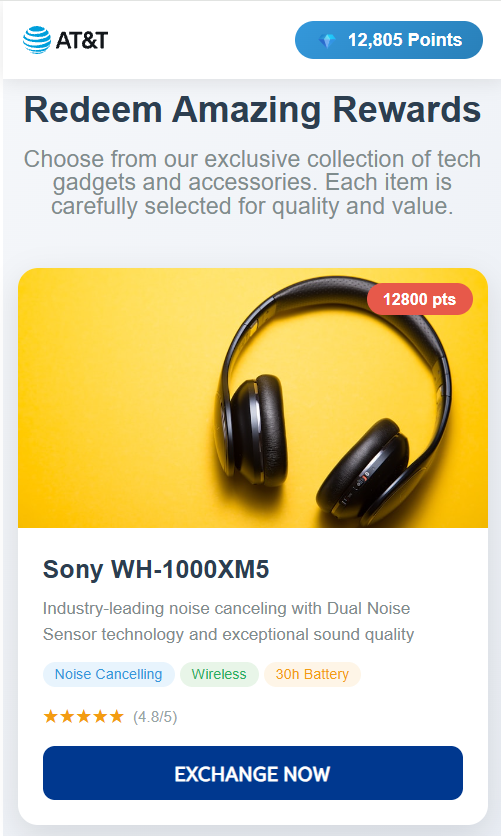
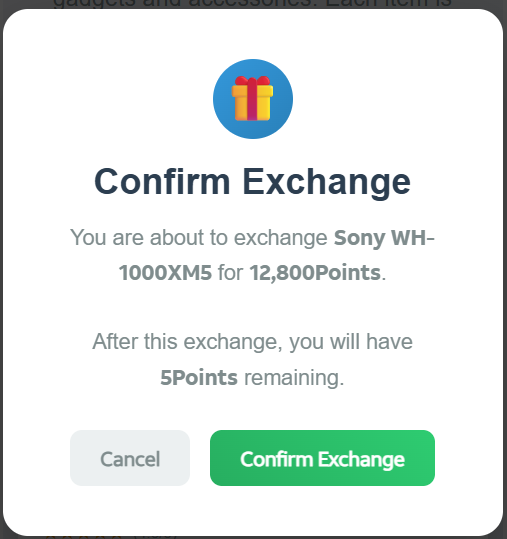
En ese momento, se le pide a la víctima que complete un formulario de "Información de entrega" que solicita información personal confidencial, como nombre, dirección, número de teléfono, correo electrónico, entre otros. Es aquí donde se produce el robo de datos.
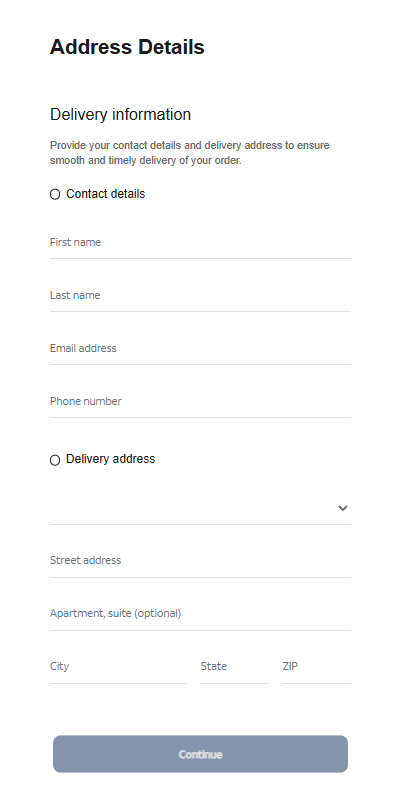
El proceso de envío del formulario es fluido y profesional, con validación en tiempo real y resaltado de errores, tal como cabría esperar de una marca de prestigio. Esto es intencional. Los atacantes utilizan código de validación avanzado en la interfaz para maximizar la calidad y la integridad de la información robada.
Detrás de la elegante interfaz de usuario, el formulario está conectado a un código JavaScript que, cuando la víctima pulsa «Continuar», recopila toda la información introducida y la transmite directamente a los atacantes. En nuestra investigación, desofuscamos su código y encontramos una extensa sección de «datos».
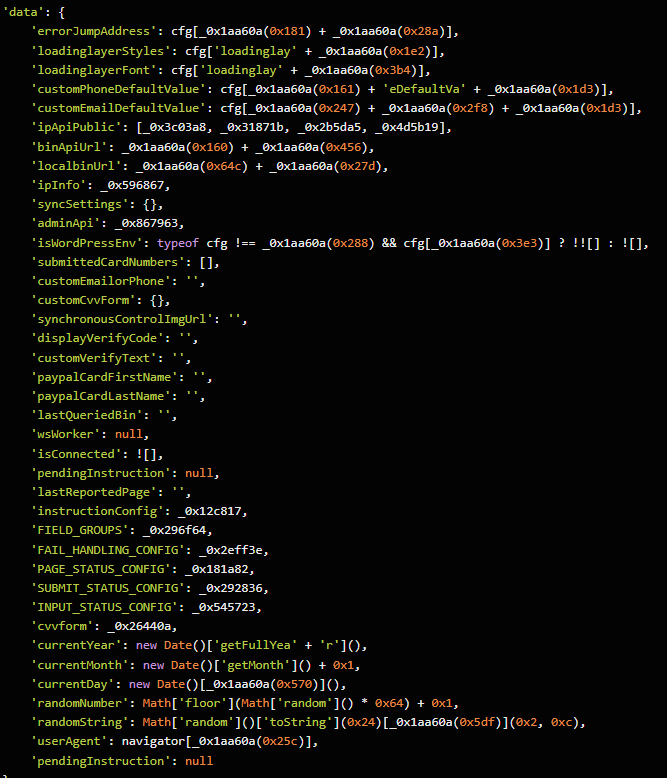
Los datos robados se envían en formato JSON a través de POST a https://att.hgfxp[.]cc/api/open/cvvInterface.
Este punto final está alojado en el dominio del atacante, lo que le otorga acceso inmediato a todo lo que la víctima envíe.
¿Qué hace que esta campaña sea efectiva y peligrosa?
- Imitación sofisticada : Cada página es un clon exacto de att.com, con enlaces de navegación y logotipos que funcionan correctamente.
- Ingeniería social por capas : Las víctimas son atraídas paso a paso, y en cada página bajan la guardia y aumentan su confianza.
- Control de calidad : La validación de formularios personalizada con JavaScript reduce los errores y aumenta la precisión en la captura de datos.
- Código ofuscado : Los scripts maliciosos están envueltos en ofuscación, lo que ralentiza el análisis y la eliminación.
- Exfiltración centralizada : Todos los datos recopilados se envían mediante POST directamente al punto final de comando y control del atacante.
Cómo defenderse
Diversas señales de alerta podrían haber advertido a la víctima de que se trataba de un intento de phishing:
- El mensaje de texto se envió a 18 destinatarios a la vez.
- Utilizaba un saludo genérico ("Estimado cliente") en lugar de una identificación personal.
- El número del remitente no era un contacto reconocido de AT&T.
- La fecha de caducidad cambiaba si la víctima visitaba el sitio web falso en una fecha posterior.
Además de evitar los enlaces no solicitados, aquí hay algunas maneras de mantenerse seguro:
- Acceda a sus cuentas únicamente a través de las aplicaciones oficiales o escribiendo la dirección web oficial (att.com) directamente en su navegador.
- Revisa las URL con atención. Aunque una página parezca perfecta, coloca el cursor sobre los enlaces y comprueba que la barra de direcciones corresponda a dominios oficiales.
- Habilita la autenticación multifactor para tus cuentas de AT&T y otras cuentas importantes.
- Utilice una solución antimalware actualizada en tiempo real con un módulo de protección web.
Consejo profesional: Malwarebytes Scam Guard reconoció este texto como una estafa.
¿Algo no te cuadra? Compruébalo antes de hacer clic.
Malwarebytes Scam Guard te ayuda a analizar enlaces, textos y capturas de pantalla sospechosos al instante.
Disponible con Malwarebytes Premium Security para todos tus dispositivos, y en la aplicación Malwarebytes para iOS y Android .