

Una copia troyanizada del cliente FTP de código abierto FileZilla 3.69.5 está circulando en línea. El archivo contiene la aplicación legítima FileZilla, pero con una única DLL maliciosa añadida a la carpeta. Cuando alguien descarga esta versión manipulada, la extrae y ejecuta FileZilla, Windows Primero carga la biblioteca maliciosa. A partir de ese momento, el malware se ejecuta dentro de lo que parece ser una sesión normal de FileZilla.
Dado que la copia infectada se ve y se comporta como el software original, las víctimas podrían no darse cuenta de que algo anda mal. Mientras tanto, el malware puede acceder a las credenciales FTP guardadas, contactar con su servidor de comando y control y, potencialmente, permanecer activo en el sistema. El riesgo no se limita al ordenador local. Las credenciales robadas podrían exponer los servidores web o las cuentas de alojamiento a las que se conecta el usuario.
Este ataque no explota ninguna vulnerabilidad en FileZilla. Depende de que alguien descargue una copia modificada de un sitio web no oficial y la ejecute. El mecanismo de propagación se basa en un simple engaño, como dominios similares o manipulación de búsquedas, en lugar de una autopropagación automática.
Una tendencia creciente de software confiable: paquetes maliciosos.
El abuso de utilidades de código abierto confiables parece estar en aumento. El mes pasado, informamos sobre descargas falsas de 7-Zip que convertían las computadoras domésticas en nodos proxy. Investigadores de seguridad también informaron que una infraestructura de actualización de Notepad++ comprometida distribuyó una puerta trasera personalizada mediante la carga lateral de DLL durante varios meses.
Ahora, FileZilla se ha sumado a la lista de software suplantado de esta manera. Un dominio similar, filezilla-project[.]live, aloja el archivo malicioso.
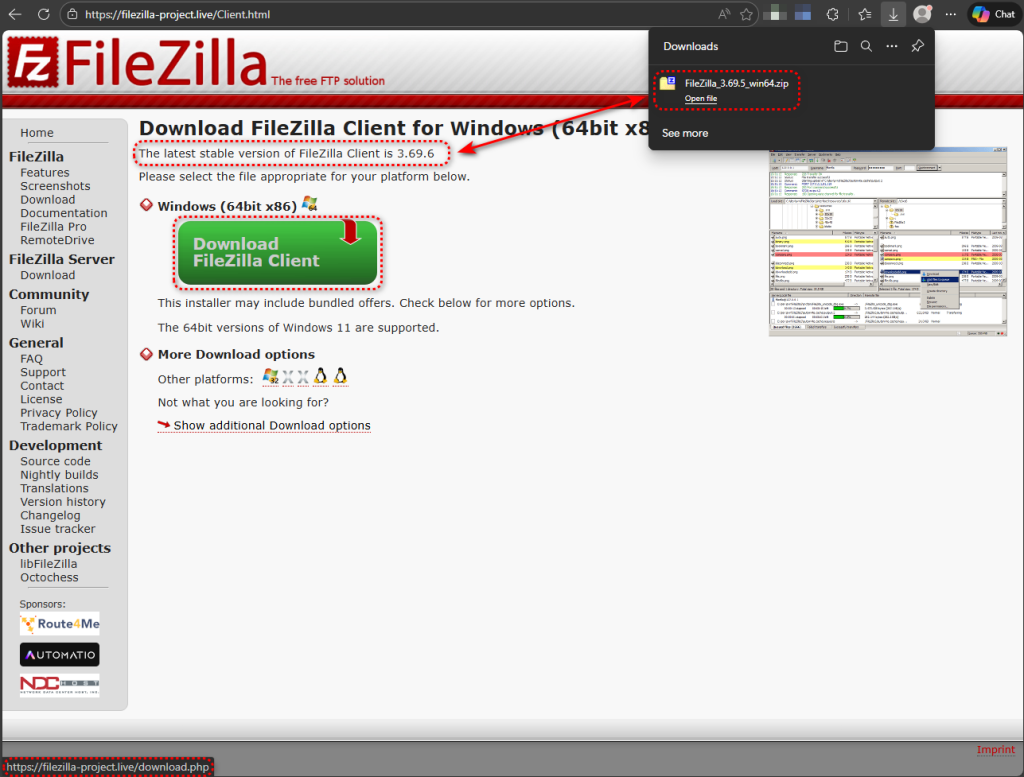
El método es sencillo: tome una copia portátil legítima de FileZilla 3.69.5, coloque una única DLL maliciosa en la carpeta, vuelva a comprimirla y distribuya el archivo. La infección se basa en un método bien conocido. Windows comportamiento llamado secuestro del orden de búsqueda de DLL, donde una aplicación carga una biblioteca desde su propio directorio antes de comprobar el Windows carpeta del sistema.
Un archivo, una marca de tiempo, un obsequio
El archivo contiene 918 entradas. De ellas, 917 tienen una fecha de última modificación del 12/11/2025, lo que coincide con una versión portátil oficial de FileZilla 3.69.5. Una entrada destaca: version.dll, con fecha del 3 de febrero de 2026, casi tres meses más reciente que todo lo demás en el archivo.
Una distribución portátil limpia de FileZilla no incluye una version.dll. Las DLL legítimas en el paquete son todas bibliotecas específicas de FileZilla, como por ejemplo: libfilezilla-50.dll y libfzclient-private-3-69-5.dll. El Windows Biblioteca API de versiones—version.dll—es una DLL del sistema que reside en C:\Windows\System32 y no tiene ninguna razón para estar dentro de una carpeta de FileZilla. Su presencia constituye la totalidad del ataque.
Atrapados en el acto: lo que Process Monitor nos mostró
Confirmamos la carga lateral en un sistema en vivo usando Process Monitor. Cuando filezilla.exe Para empezar, necesita cargar una serie de DLL. Para cada una de ellas, Windows Primero comprueba el directorio de la propia aplicación y, si no encuentra una solución, recurre a la carpeta del sistema.
Para bibliotecas del sistema como IPHLPAPI.DLL y POWRPROF.dll, el directorio de la aplicación devuelve NOMBRE NO ENCONTRADO, por lo tanto Windows carga las copias legítimas de C:\Windows\System32. Este es un comportamiento normal. Pero para version.dllLa copia infectada con el troyano se encuentra en la carpeta de FileZilla. Windows Lo encuentra allí, lo mapea en la memoria y nunca llega a System32. El código malicioso ahora se ejecuta dentro filezilla.exesu propio proceso.
Diecisiete milisegundos después de cargarse, la DLL maliciosa busca version_original.dll En el mismo directorio, aparece el error NOMBRE NO ENCONTRADO. Esto es un claro indicio de proxying de DLL, una técnica en la que la DLL maliciosa está diseñada para redirigir las llamadas a funciones legítimas a una copia renombrada de la biblioteca original, de modo que la aplicación host siga funcionando con normalidad. En este caso, la biblioteca original renombrada no se incluyó en el archivo comprimido, lo que puede contribuir a la inestabilidad de la aplicación.
FileZilla llama a LoadLibrary solo con el nombre del archivo DLL en lugar de la ruta completa, por lo que Windows Primero busca en el directorio de la propia aplicación, que es precisamente el comportamiento que necesitan los atacantes para instalar una DLL maliciosa. Este es un comportamiento de diseño común.
Diseñado para detectar entornos de análisis
La DLL incluye múltiples comprobaciones diseñadas para detectar máquinas virtuales y entornos aislados antes de ejecutar su carga útil. El análisis de comportamiento revela comprobaciones de la versión del BIOS, consultas al fabricante del sistema, sondeo de claves del registro de VirtualBox, enumeración de unidades de disco y asignación de memoria mediante write-watch, una técnica que puede detectar el escaneo de memoria por parte de herramientas de análisis. Bucles de suspensión evasivos completan el conjunto de herramientas anti-análisis.
Estas comprobaciones son selectivas, no absolutas. En entornos aislados que se asemejaban mucho a los sistemas de usuarios reales, el cargador resolvió correctamente su dominio C2 e intentó realizar devoluciones de llamada. En configuraciones virtualizadas más evidentes, permaneció inactivo, sin producir ninguna actividad de red más allá de la rutinaria. Windows Consultas DNS. En nuestro propio sistema de prueba, FileZilla finalizó casi inmediatamente después de su inicio, lo que concuerda con el hecho de que la DLL detecta el entorno y finaliza el proceso del host antes de que alcance su etapa de red.
DNS-over-HTTPS: llamando a casa donde nadie escucha
Cuando el cargador determina que el entorno es seguro, no utiliza el DNS tradicional para resolver su dominio de comando y control. En su lugar, envía una solicitud HTTPS al resolvedor público de Cloudflare:
https://1.1.1.1/dns-query?name=welcome.supp0v3[.]com&type=A
Esta técnica, denominada DNS-over-HTTPS (DoH), elude la monitorización DNS corporativa, las listas negras basadas en DNS y los dispositivos de seguridad que inspeccionan el tráfico en el puerto 53. Se trata del mismo método de evasión utilizado en la campaña de software proxy falso 7-Zip del mes pasado.
Una vez que se resuelve el dominio, el cargador se comunica con su servidor de preparación. El análisis de memoria del proceso del cargador reveló la configuración completa integrada en tiempo de ejecución:
{
"tag":"tbs",
"referrer":"dll",
"callback":"https://welcome.supp0v3.com/d/callback?utm_tag=tbs2&utm_source=dll"
}
El seguimiento de campañas al estilo UTM sugiere una operación estructurada con múltiples vectores de distribución. La etiqueta tbs2 y el identificador de origen de la DLL probablemente diferencian esta distribución de carga lateral de DLL de otros métodos de entrega dentro de la misma operación.
Un segundo canal C2 en un puerto no estándar.
Además de la llamada de retorno del Departamento de Salud (DoH), el malware también se comunica con la dirección IP 95.216.51.236 a través del puerto TCP 31415, un puerto no estándar en la infraestructura alojada por Hetzner. La captura de red muestra diez intentos de conexión en dos sesiones, lo que sugiere un mecanismo de reintento persistente diseñado para mantener el contacto con su operador. El uso de un puerto alto y no estándar es una técnica común para camuflar el tráfico de comando y control (C2) y eludir los cortafuegos que solo inspeccionan los puertos de servicio conocidos.
Lo que señaló el análisis de comportamiento
El análisis automatizado del comportamiento del archivo reveló varias capacidades adicionales a las que observamos directamente. Las reglas de comportamiento detectaron la extracción de credenciales del software cliente FTP local. Dado que el malware se instala mediante FileZilla, algunas de estas detecciones podrían reflejar el acceso legítimo de FileZilla a su almacén de credenciales, aunque la combinación con la infraestructura de devolución de llamada C2 hace improbable una explicación benigna.
Otros indicadores de comportamiento incluyeron:
• Creación de procesos suspendidos y escritura en la memoria de otros procesos
• Compilación de .NET en tiempo de ejecución a través de csc.exe
• Modificaciones del registro compatibles con la persistencia de ejecución automática.
• Múltiples llamadas a la API de cifrado de archivos
En conjunto, estos comportamientos sugieren un implante multifuncional capaz de robar credenciales, inyectar procesos, mantener la persistencia y, potencialmente, cifrar datos.
Qué hacer si usted puede haber sido afectado
Tenga cuidado con la procedencia de las descargas de software. La instalación de DLL no es nueva, y esta campaña demuestra cómo añadir un solo archivo malicioso a un archivo legítimo puede comprometer un sistema. Recientemente hemos observado tácticas similares que involucran descargas falsas de 7-Zip y otros canales de distribución comprometidos. Trate el software descargado fuera de los dominios oficiales del proyecto con la misma precaución que los archivos adjuntos de correo electrónico inesperados.
- Comprobar
version.dllDentro de cualquier directorio portátil de FileZilla en su sistema. Una distribución legítima de FileZilla no incluye este archivo. Si lo encuentra, considere que el sistema está comprometido. - Descargue FileZilla únicamente desde el dominio oficial del proyecto en filezilla-project.org y verifique el hash de descarga comparándolo con el valor publicado en el sitio.
- Supervise el tráfico DNS-over-HTTPS de procesos que no sean navegadores. Conexiones HTTPS salientes a resolutores DoH conocidos, como
1.1.1.1o8.8.8.8Se debe investigar a las aplicaciones que no tienen por qué realizar solicitudes web. - Bloquee los dominios y las direcciones IP que aparecen en la sección IOC a continuación en el perímetro de su red.
- Inspeccione los archivos ZIP en busca de anomalías en las marcas de tiempo antes de extraerlos y ejecutar las aplicaciones. Un solo archivo con una fecha de modificación diferente a la del resto del archivo es una señal de alerta simple pero efectiva.
Malwarebytes Detecta y bloquea las variantes conocidas de esta amenaza.
Indicadores de Compromiso (IOC)
Hashes de archivos (SHA-256)
665cca285680df321b63ad5106b167db9169afe30c17d349d80682837edcc755— archivo FileZilla troyanizado (FileZilla_3.69.5_win64.zip)e4c6f8ee8c946c6bd7873274e6ed9e41dec97e05890fa99c73f4309b60fd3da4— troyanoversion.dllcontenido en el archivo
Dominios
filezilla-project[.]livewelcome.supp0v3[.]com— Llamada de retorno y puesta en escena de C2
Indicadores de red
95.216.51[.]236:31415— Servidor C2
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .









