
¿Qué es un correo electrónico de phishing? Cómo detectar una estafa por correo electrónico
Un correo electrónico de phishing es un mensaje fraudulento diseñado para engañar a los destinatarios y obtener información confidencial , como contraseñas o números de tarjetas de crédito. Estos correos suelen imitar fuentes legítimas, como bancos o sitios web populares, para parecer creíbles. Su objetivo es explotar la confianza que la persona deposita en estas instituciones, persuadiéndola para que proporcione información personal, haga clic en enlaces maliciosos o descargue archivos adjuntos con malware .
Los indicadores clave de correos de phishing incluyen saludos genéricos, errores de ortografía y gramática (aunque no siempre), y lenguaje urgente o amenazante que te presiona para actuar rápidamente.
Enlaces o archivos adjuntos sospechosos y direcciones de correo que no coinciden con la organización legítima que dicen representar también son señales reveladoras. Además, las solicitudes de información confidencial, que las organizaciones legítimas generalmente no pedirían por correo, son una señal de alerta.
Ejemplos de correos de phishing: qué no caer
Estafas PayPal
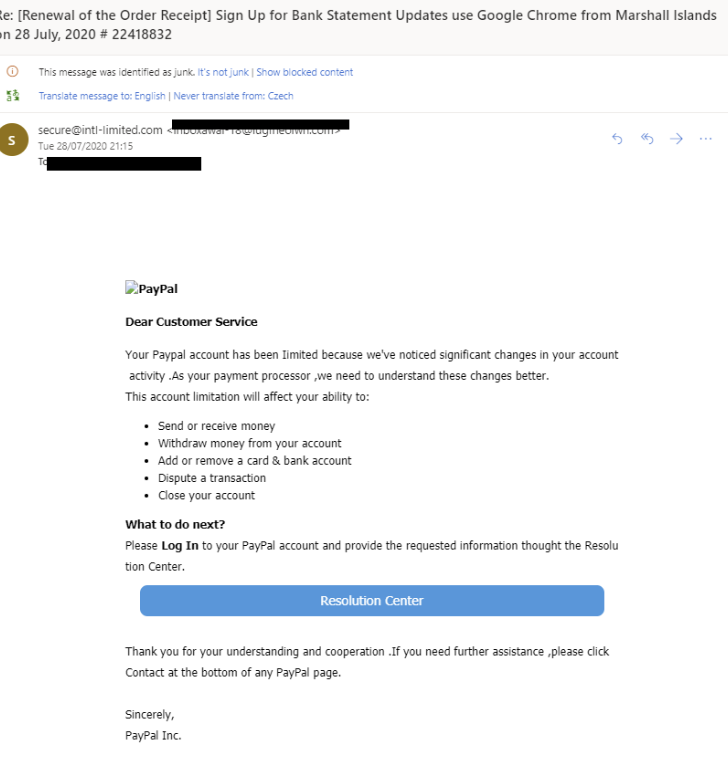
Esta estafa implica correos electrónicos que parecen provenir de PayPal , a menudo con logotipos y formatos convincentes. Los correos electrónicos suelen afirmar que hay un problema con la cuenta del destinatario y le piden que haga clic en un enlace para verificar o actualizar la información de su cuenta. El enlace lleva a una página falsa PayPal Sitio web diseñado para parecer auténtico, donde las víctimas ingresan sin saberlo sus credenciales de inicio de sesión, que luego son robadas por los estafadores. Puede verse como el siguiente ejemplo; para ver otros ejemplos, visite esta publicación .
Re: [Importante] – Su cuenta ha sido restringida temporalmente . Su cuenta permanecerá restringida hasta que nos comuniquemos con usted. Mientras su cuenta esté restringida, algunas opciones no estarán disponibles.
Estafas con el IRS / reembolsos de impuestos
En este tipo de ataque de phishing, las personas reciben correos electrónicos que aparentemente provienen del IRS (Servicio de Impuestos Internos). Estos correos suelen generar una sensación de urgencia, alegando que existe un problema con los impuestos o la declaración de impuestos del destinatario. Recientemente escribimos sobre estafas del IRS que distribuyen el malware Emotet, pero este es solo un ejemplo. El denominador común de los correos electrónicos de phishing del IRS es que suelen solicitar información personal y financiera, con el pretexto de resolver el problema. Sin embargo, el IRS no se comunica con los contribuyentes por correo electrónico para solicitar información personal o financiera.
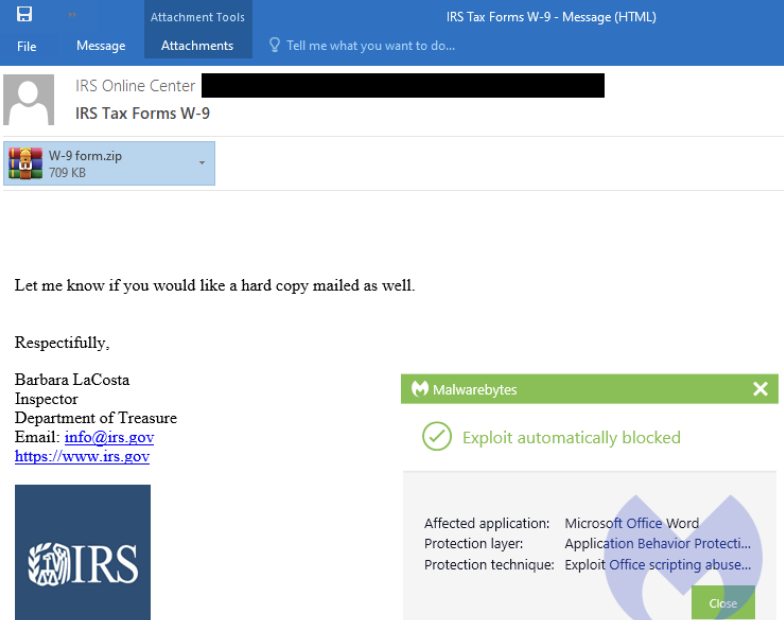
Centro en línea del IRS – Formularios de impuestos W-9 del IRS: Avíseme si también desea que le envíe una copia impresa por correo. Atentamente, [SIC] Barbara LaCosta, Inspectora, Departamento del Tesoro
Estafas de Google Docs
Esta estafa consiste en correos electrónicos que invitan a los destinatarios a ver un documento en Google Docs. El correo puede parecer que proviene de alguien conocido, lo cual forma parte del engaño. Al hacer clic en el enlace, no se accede a una página real de Google Docs, sino a un sitio web malicioso diseñado para robar las credenciales de la cuenta de Google o instalar malware en el ordenador de la víctima. Ya hemos escrito sobre el ataque de robo de información de Google Docs . El correo suele parecer una invitación a colaborar, pero si no lo esperabas, lo mejor es no hacer clic en él.

Estafas de soporte técnico
Estos correos electrónicos de phishing pueden intentar que hagas clic en una ventana emergente que parece un mensaje de error, por ejemplo, de FTC.gov, como este:

Amenazas detectadas: Haga clic o llame inmediatamente, ya que se ha detectado actividad sospechosa.
Estafas en redes sociales
Las redes sociales son una fuente inagotable para que los estafadores engañen a los usuarios y obtengan sus datos personales. Una de cada cuatro personas que reportaron haber perdido dinero por fraude desde 2021 afirmó que todo comenzó en las redes sociales . Las pérdidas reportadas por estafas en redes sociales durante el mismo período alcanzaron la asombrosa cifra de 2700 millones de dólares, mucho más que cualquier otro método de contacto.
Hackers Pueden clonar fácilmente perfiles de usuarios reales o hackear tu perfil, hacerse pasar por ti y estafar a tus contactos. Los estafadores pueden fingir enviar un correo electrónico oficial de la plataforma instándote a iniciar sesión para activar una función o restablecer tu perfil. LinkedIn Los usuarios suelen reportar haber recibido correos electrónicos sospechosos de posibles empleadores:
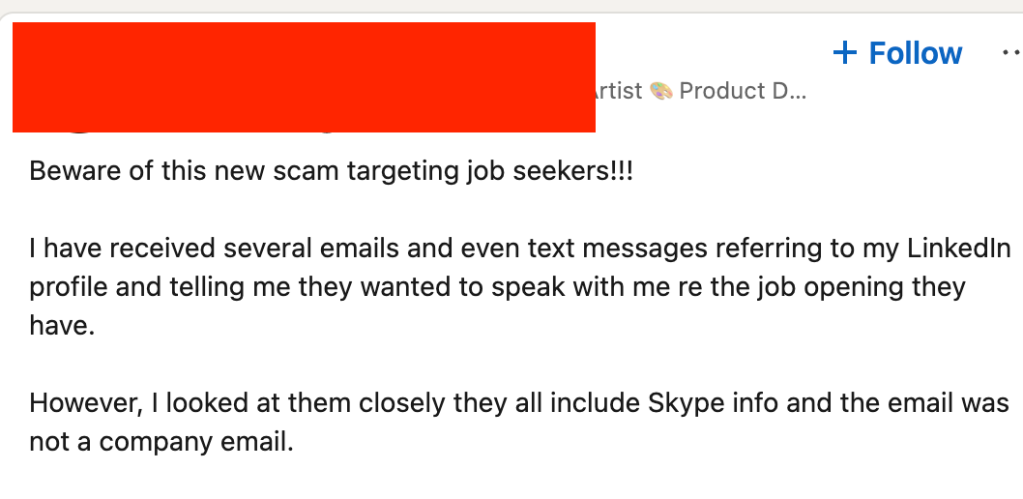
Son extremadamente difíciles de identificar, así que esté atento a cualquier señal de alerta, como errores tipográficos, solicitudes e información de contacto inusuales, así como solicitudes urgentes para hacer clic en archivos adjuntos o enlaces.
Estafas de phishing bancario
Estos mensajes parecen comunicados oficiales de sus instituciones financieras. Sin embargo, puede detectar fácilmente una estafa si mencionan transacciones inexistentes o le solicitan información personal. No haga clic en estos enlaces para completar estos formularios fraudulentos. Ante cualquier duda, comuníquese con su banco para confirmar la información del correo electrónico. Aquí encontrará información más detallada sobre estafas bancarias .

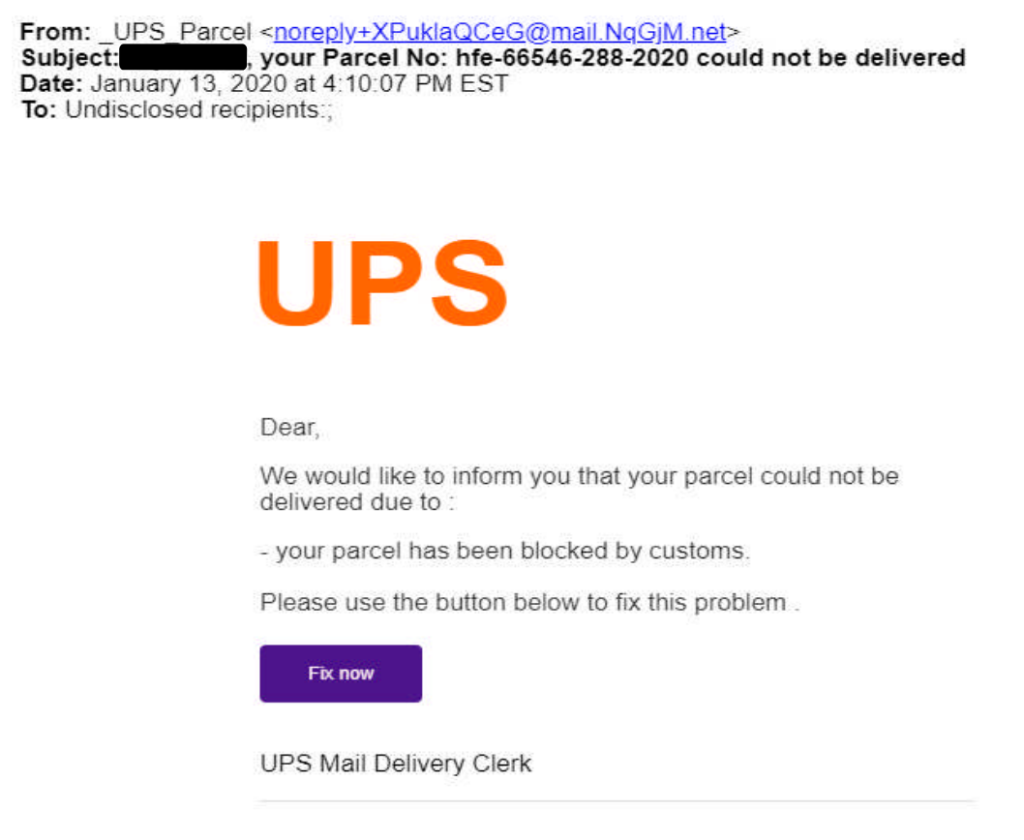
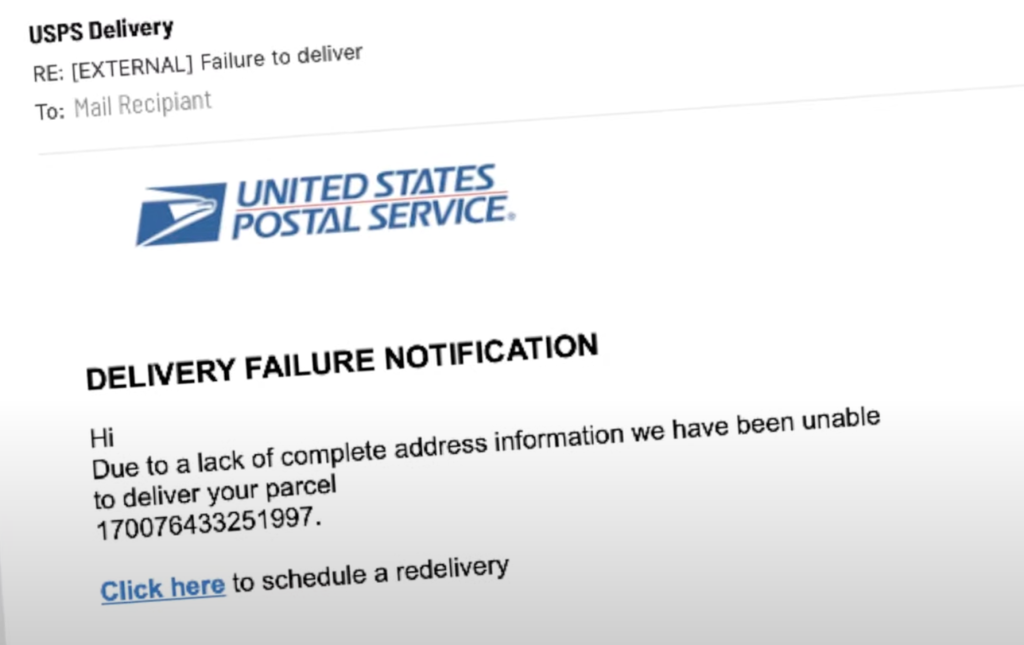
Correos electrónicos de phishing de USPS o UPS, por ejemplo: "El paquete no pudo ser entregado ".
Estos correos electrónicos parecen provenir de servicios de mensajería como USPS o UPS. Te piden que proporciones información personal porque "el paquete no pudo ser entregado". Evita hacer clic en cualquier enlace e iniciar sesión en sitios fraudulentos para enviar tu información personal. Presta atención a los errores tipográficos y otras señales de alerta. Consulta algunos ejemplos de correos electrónicos de phishing de UPS (fuente: https://www.ups.com/assets/resources/webcontent/en_US/fraud_email_examples.pdf ):
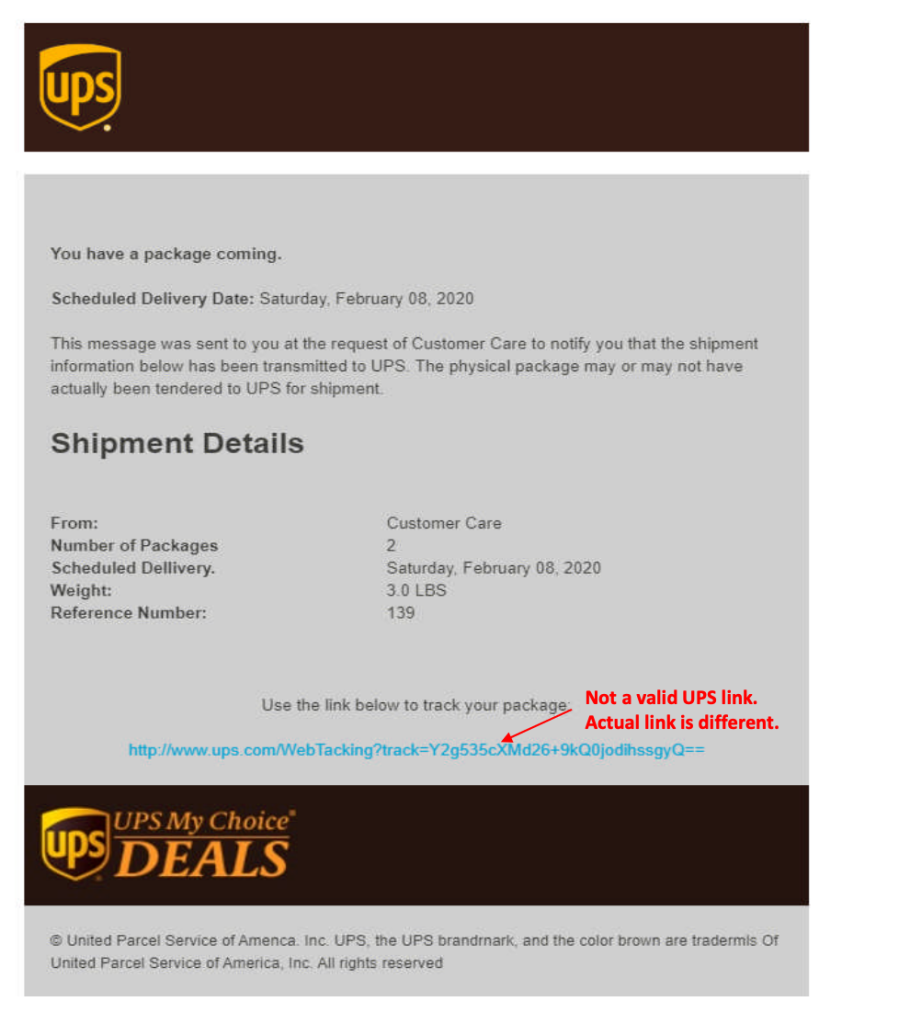
USPS compartió algunos videos sobre cómo detectar un correo de phishing de USPS aquí: https://www.uspis.gov/news/scam-article/fake-usps-emails
Temas comunes de correos de phishing
Los correos electrónicos de phishing, diseñados para engañar a los destinatarios para que revelen información confidencial, a menudo comparten temas comunes:
- Urgencia: Muchos correos de phishing crean un sentido de urgencia, presionándote para que actúes rápidamente. Esto podría ser una afirmación de que tu cuenta será cerrada, una amenaza de acción legal o una oferta por tiempo limitado.
- Peticiones de información personal: Estos correos frecuentemente solicitan detalles personales como contraseñas, números de seguro social, información de cuentas bancarias o números de tarjetas de crédito.
- Enlaces o archivos adjuntos sospechosos: Los correos de phishing a menudo contienen enlaces o archivos adjuntos que el remitente te insta a hacer clic o abrir. Estos pueden llevar a sitios web maliciosos o descargar malware en tu dispositivo.
- Información de remitente suplantada: Los correos de phishing pueden parecer provenir de fuentes legítimas, como bancos, agencias gubernamentales o empresas reconocidas. A menudo imitan la apariencia y el sentimiento de comunicaciones oficiales.
- Errores gramaticales y de ortografía: Aunque no siempre es el caso, muchos correos de phishing contienen errores de ortografía y gramática notables.
- Mensajes amenazantes o alarmantes: Algunos intentos de phishing usan intimidación, como la amenaza de una multa o acusarte de actividades ilegales, para provocar una respuesta.
- Ofertas demasiado buenas para ser ciertas: Pueden prometer ganancias inesperadas, como ganar una lotería o recibir una herencia de un pariente distante.
- Solicitudes no solicitadas: Los correos de phishing a menudo llegan sin ser requeridos y pueden referirse a un servicio o producto que nunca usaste o una cuenta que nunca abriste.
Reconocer estos temas puede ayudarte a identificar y evitar caer víctima de las estafas de phishing.
¿Por qué son peligrosos los correos electrónicos de phishing?
Los peligros de los correos de phishing son significativos. Pueden llevar al robo de identidad, pérdida financiera e infecciones de malware. Las víctimas pueden enfrentar transacciones no autorizadas, pérdida de control sobre cuentas personales y daños a largo plazo a su historial crediticio. El impacto personal de estas amenazas incluye estrés, pérdida de privacidad y posibles problemas legales si se usa la identidad para actividades ilegales.
¿Qué ocurre si abres un correo electrónico de phishing?
Abrir un correo de phishing por sí solo generalmente no es suficiente para comprometer tu computadora con virus o malware. Estos elementos maliciosos generalmente se activan cuando descargas un archivo adjunto o haces clic en un enlace dentro del correo. Sin embargo, abrir el correo puede alertar al remitente de que tu dirección de correo electrónico está activa, lo que podría conducir a más intentos de phishing. Es crucial mantenerse alerta y evitar interactuar con cualquier contenido sospechoso dentro de tales correos.
¿Hiciste clic en un enlace de phishing? Aquí te decimos qué hacer
Mantén la calma: No te asustes, pero toma medidas inmediatas.
- Desconéctate: Desconecta tu dispositivo de Internet para evitar más daños o robos de datos.
- Escanea en busca de virus y malware: Ejecute un escaneo de virus gratuito aquí.
- Cambia todas las contraseñas de tus cuentas: correo electrónico, redes sociales, aplicaciones bancarias, cualquier inicio de sesión que puedas pensar. Si necesitas consejos sobre una contraseña segura, consulta nuestro generador de contraseñas.
- Monitorea tu exposición en la dark web: aquí hay una excelente herramienta: escaneo de huella digital.
¿Qué sucede si respondes a un correo de phishing?
Responder a los correos phishing es riesgoso por varias razones claras. Incluso si sabes que es un correo falso, responder puede llevar a más problemas. La mayoría de los ataques de phishing se ejecutan automáticamente, y cuando respondes, te colocas en el radar del estafador. Recuerda, estos ciberdelincuentes a menudo están involucrados en actividades ilegales y pueden ser peligrosos.
En primer lugar, si respondes a un correo phishing, accidentalmente das al estafador tu firma de correo personal o empresarial. Esta firma generalmente incluye números de teléfono y otros detalles, que el estafador puede utilizar para crear correos falsos más convincentes para engañarte a ti y a otros.
En segundo lugar, al responder, indicas al estafador que tu correo está en uso. Esto te convierte en un objetivo más grande para futuros engaños. Tu dirección de correo electrónico incluso podría venderse a otros ciberdelincuentes.
Por último, los detalles técnicos de tu correo pueden delatar tu ubicación. Esto significa que los estafadores pueden averiguar dónde te encuentras, lo que aumenta el riesgo.
Reporta un correo de phishing
Reportar intentos de phishing es un paso crítico para protegerte a ti y a otros de las estafas en línea. La Comisión Federal de Comercio, una agencia del gobierno estadounidense responsable de la protección del consumidor, ofrece una plataforma para que las personas informen sobre phishing. Esto ayuda a rastrear y mitigar tales fraudes.
Para reportar un incidente de phishing:
- Si has recibido un correo de phishing, puedes reenviarlo al Anti-Phishing Working Group a su dirección de correo, reportphishing@apwg.org.
- En el caso de phishing vía mensaje de texto, reenvía el mensaje al número 7726, que corresponde a 'SPAM' en la mayoría de los teclados telefónicos.
- Por último, también puedes reportar el intento de phishing directamente a la FTC. Esto se puede hacer a través de su sitio web, ReportFraud.ftc.gov.
Cada reporte contribuye a la lucha contra estas actividades fraudulentas, ayudando a la FTC y otras organizaciones a rastrear y detener a los estafadores.
¿Existen consecuencias legales para los remitentes de los correos phishing?
Los remitentes de correos de phishing enfrentan consecuencias legales bajo diversas leyes de protección al consumidor. En muchos países, el phishing se considera un delito penal, y los perpetradores pueden ser procesados por fraude, robo de identidad y cibercrímenes. Las sanciones exactas varían según la jurisdicción, pero pueden incluir multas sustanciales y encarcelamiento.