Les données clients volées au détaillant de mode international ASOS comprennent bien plus que de simples noms et coordonnées, ce qui soulève des questions quant à ses premières assurances.
Comme nous l'avons signalé en début de semaine, les clients d'ASOS ont reçu une notification push via l'application ASOS indiquant que l'entreprise avait été piratée.
ASOS a confirmé que des pirates informatiques ont accédé aux informations de ses clients après avoir dupé un employé qui leur a divulgué ses identifiants de connexion. Si le détaillant affirme que les données des cartes de paiement et les mots de passe des clients n'ont pas été compromis, un reportage de la BBC révèle que les informations volées vont bien au-delà des « informations personnelles de base » initialement mentionnées par l'entreprise.
Les identifiants de connexion volés ont permis d'accéder à des informations sur des plateformes tierces utilisées par ASOS. L'entreprise indique avoir bloqué les plateformes concernées et lancé une enquête avec des spécialistes internes et externes. Elle précise également avoir renforcé ses mesures de sécurité.
Quelles données ont été volées ?
Dans notre article initial, nous avions souligné la richesse potentielle des profils clients associés au dispositif marketing d'ASOS. Les révélations de la BBC confirment désormais qu'au moins certaines informations relatives aux achats ont été collectées.
Selon la BBC, qui a reçu un échantillon des auteurs de l'attaque, les données exposées comprennent :
- Noms et adresses du domicile
- Numéros de téléphone et adresses e-mail
- Numéros de clients et dates de naissance
- Recherches effectuées par les clients sur le site web ASOS
- Des détails tels que la date à laquelle un client a commencé à utiliser ASOS
La BBC a relevé des termes de recherche tels que « vintage récupéré », « coupe large glamour » et « Asos petite ». Cela indique qu'il s'agit de bien plus qu'une simple liste de contacts volée. Ces informations peuvent également révéler les centres d'intérêt des clients et leur relation avec le détaillant.
Dans leur première notification, les attaquants mentionnaient Snowflake, une plateforme de stockage et d'analyse de données. Ils ont ensuite indiqué à la BBC avoir accédé aux informations via Simon AI , une plateforme basée sur Snowflake et utilisée par ASOS pour la personnalisation de l'expérience client.
Snowflake a déclaré n'avoir constaté aucune compromission de sa plateforme. L'utilisation d'identifiants volés pour accéder au compte d'un client ou à un service associé ne signifie pas nécessairement que la plateforme sous-jacente a été compromise. Les informations disponibles ne permettent pas d'établir l'existence d'une vulnérabilité chez Snowflake ou Simon AI.
La communication d'ASOS avec les clients
Les clients ont été informés de la faille de sécurité par les cybercriminels eux-mêmes, et non par le détaillant. Le choix des attaquants d'envoyer une notification via l'application ASOS a probablement rendu cette situation inévitable.
Mais selon le journal The Independent, la déclaration complète d'ASOS a été publiée après environ cinq heures de silence, laissant les clients inquiets et dans l'attente d'une explication.
L'expert en sécurité Kevin Beaumont a critiqué la réponse :
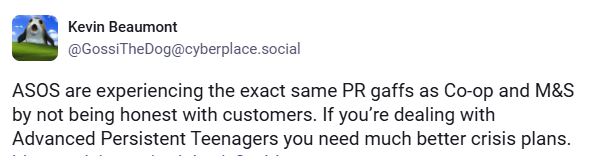
« ASOS commet les mêmes erreurs de relations publiques que Co-op et M&S en manquant de transparence envers ses clients. Si vous avez affaire à… » Advanced Adolescents persistants, vous avez besoin de bien meilleurs plans de gestion de crise.
Alors que les auteurs de l'attaque menacent de diffuser les données, ASOS indique que son enquête approfondie se poursuivra dans les semaines à venir. L'entreprise contactera directement les clients pour lesquels elle estimera avoir besoin d'informations complémentaires, d'assistance ou d'une intervention.
Le groupe aurait donné deux semaines à ASOS pour prendre contact et aurait exigé une rançon en échange de la suppression des données clients. ASOS n'a pas indiqué s'il paierait.
Comment rester en sécurité
ASOS affirme que son site web et son application restent sécurisés et que les informations de cartes de paiement et les mots de passe des clients n'ont pas été compromis. Cependant, les données volées et l'historique de recherche pourraient permettre aux escrocs de rendre leurs messages d'hameçonnage plus convaincants.
Un message qui connaît votre nom ou ce que vous avez recherché ne prouve pas qu'il provient d'ASOS.
- Soyez vigilant face aux courriels, SMS ou appels inattendus concernant la violation de données, les remboursements, les livraisons ou les problèmes liés à votre compte ASOS.
- Ne cliquez pas sur les liens contenus dans les messages inattendus et ne cliquez pas sur le lien Telegram dans le message des attaquants ; n’interagissez pas avec eux. Accédez directement au site web ou à l’application ASOS pour consulter votre compte.
- Ne communiquez jamais vos mots de passe, codes de sécurité ou informations de paiement en réponse à un message ou un appel non sollicité. ASOS affirme qu'elle ne vous le demandera jamais.
- Si vos données ont été volées lors de cette violation de données, consultez les conseils de notre blog : Victime d’une fuite de données ? Voici ce que vous devez savoir .
Vos nom, adresse et numéro de téléphone sont peut-être déjà en vente.
Les courtiers en données collectent et vendent vos informations personnelles à toute personne disposée à payer. Malwarebytes Personal Data Remover Il les repère et fait supprimer vos informations, puis surveille la situation pour que cela reste ainsi.