

Le groupe d'extorsion ShinyHunters n'hésite pas à se faire des ennemis. Il affirme désormais avoir infiltré le FBI.
Après avoir apparemment pris le contrôle du site de fuites du groupe de ransomware Clop , ShinyHunters affirme avoir attaqué le FBI pour punir l'agence d'avoir diffusé ce qu'elle qualifie de fausses informations sur le groupe.
Dans un très long message publié sur son site de fuites, le groupe expose ses griefs :
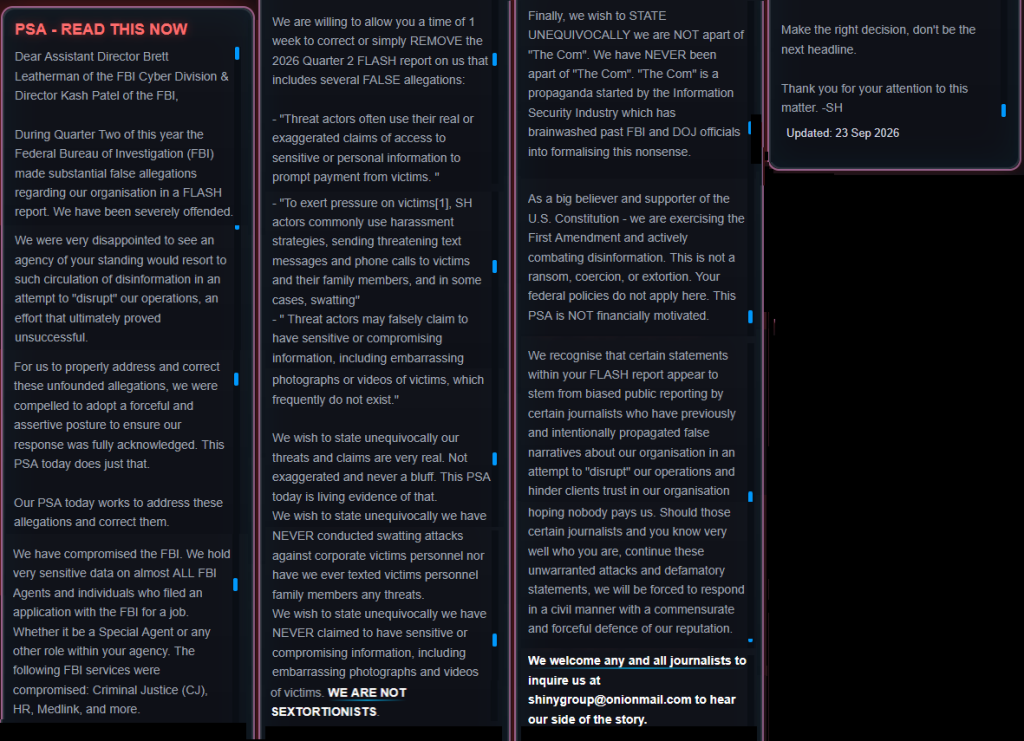
« Message d'intérêt public – LISEZ CECI MAINTENANT »
Monsieur le directeur adjoint Brett Leatherman de la division cybernétique du FBI et Monsieur le directeur Kash Patel du FBI,
Au cours du deuxième trimestre de cette année, le Bureau fédéral d'enquête (FBI) a formulé de graves allégations mensongères à l'encontre de notre organisation dans un rapport FLASH. Nous nous sommes sentis profondément offensés.
Nous avons été très déçus de constater qu'une agence de votre envergure ait recours à une telle diffusion de désinformation pour tenter de « perturber » nos opérations, une tentative qui s'est finalement avérée infructueuse.
Pour répondre et corriger correctement ces allégations infondées, nous avons dû adopter une position ferme et affirmée afin que notre réponse soit pleinement prise en compte. Ce message d'intérêt public publié aujourd'hui y contribue pleinement.
Notre message d'intérêt public vise aujourd'hui à répondre à ces allégations et à les corriger.
Nous avons compromis le FBI. Nous détenons des données extrêmement sensibles sur la quasi-totalité des agents du FBI et des personnes ayant postulé à un emploi au sein de votre agence, qu'il s'agisse d'agents spéciaux ou de tout autre poste. Les services suivants du FBI ont été compromis : Justice pénale, Ressources humaines, Medlink, et bien d'autres.
Nous vous accordons un délai d'une semaine pour corriger ou simplement SUPPRIMER le rapport FLASH du deuxième trimestre 2026 nous concernant, qui contient plusieurs allégations FAUSSES :
- « Les auteurs de menaces utilisent souvent leurs affirmations, réelles ou exagérées, d'avoir accès à des informations sensibles ou personnelles pour inciter leurs victimes à payer. »
- « Pour exercer une pression sur les victimes[1], les auteurs de violences sexuelles utilisent couramment des stratégies de harcèlement, en envoyant des SMS et des appels téléphoniques menaçants aux victimes et aux membres de leur famille, et dans certains cas, swatting «
- « Les auteurs de ces menaces peuvent prétendre faussement détenir des informations sensibles ou compromettantes, notamment des photos ou des vidéos embarrassantes de victimes, qui n'existent souvent pas. »
Nous tenons à affirmer sans équivoque que nos menaces et nos revendications sont bien réelles. Elles ne sont ni exagérées ni mensongères. Ce message d'intérêt public en est la preuve.
Nous tenons à affirmer sans équivoque que nous n'avons JAMAIS mené swatting Nous n'avons jamais attaqué le personnel des entreprises victimes ni envoyé de SMS menaçants à leur famille.
Nous tenons à affirmer sans équivoque que nous n'avons JAMAIS prétendu détenir d'informations sensibles ou compromettantes, notamment des photos et vidéos embarrassantes de victimes. NOUS NE SOMMES PAS DES SEXTORSIONNEURS.
Enfin, nous tenons à affirmer sans équivoque que nous ne faisons pas partie de « The Com ». Nous n'en avons jamais fait partie. « The Com » est une propagande orchestrée par le secteur de la sécurité informatique, qui a manipulé d'anciens responsables du FBI et du ministère de la Justice pour qu'ils officialisent ces inepties.
En tant que fervents défenseurs de la Constitution américaine, nous exerçons notre droit à la liberté d'expression et luttons activement contre la désinformation. Il ne s'agit ni d'une demande de rançon, ni d'une coercition, ni d'une extorsion. Vos politiques fédérales ne s'appliquent pas ici. Ce message d'intérêt public n'est motivé par aucun intérêt financier.
Nous reconnaissons que certaines affirmations de votre rapport FLASH semblent provenir de reportages publics biaisés de certains journalistes qui ont déjà propagé intentionnellement de fausses informations sur notre organisation dans le but de perturber nos activités et de nuire à la confiance de nos clients, espérant ainsi éviter d'être rémunérés. Si ces journalistes, et vous-même, vous savez parfaitement qui vous êtes, persistent dans ces attaques injustifiées et ces propos diffamatoires, nous serons contraints de répondre de manière respectueuse et de défendre fermement notre réputation.
Nous invitons tous les journalistes à nous contacter à l'adresse shinygroup@onionmail[.]com pour entendre notre version des faits.
Prenez la bonne décision, ne faites pas la une des journaux.
Merci de votre attention à ce sujet. -SH
Mise à jour : 23 sept. 2026
Ce message est essentiellement une « mise en demeure » hostile adressée aux responsables du FBI, Brett Leatherman et Kash Patel. Son principal grief concerne un avis du FBI indiquant que ShinyHunters harcèle fréquemment ses victimes et leurs familles, notamment par des messages menaçants, des appels téléphoniques et, dans certains cas, swatting .
Le document met également en garde contre le risque que les auteurs de ces menaces exagèrent leur accès aux informations personnelles ou prétendent faussement posséder des photos ou vidéos compromettantes. Bien que le terme « sextorsion » ne soit pas employé, ShinyHunters semble avoir interprété la référence à des documents compromettants comme tel. Le groupe réfute une grande partie des allégations du FBI tout en utilisant un langage coercitif.
Le document auquel il semble faire référence est l'avis public du FBI/IC3 intitulé « ShinyHunters : Un groupe de cybercriminels attaque un système de gestion de l'apprentissage », publié le 15 mai 2026. Bien que ShinyHunters le qualifie de « rapport FLASH du deuxième trimestre 2026 », le document accessible au public est étiqueté comme une annonce de service public (PSA), et non comme un rapport FLASH.
La situation a peut-être été encore compliquée par le chantage sexuel perpétré par un individu se faisant passer pour ShinyHunters . ShinyHunters déclare :
« NOUS NE SOMMES PAS DES SEXTORSIONNISTES. »
Elle nie également avoir perpétré des attaques swatting ou envoyé des messages menaçants aux membres de la famille des personnes travaillant pour ses victimes corporatives.
Le groupe nie également faire partie de The Com , un réseau décentralisé lié à la cybercriminalité et à la violence. Il qualifie ce lien de :
« Une propagande orchestrée par le secteur de la sécurité de l'information, qui a endoctriné d'anciens responsables du FBI et du ministère de la Justice pour qu'ils officialisent ces inepties. »
Le groupe menace ensuite les journalistes qu'il accuse de diffuser ces « fausses informations ».
L'élément le plus inquiétant de ce message est l'affirmation du groupe selon laquelle il aurait volé des données sensibles concernant :
« Presque tous les agents du FBI, et les personnes qui ont déposé une candidature auprès du FBI pour un emploi. »
Selon 404 Media , ShinyHunters a fourni un échantillon contenant des informations sur environ 5 000 agents du FBI, notamment leurs noms, adresses, numéros de téléphone et des détails concernant leurs conjoints. La publication aurait vérifié une partie de l'échantillon, mais l'intégralité des données et les allégations plus générales concernant la fuite n'ont pas été confirmées de manière indépendante.
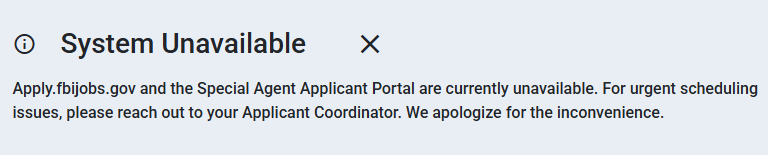
Le groupe aurait également défiguré le site web des offres d'emploi du FBI. Le FBI affirme être au courant des allégations d'activités non autorisées affectant FBIjobs.gov et enquête en cours, même si le terme « défaillant » ne signifie pas nécessairement « violé ».
Que faire si vous êtes concerné
Le FBI n'a pas encore confirmé quelles informations ont été consultées ni qui est concerné. Si vous êtes un employé actuel ou ancien du FBI, un proche d'un employé du FBI, ou si vous avez postulé à un emploi au FBI :
- Consultez les conseils du FBI. Chaque incident de sécurité est différent ; consultez donc le site FBI.gov pour obtenir les dernières informations et suivez les recommandations spécifiques qui y sont formulées.
- Changez votre mot de passe. Si vous possédez un compte FBI Jobs et que vous réutilisez ce mot de passe ailleurs, modifiez-le sur ces autres comptes. Choisissez un mot de passe complexe que vous n'utilisez pour aucun autre compte. Mieux encore, laissez un gestionnaire de mots de passe en choisir un pour vous.
- Activez l'authentification à deux facteurs ( 2FA ). Si possible, utilisez une clé matérielle, un ordinateur portable ou un téléphone compatible FIDO2 comme deuxième facteur. Certaines formes de 2FA peuvent être piratées aussi facilement qu'un mot de passe, mais la 2FA basée sur un appareil FIDO2 est inviolable.
- Attention aux usurpateurs d'identité. Des cybercriminels peuvent vous contacter en se faisant passer pour le FBI, un autre organisme gouvernemental ou une personne de votre entourage. Vérifiez l'identité de toute personne qui vous contacte.
- Prenez votre temps. Les attaques de phishing usurpent souvent l'identité de personnes ou de marques que vous connaissez et utilisent des thèmes qui requièrent une attention urgente, tels que des livraisons manquées, des suspensions de compte et des alertes de sécurité.
- Configurez une surveillance d'identité . Cela vous alertera si vos informations personnelles sont utilisées illégalement en ligne et vous aidera à récupérer vos données par la suite.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.








