Le groupe d'extorsion ShinyHunters aurait piraté le site de fuites de l'un de ses concurrents, le groupe de ransomware Clop.
ShinyHunters est un groupe de cybercriminels et d'extorsion à motivation financière, actif depuis 2019. Il est connu pour voler d'importants volumes de données et faire pression sur ses victimes afin d'obtenir une rançon, plutôt que de recourir systématiquement à un rançongiciel. Parmi les organisations de renom récemment ciblées par le groupe figure Instructure, l'éditeur de la plateforme d'apprentissage Canvas. ShinyHunters affirme avoir dérobé 3,65 To de données appartenant à environ 9 000 établissements d'enseignement supérieur .
Clop, également orthographié Cl0p, est un ransomware et une opération d'extorsion de données qui exploite à grande échelle les vulnérabilités des logiciels d'entreprise et des plateformes de transfert de fichiers. Lors de sa récente campagne ciblant les systèmes PTC Windchill, il a cité plus de 40 victimes présumées, dont Shell, Philips, Fiserv, Zebra Technologies, Ingersoll Rand et Toast.
Au moment de la rédaction de cet article, le site de fuites Clop sur le dark web ressemble à ceci :
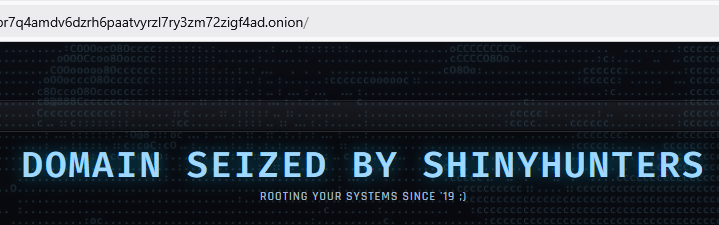
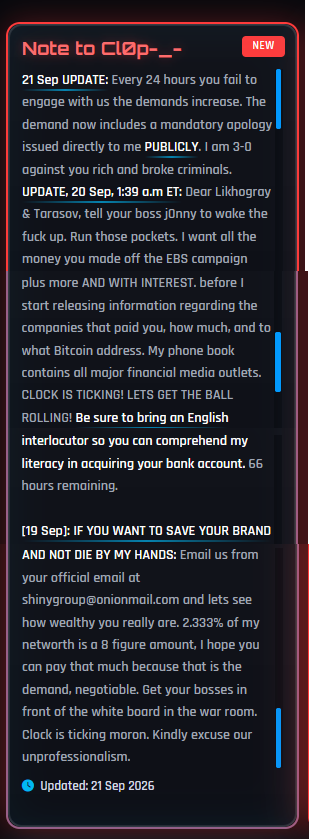
Le reste de cette page ressemble beaucoup au site de fuites ShinyHunters, qui inclut cette « Note à Cl0p » :
« Note à Cl0p_- »
MISE À JOUR DU 21 SEPTEMBRE : Chaque fois que vous ne répondez pas à nos sollicitations, nos exigences augmentent. Nous exigeons désormais des excuses publiques et obligatoires qui me sont adressées directement. Je suis à égalité avec vous, criminels riches et fauchés : 3 victoires pour 0 défaite.
MISE À JOUR, 20 sept., 1 h 39 HE : Chers Likhogray et Tarasov, dites à votre patron, J0nny, de se réveiller. Sortez vos poches ! Je veux tout l’argent que vous avez gagné grâce à la campagne EBS, plus encore, ET AVEC LES INTÉRÊTS, avant de divulguer des informations sur les entreprises qui vous ont payés, les montants et les adresses Bitcoin. Mon répertoire contient tous les principaux médias financiers. Le temps presse ! On y va ! Prévoyez un interlocuteur anglophone pour que vous puissiez comprendre mon niveau de langue lors de la saisie de votre compte bancaire. Il reste 66 heures.[19 sept.] : SI VOUS TENEZ À SAUVER VOTRE MARQUE ET À ÉVITER DE MA MAIN : envoyez-nous un e-mail depuis votre adresse officielle à shinygroup@onionmail.com et voyons voir quelle est votre véritable fortune. 2,333 % de mon patrimoine net représentent une somme à huit chiffres. J'espère que vous pouvez payer ce montant, car c'est ce que j'exige, et c'est négociable. Réunissez vos supérieurs devant le tableau blanc dans la salle de crise. Le temps presse, imbécile. Veuillez excuser notre manque de professionnalisme.
Mise à jour : 21 septembre 2026
Selon BleepingComputer , l'attaque a débuté vendredi soir lorsque ShinyHunters a exploité une faille de sécurité, selon ses dires, dans le système de gestion de contenu Grav CMS, permettant le téléchargement d'un petit fichier texte sur le site de Clop. Quelques heures plus tard, ShinyHunters a indiqué à BleepingComputer avoir « complètement défiguré » le site.
Le groupe a affirmé pouvoir continuer à contrôler l'adresse :
« Nous possédons leurs clés Onion. Donc, s'ils nous expulsent, cela n'aurait aucune importance puisque nous contrôlons les clés privées permettant d'héberger exactement la même URL Onion. »
On pourrait s'attendre à ce que les groupes qui gagnent leur vie en exploitant des vulnérabilités non corrigées soient plus vigilants quant à leurs propres systèmes, mais il semble qu'ils baissent parfois leur garde.
D'après ShinyHunters, cette guerre des gangs a éclaté après que ShinyHunters a perturbé une campagne de vol de données menée par Clop. Un représentant de Clop aurait alors menacé de révéler l'identité des membres de ShinyHunters et proféré des menaces de violence à leur encontre.
ShinyHunters a expliqué :
« Lors de la campagne Oracle EBS qu'ils ont menée et dont ils m'ont volé l'année dernière, quelqu'un de cl0p m'a personnellement envoyé un message et m'a dit, et je cite (traduit du russe) : J'ai plus d'argent que toi et tous tes gens réunis, je vais te tuer bientôt. »
La bonne nouvelle, c'est que pendant qu'ils s'affrontent, ils auront probablement moins de temps pour s'en prendre aux entreprises légitimes. Je me prépare du pop-corn et je regarde le spectacle. On vous tiendra au courant.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais se propager au-delà d'un titre. Éliminez les menaces de vos appareils en téléchargeant Malwarebytes dès aujourd'hui.