Un site web vous demande de cliquer sur « Autoriser » pour commencer un quiz ou lire une histoire intéressante. Peu après, votre appareil commence à vous alerter concernant des virus, des paiements manqués ou des problèmes juridiques.
Chaque message peut sembler signaler un nouveau problème de sécurité, mais la cause pourrait être une autorisation que vous avez accordée précédemment.
Pour les escrocs, les notifications push du navigateur transforment une simple visite en quelque chose de bien plus précieux : l’accès à votre attention après que vous ayez quitté leur site web.
Deux enquêtes — dont nos propres recherches sur les sites de quiz trompeurs et l'enquête de HUMAN Security sur une opération appelée Pushpaganda — montrent comment cette autorisation peut devenir un outil pour la publicité répétée, les logiciels d'intimidation et la fraude.
En règle générale, un site web trompeur a peu de chances de vous influencer. Une fois que vous le quittez, son argumentaire de vente disparaît.
Une simple autorisation de notification push du navigateur modifie cette relation. Un site web que vous avez autorisé peut envoyer des notifications même si vous ne le consultez pas. Selon la plateforme et la configuration du navigateur, ces messages peuvent apparaître même si le navigateur n'est pas visiblement ouvert.
Exactement ce dont les escrocs ont besoin
Cela donne plusieurs avantages aux escrocs :
- Multiplier les occasions d'obtenir un clic. Au lieu de se fier à une seule visite, ils peuvent envoyer davantage de messages pour vous inciter à revenir sur leurs sites.
- Un support plus convaincant pour diffuser un mensonge. Les notifications apparaissent via le navigateur et le système d'exploitation, et leur formulation et leurs images peuvent imiter des alertes de sécurité, des messages financiers ou des personnes de votre entourage.
- Prenez de la distance par rapport à l'arnaque initiale. Au moment où les messages alarmants commencent à apparaître, vous risquez d'avoir oublié quel site web a obtenu l'autorisation, et encore moins de faire le lien entre ces alertes et un quiz d'apparence anodine.
- Plus d'opportunités de gagner de l'argent. Le trafic généré peut alimenter la publicité, les programmes d'affiliation, les arnaques et les téléchargements indésirables.
Autoriser les notifications n'installe pas de logiciels malveillants . Cependant, les escrocs peuvent s'en servir pour vous inciter à cliquer sur un lien dangereux ou à télécharger un fichier potentiellement dangereux. C'est pourquoi votre appareil peut afficher des alertes alarmantes alors qu'une analyse antivirus ne détecte rien d'anormal.
Les campagnes
Le questionnaire qui s'accompagnait d'un supplément indésirable
Notre enquête, publiée le 9 mars, a débuté avec des clients qui pensaient que leurs appareils étaient infectés. Malwarebytes Les analyses n'ont rien révélé. Les captures d'écran ont permis à notre équipe d'assistance en suppression de logiciels malveillants d'identifier la véritable source du problème : les notifications push web.
Bien que les questionnaires fussent réels, l'astuce consistait à faire croire aux gens qu'ils devaient autoriser les notifications pour y participer.
Cliquer sur « Démarrer le quiz » a d’abord fait apparaître la demande d’autorisation de notification du navigateur. Derrière cette invite légitime, le site web affichait ses propres instructions :
« Cliquez sur « Autoriser » pour continuer. »
La page laissait entendre qu'il fallait autoriser les notifications pour passer le quiz, alors qu'il s'agissait en réalité d'accepter de recevoir des messages ultérieurs.
Du piège à clics à la boucle de notifications
Le 14 avril, les chercheurs de Satori, filiale de HUMAN Security, ont publié un exemple plus important de cette même stratégie sous-jacente. Ils l'ont baptisé Pushpaganda .
Au lieu de questionnaires, l'opération utilisait des articles et des images sensationnalistes, dont beaucoup présentaient des signes de génération par IA . Les titres promettaient des développements financiers spectaculaires ou des opportunités technologiques invraisemblables. Le contenu apparaissait dans les flux Google Discover, l'exposant ainsi à un large public. Android et Chrome Les chercheurs n'ont pas pu établir si ces placements résultaient d'une promotion payante ou d'une optimisation pour les moteurs de recherche.
Une fois qu'un utilisateur visitait un site web associé, le système l'invitait à activer les notifications. Les messages reçus n'avaient que peu de rapport avec l'article qui avait attiré le visiteur. Les chercheurs ont observé de faux mandats d'arrêt, de fausses alertes financières et des notifications imitant des appels manqués de « Maman » ou d'autres membres de la famille.

Arnaque ou légitime ? Scam Guard vous le dit.
Statistiques de Scam Guard
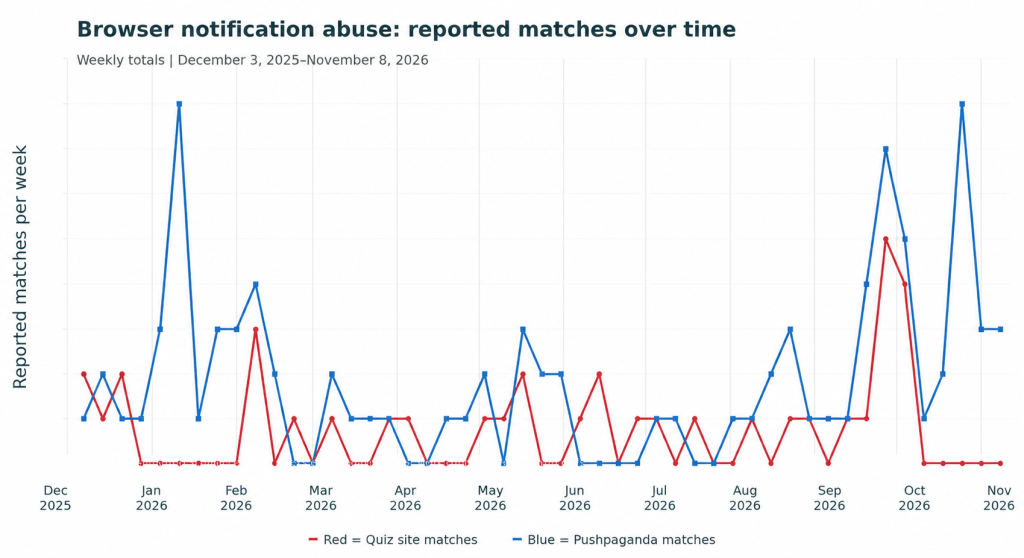
Le graphique montre le nombre hebdomadaire de signalements classés par Scam Guard comme correspondant à des abus de notifications de sites de quiz (rouge) et à la propagande push (bleu), sur la base des informations fournies par les utilisateurs.
Ces chiffres présentent les signalements effectués au fil du temps en lien avec ces campagnes. Ils ne représentent ni le nombre de victimes uniques, ni le nombre d'infections confirmées, ni l'activité totale liée à ces campagnes.
Pour information : les chercheurs de Satori, filiale de HUMAN Security, ont observé environ 240 millions de demandes d’enchères publicitaires associées aux domaines de Pushpaganda sur une seule période de sept jours, au plus fort de l’opération.
Une demande d'enchères invite les annonceurs à surenchérir en temps réel pour avoir la possibilité de diffuser une publicité. Dans le cadre d'une vente aux enchères de publicités par notification push, la publicité gagnante est envoyée sous forme de notification à la personne qui l'a autorisée.
On constate une baisse après la publication des rapports. Reconstruire l'infrastructure prend du temps, mais les criminels s'y attelleront s'ils estiment que l'investissement en vaut la peine.
Comment rester en sécurité
Autorisez les notifications uniquement lorsque vous souhaitez recevoir des messages réguliers d'un site. Voici quelques conseils qui pourraient vous être utiles :
- Ne cliquez pas sur les invites tant que vous n'êtes pas sûr de ce qu'elles vont déclencher.
- Considérez l’option « Autoriser les notifications à continuer » comme un signal d’alarme, en particulier sur les quiz, les pages vidéo ou les sites web inconnus.
- Utilisez une protection web. Malwarebytes Browser Guard est un outil gratuit qui peut vous aider à bloquer les sites web malveillants.
Si vous êtes constamment importuné par des alertes indésirables, il pourrait s'agir de notifications push web. Voici comment identifier le site web qui les envoie et les désactiver dans plusieurs navigateurs populaires .
Sur supporté Android appareils, Chrome Les notifications incluent une option de désabonnement . Utilisez ce contrôle intégré plutôt qu'un lien figurant dans un message suspect. Lorsque vous recevez une notification de site web indésirable via Chrome sur Android :
- Faites glisser votre doigt du haut vers le bas de l'écran pour ouvrir. Android panneau de notification de .
- Recherchez une option de désabonnement dans la notification.
- Si l'option est présente, appuyez dessus pour désactiver les futures notifications provenant de ce site web. Chrome Elle propose également une fonction Annuler en cas de désabonnement accidentel.
Si l'option « Se désabonner » n'est pas présente, ouvrez-la. Chrome Accédez ensuite à Plus > Paramètres > Paramètres du site > Notifications . Vérifiez les sites web autorisés et bloquez le site suspect. Il n'est pas nécessaire de cliquer sur un lien dans la notification suspecte pour gérer ses autorisations.
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →