

Un groupe de cybercriminels appelé DarkSpectre serait à l'origine de trois campagnes diffusées par des extensions de navigateur malveillantes : ShadyPanda, GhostPoster et Zoom Stealer .
Nous avons évoqué la campagne ShadyPanda en décembre 2025, alertant les utilisateurs sur le fait que des extensions qui fonctionnaient normalement depuis des années étaient soudainement devenues malveillantes. Après une mise à jour malveillante, ces extensions étaient capables de suivre l'activité de navigation et d'exécuter du code malveillant dans le navigateur.
Toujours en décembre, des chercheurs ont mis au jour une nouvelle campagne, GhostPoster, et identifié 17 extensions Firefox compromises. Cette campagne dissimulait du code JavaScript dans le logo d'extensions Firefox malveillantes ayant été téléchargées plus de 50 000 fois, permettant ainsi aux attaquants de surveiller l'activité du navigateur et d'y installer une porte dérobée.
L'utilisation de code malveillant dans les images est une technique appelée stéganographie . Les anciennes extensions GhostPoster dissimulaient du code de chargement JavaScript dans des icônes PNG, comme logo.png, pour des extensions Firefox telles que « Free ». VPN « Pour toujours », en utilisant un marqueur (par exemple, trois signes égal) dans les octets bruts pour séparer les données d’image de la charge utile.
Les variantes plus récentes consistent à intégrer des charges utiles dans des images arbitraires au sein du paquet d'extension, puis à les décoder et à les déchiffrer lors de l'exécution. Cela rend le code malveillant beaucoup plus difficile à détecter pour les chercheurs.
À partir de ces recherches, d'autres chercheurs ont découvert 17 extensions supplémentaires associées au même groupe, en plus de celles initialement présentes dans Firefox. Ces extensions ont été téléchargées plus de 840 000 fois au total, certaines restant actives pendant cinq ans.
GhostPoster a d'abord ciblé Microsoft. Edge utilisateurs et s'est ensuite étendu à Chrome et Firefox, au fur et à mesure que les attaquants développaient leur infrastructure. Ils ont publié les extensions sur les boutiques d'applications de chaque navigateur comme des outils apparemment utiles, avec des noms tels que « Google Traduction par clic droit » ou « Blocage des publicités ». Ultimate , « Traduire le texte sélectionné avec Google », « Instagram Téléchargeur », et « Téléchargement YouTube ».
Ces extensions peuvent visualiser les sites visités, les requêtes de recherche et le comportement d'achat, permettant ainsi aux attaquants de créer des profils détaillés des habitudes et des intérêts des utilisateurs.
Combinée à d'autres codes malveillants, cette visibilité pourrait être étendue au vol d'identifiants, au détournement de session ou aux attaques ciblant les flux de travail bancaires en ligne, même si ce n'est pas l'objectif principal aujourd'hui.
Comment rester en sécurité
Bien que nous conseillions systématiquement d'installer les extensions uniquement depuis les boutiques en ligne officielles, ce cas prouve une fois de plus que toutes les extensions disponibles sur ces plateformes ne sont pas sûres. Cela dit, le risque lié à l'installation d'une extension provenant d'une source autre que la boutique en ligne est encore plus important.
Les extensions proposées sur la boutique en ligne sont soumises à un processus d'examen avant d'être approuvées. Ce processus, qui combine des contrôles automatisés et manuels, évalue la sécurité de l'extension, sa conformité aux politiques et l'expérience utilisateur globale. L'objectif est de protéger les utilisateurs contre les arnaques, les logiciels malveillants et autres activités malveillantes.
Mozilla et Microsoft ont retiré les modules complémentaires identifiés de leurs boutiques respectives, et Google a confirmé leur retrait de la sienne. Chrome Boutique en ligne. Cependant, les extensions déjà installées restent actives dans Chrome et Edge jusqu'à ce que les utilisateurs les désinstallent manuellement. Lorsqu'une extension est bloquée par Mozilla, elle est également désactivée, ce qui l'empêche d'interagir avec Firefox et d'accéder à votre navigateur et à vos données.
Si vous craignez d'avoir installé l'une de ces extensions, Windows les utilisateurs peuvent exécuter un Malwarebytes Analyse approfondie avec leurs navigateurs fermés.
- Sur le Malwarebytes Tableau de bord cliquez sur les trois points superposés pour sélectionner Advanced Balayage option.
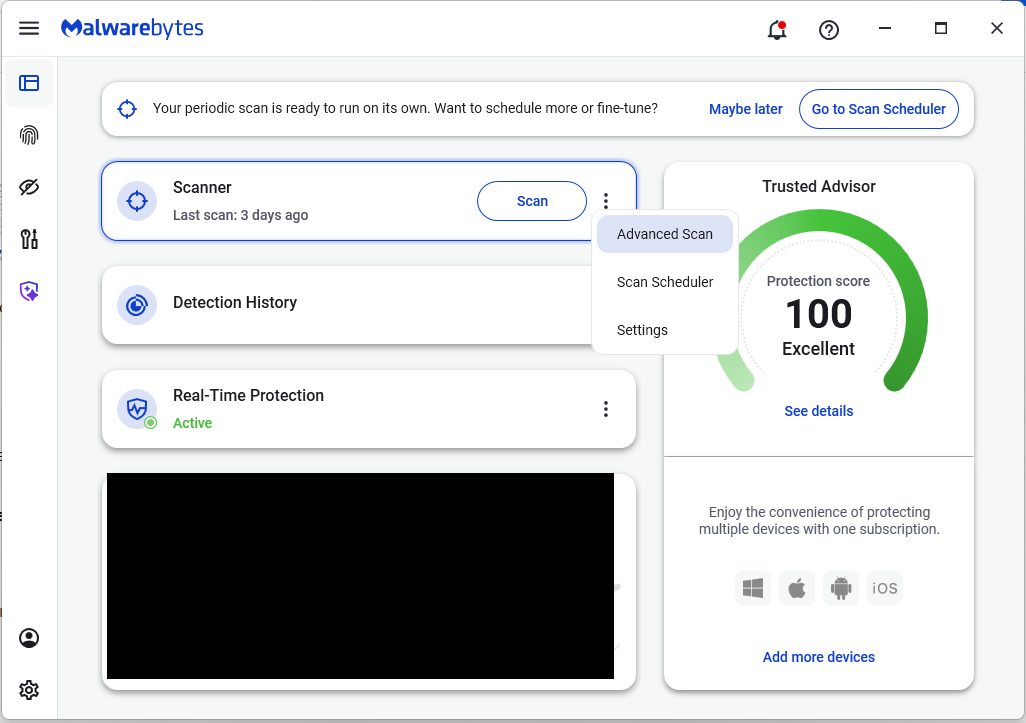
- Dans l'onglet Analyse Advanced , sélectionnez Analyse approfondie . Notez que cette analyse utilise plus de ressources système que d'habitude.
- Après l'analyse, supprimez tous les éléments trouvés, puis rouvrez votre ou vos navigateurs.
Vérification manuelle :
Voici les noms des 17 extensions supplémentaires qui ont été découvertes :
- Bloqueur de publicités
- Blocage des publicités Ultimate
- Amazon Historique des prix
- Rehausseur de couleur
- Convertissez tout
- Curseur cool
- Lecteur flottant – Mode PiP
- Capture d'écran pleine page
- Google Traduction en clic droit
- Instagram Téléchargeur
- One Key Translate
- Capture d'écran de page Clipper
- Flux RSS
- Enregistrer l'image sur Pinterest (clic droit)
- Traduire le texte sélectionné avec Google
- Traduire le texte sélectionné avec un clic droit
- Téléchargement YouTube
Remarque : Il peut exister des extensions portant les mêmes noms qui ne sont pas malveillantes.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.








