

Microsoft a publié un correctif d'urgence pour une vulnérabilité zero-day critique dans Office qui permet aux attaquants de contourner les contrôles de sécurité des documents et qui est exploitée activement via des fichiers malveillants.
Microsoft a déployé le correctif d'urgence pour la faille zero-day, référencée CVE-2026-21509 , et l'a classée comme une « vulnérabilité de contournement de fonctionnalité de sécurité Microsoft Office » avec un score CVSS de 7,8 sur 10.
Cette faille permet aux attaquants de contourner les mesures de protection OLE (Object Linking and Embedding) conçues pour bloquer les contrôles COM/OLE non sécurisés dans les documents Office. Ainsi, une pièce jointe malveillante peut infecter un ordinateur malgré les protections intégrées.
Dans un scénario réel, un attaquant crée un faux fichier Word, Excel ou PowerPoint contenant des « mini-programmes » ou des objets spéciaux cachés. Il peut ainsi exécuter du code et effectuer d'autres actions sur l'ordinateur infecté. Normalement, Office intègre des contrôles de sécurité qui bloquent ces mini-programmes en raison des risques qu'ils représentent.
Cependant, cette vulnérabilité permet à un attaquant de modifier la structure du fichier et les informations cachées de manière à tromper Office, qui lui fait croire que le mini-programme malveillant qu'il contient est inoffensif. Par conséquent, Office ignore les contrôles de sécurité habituels et autorise l'exécution du code caché.
Étant donné que le code permettant de tester la faille est accessible au public, ce qui augmente le risque d'exploitation, il est fortement conseillé aux utilisateurs d'appliquer le correctif.
Comment protéger votre système
Ce que vous devez faire dépend de la version d'Office que vous utilisez.
Les produits concernés incluent Microsoft Office 2016, 2019, LTSC 2021, LTSC 2024 et les applications Microsoft 365 (versions 32 bits et 64 bits).
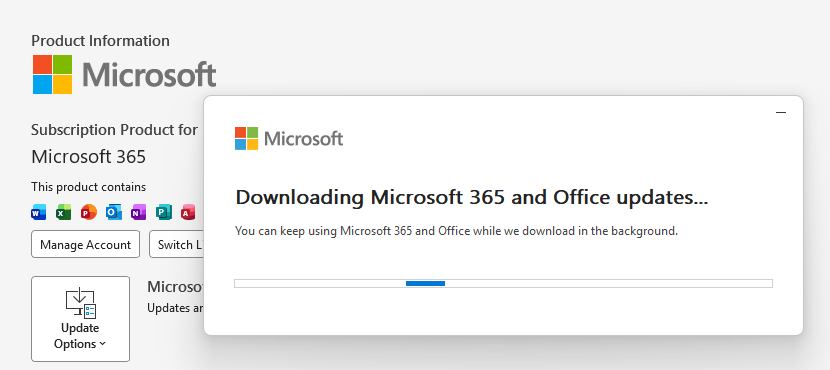
Office 2021 et versions ultérieures sont protégés par une modification côté serveur lors du redémarrage d'Office. Pour l'appliquer, fermez toutes les applications Office et redémarrez-les.
Office 2016 et 2019 nécessitent une mise à jour manuelle. Exécutez la commande suivante : Windows Effectuez la mise à jour en activant l'option de mise à jour des autres produits Microsoft.
Si vous utilisez la version 16.0.10417.20095 ou une version ultérieure , aucune action n'est requise. Pour vérifier votre numéro de version, ouvrez une application Office, accédez à la page de votre compte et sélectionnez « À propos » pour l'application ouverte. Assurez-vous que le numéro de version affiché en haut est bien 16.0.10417.20095 ou supérieur.
Ce qui aide toujours :
- N’ouvrez pas les pièces jointes non sollicitées sans les vérifier auprès d’un expéditeur de confiance.
- Considérez comme suspects tous les documents inattendus, en particulier ceux qui demandent d’« activer le contenu » ou d’« activer la modification ».
- Désactiver les macros par défaut et n'autoriser que les macros signées provenant d'éditeurs de confiance.
- Utilisez une solution anti-malware en temps réel à jour.
- Maintenez votre système d'exploitation et vos logiciels à jour.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .








