La société américaine de fibre optique Brightspeed enquête sur les allégations du groupe d'extorsion Crimson Collective selon lesquelles elle aurait volé des données sensibles appartenant à plus d'un million de clients résidentiels, notamment de nombreuses informations personnelles identifiables (IPI), ainsi que des détails sur les comptes et la facturation.
Brightspeed est l'un des plus importants fournisseurs d'accès Internet haut débit par fibre optique aux États-Unis et dessert des clients dans 20 États.
Le 4 janvier, le collectif Crimson a publié le message suivant sur sa chaîne Telegram :

« Si quelqu'un connaît quelqu'un qui travaille chez BrightSpeed, dites-lui de lire ses courriels rapidement ! »
Nous détenons plus d'un million d'informations personnelles identifiables (IPI) d'utilisateurs résidentiels, qui contiennent les éléments suivants :
- Enregistrements maîtres client/compte contenant des informations personnelles complètes telles que les noms, adresses e-mail, numéros de téléphone, adresses de facturation et de service, statut du compte, type de réseau, indicateurs de consentement, système de facturation, instance de service, affectation de réseau et identifiants de site.
- Réponses de qualification d'adresse avec identifiants d'adresse, adresses postales complètes, coordonnées de latitude et de longitude, statut de qualification (fibre/cuivre/4G), bande passante maximale, longueur de raccordement, centre de câblage, codes de profil marketing et indicateurs d'éligibilité.
- Informations de compte au niveau de l'utilisateur, indexées par identifiants de session/utilisateur, chevauchant les informations personnelles identifiables (IPI) telles que les noms, adresses électroniques, numéros de téléphone, adresses de service, numéros de compte, statut, préférences de communication et motifs de suspension.
- Historique des paiements par compte, comprenant les identifiants de paiement, les dates, les montants, les numéros de facture, les types de cartes et les numéros de carte masqués (4 derniers chiffres), les passerelles de paiement et le statut ; certaines entrées indiquent des historiques nuls ou vides.
- Méthodes de paiement par compte, y compris les identifiants de méthode de paiement par défaut, les passerelles, les numéros de carte de crédit masqués, les dates d'expiration, les BIN, les noms et adresses des titulaires, les indicateurs de statut (Actif/Refusé) et les horodatages de création/mise à jour.
- Enregistrements des rendez-vous/commandes par compte de facturation, contenant les informations personnelles des clients telles que leurs noms, adresses e-mail, numéros de téléphone, adresses postales, numéros de commande, statut et rendez-vous. windows , les informations sur l'expédition et les techniciens, et les types d'installation.
L'échantillon sera déposé lundi soir, leur laissant le temps de nous répondre. (UTC+9, le Japon est plutôt branché Nouvel An, et on y diffuse des données d'entreprise !)
L'échantillon promis a été mis à disposition ultérieurement et contient 50 entrées provenant de chacune des tables de base de données suivantes :
- [obtenir-détails-du-compte]
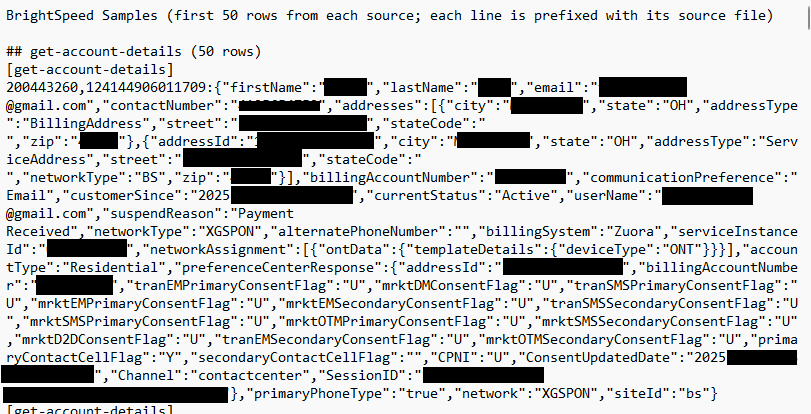
- [getAddressQualification]
- [getUserAccountDetails]
- [listPaymentHistory]
- [listPaymentMethods]

- [rendez-vous utilisateurs]
Dans un autre message Telegram, le groupe a également affirmé avoir coupé l'accès à Internet à un grand nombre de clients de Brightspeed. Cependant, cette allégation n'apparaît que dans les messages du groupe et n'a été corroborée par aucun média public.
Bien que certaines plaintes de clients circulent sur les réseaux sociaux, il n'est toujours pas clair si ces problèmes sont réellement causés par des actions entreprises par Crimson Collective.

Brightspeed a déclaré à BleepingComputer :
« Nous prenons très au sérieux la sécurité de nos réseaux et la protection des informations de nos clients et de nos employés, et nous mettons tout en œuvre pour sécuriser nos réseaux et surveiller les menaces. Nous enquêtons actuellement sur des signalements d'incident de cybersécurité. Dès que nous aurons plus d'informations, nous tiendrons nos clients, nos employés et les autorités informés. »
Se protéger après une violation de données
Si vous pensez avoir été victime d'une fuite de données , voici les mesures que vous pouvez prendre pour vous protéger :
- Consultez les conseils de l'entreprise. Chaque incident de sécurité est différent ; renseignez-vous auprès de l'entreprise pour comprendre ce qui s'est passé et suivez ses recommandations.
- Changez votre mot de passe. En le modifiant, vous pouvez rendre un mot de passe volé inutilisable par les pirates. Choisissez un mot de passe fort que vous n'utilisez pour rien d'autre. Mieux encore, laissez un gestionnaire de mots de passe en choisir un pour vous.
- Activez l'authentification à deux facteurs ( 2FA ). Si possible, utilisez une clé matérielle, un ordinateur portable ou un téléphone compatible FIDO2 comme deuxième facteur. Certaines formes de 2FA peuvent être piratées aussi facilement qu'un mot de passe, mais la 2FA basée sur un appareil FIDO2 est inviolable.
- Attention aux usurpateurs d'identité ! Les voleurs pourraient vous contacter en se faisant passer pour la plateforme piratée. Consultez le site web officiel pour vérifier s'il contacte les victimes et assurez-vous de l'identité de toute personne vous contactant par un autre moyen de communication.
- Prenez votre temps. Les attaques de phishing usurpent souvent l'identité de personnes ou de marques que vous connaissez et utilisent des thèmes qui requièrent une attention urgente, tels que des livraisons manquées, des suspensions de compte et des alertes de sécurité.
- Il est conseillé de ne pas enregistrer les informations de votre carte bancaire . Certes, il est plus pratique de laisser les sites mémoriser ces informations, mais nous vous recommandons vivement de ne pas les stocker sur les sites web.
- Mettez en place une surveillance d'identité qui vous alerte si vos informations personnelles sont commercialisées illégalement en ligne et vous aide à vous en remettre par la suite.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.