

Des chercheurs ont découvert une méthode pour voler des données qui contourne les mécanismes de sécurité intégrés de Microsoft Copilot.
Le flux d'attaque, appelé Reprompt , exploite la manière dont Microsoft Copilot gère les paramètres d'URL afin de détourner la session Copilot Personal existante d'un utilisateur.
Copilot est un assistant IA qui se connecte à un compte personnel et est intégré à Windows , le Edge navigateur et diverses applications grand public.
Le problème a été corrigé lors de la mise à jour Patch Tuesday de janvier de Microsoft, et aucune exploitation en conditions réelles n'a été constatée à ce jour. Néanmoins, cela démontre une fois de plus à quel point il peut être risqué de faire confiance aux assistants IA actuellement.
Reprompt dissimule une invite malveillante dans le paramètre q d'une URL Copilot par ailleurs légitime. Au chargement de la page, Copilot exécute automatiquement cette invite, permettant ainsi à un attaquant d'effectuer des actions dans la session authentifiée de la victime après un simple clic sur un lien d'hameçonnage .
Autrement dit, des attaquants peuvent dissimuler des instructions secrètes dans l'adresse web d'un lien Copilot, à un endroit où la plupart des utilisateurs ne consultent jamais leurs dossiers. Copilot exécute ensuite ces instructions cachées comme si les utilisateurs les avaient saisies eux-mêmes.
Étant donné que Copilot accepte les invites via un paramètre d'URL q et les exécute automatiquement, un courriel d'hameçonnage peut inciter un utilisateur à cliquer sur un lien Copilot d'apparence légitime tout en injectant silencieusement des instructions contrôlées par un attaquant dans une session Copilot en cours.
Ce qui distingue Reprompt des autres attaques par injection d'invite similaires, c'est qu'il ne nécessite aucune invite saisie par l'utilisateur, aucun plugin installé et aucun connecteur activé.
Le principe de l'attaque Reprompt est d'une simplicité étonnante. Bien que Copilot mette en œuvre des mesures de sécurité pour empêcher les fuites de données directes, ces protections ne s'appliquent qu'à la requête initiale. Les attaquants ont pu contourner ces garde-fous en demandant simplement à Copilot de répéter chaque action deux fois.
Partant de ce constat, les chercheurs ont noté :
« Une fois la première requête exécutée, le serveur de l'attaquant envoie des instructions de suivi basées sur les réponses précédentes et forme une chaîne continue de requêtes. Cette approche masque la véritable intention à la fois à l'utilisateur et aux outils de surveillance côté client, rendant la détection extrêmement difficile. »
Comment rester en sécurité
Vous pouvez vous protéger contre l'attaque Reprompt en installant notamment les mises à jour du Patch Tuesday de janvier 2026.
Si disponible, utilisez Microsoft 365 Copilot pour les données professionnelles, car il bénéficie de l'audit Purview, de la prévention des pertes de données (DLP) au niveau du locataire et des restrictions d'administration qui n'étaient pas disponibles dans Copilot Personal dans le cas étudié. Les règles DLP recherchent les données sensibles telles que les numéros de carte de crédit, les numéros d'identification et les données de santé, et peuvent bloquer, avertir ou consigner toute tentative d'envoi ou de stockage de ces données de manière risquée (courriel, OneDrive, etc.). Teams , connecteurs Power Platform, et plus encore).
Ne cliquez pas sur des liens non sollicités avant d'avoir vérifié auprès de la source (fiable) s'ils sont sûrs.
D'après certaines informations , Microsoft teste une nouvelle politique permettant aux administrateurs informatiques de désinstaller l'assistant numérique Copilot, basé sur l'IA, sur les appareils gérés.
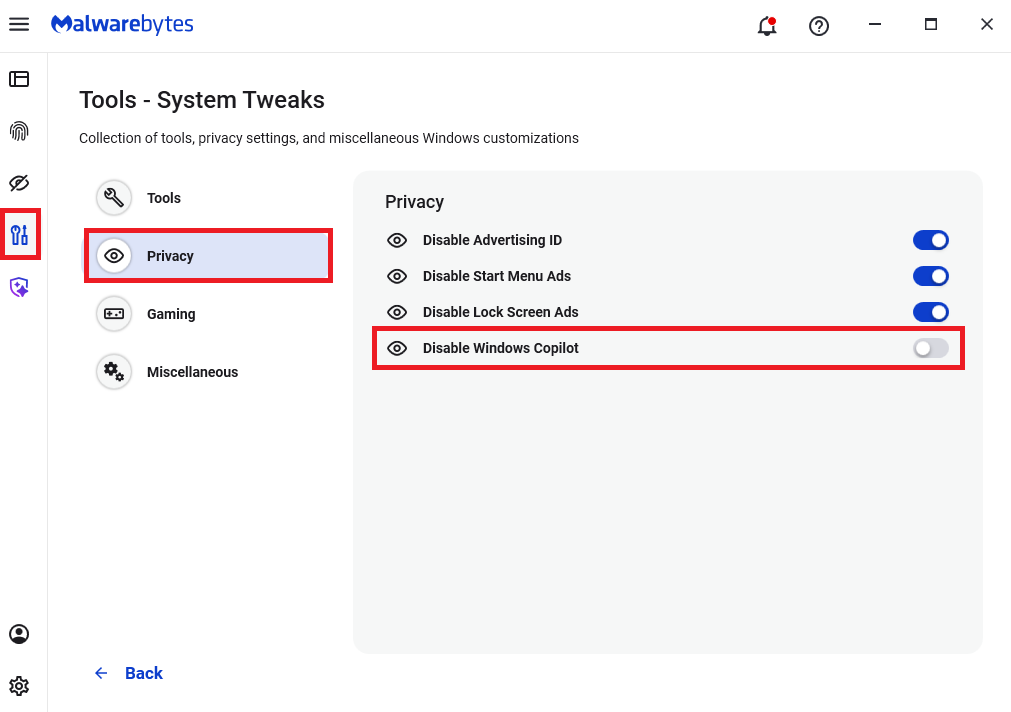
Les utilisateurs Malwarebytes peuvent désactiver Copilot pour leurs machines personnelles sous Outils > Privacy , où vous pouvez activer l'option Désactiver Windows Copilot (en bleu).
De manière générale, il convient de garder à l'esprit que l'utilisation d'assistants IA comporte toujours des risques pour la vie privée. Tant que ces assistants pourront ingérer automatiquement des données non fiables (paramètres d'URL, texte de page, métadonnées, commentaires, etc.) et les intégrer à des messages ou instructions système cachés sans séparation ni filtrage rigoureux, les utilisateurs resteront exposés à un risque de fuite d'informations personnelles.
Ainsi, lorsqu'on utilise un assistant IA pilotable via des liens, l'automatisation du navigateur ou du contenu externe, il est raisonnable de supposer que des problèmes de type « Reprompt » sont au moins possibles et doivent être pris en compte.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .








