

Tout a commencé par un courriel d'une banalité affligeante : le logo Apple, une mise en page épurée et un objet conçu pour donner la nausée à son destinataire.
Le message affirmait qu'Apple avait bloqué un paiement Apple Pay d'un montant élevé dans un Apple Store, avec un numéro de dossier, un horodatage et un avertissement indiquant que le compte pourrait être compromis si la personne visée ne répondait pas.
Dans certains cas, un « rendez-vous » était même pris en leur nom pour « examiner une activité frauduleuse », accompagné d'un numéro de téléphone à appeler immédiatement si l'horaire ne leur convenait pas. Rien dans ce courriel ne trahit un manque d'amateurisme. Le nom affiché semble être Apple, la mise en page est très proche de celle des reçus authentiques et le langage utilisé est parfaitement inquiétant.
Voici comment la plupart des utilisateurs sont piégés par une récente campagne d'hameçonnage visant Apple Pay .
L'appel qui ressemble à un véritable soutien
Le courriel avertit les destinataires de ne pas utiliser Apple Pay avant d'avoir contacté le service « Facturation et prévention des fraudes d'Apple » et fournit un numéro de téléphone à appeler.
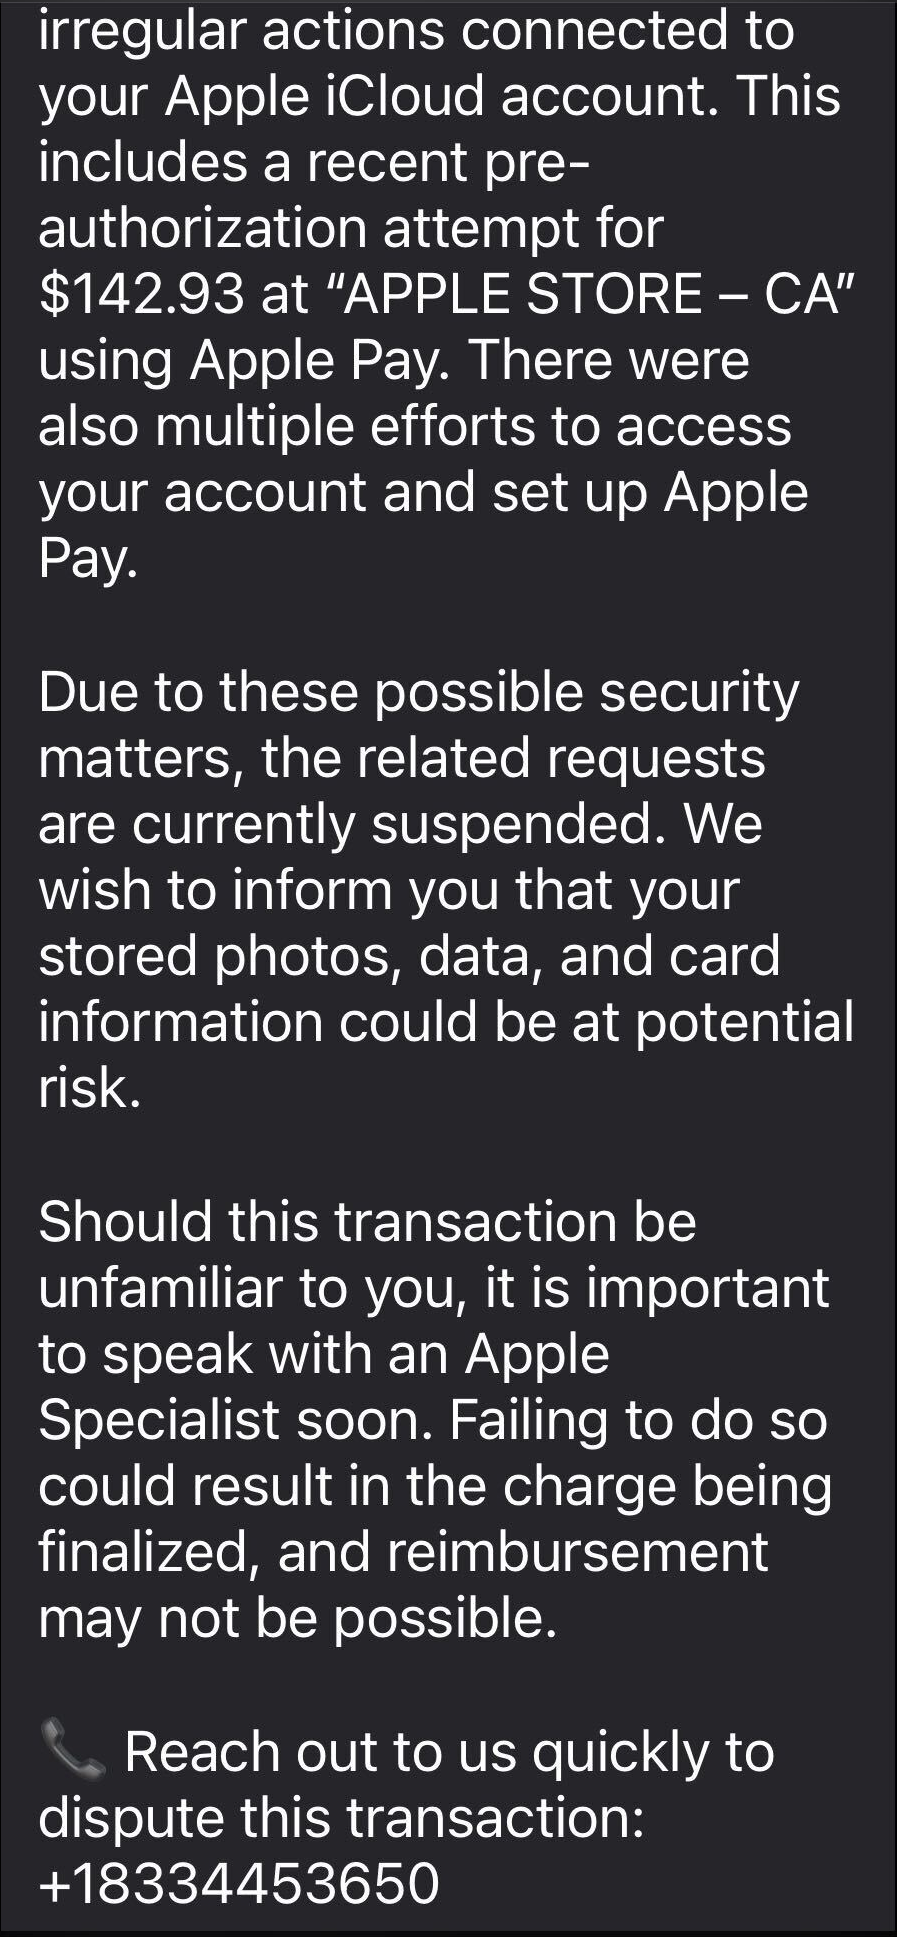
Après avoir composé le numéro, un agent se présente comme faisant partie du service de lutte contre la fraude d'Apple et demande des informations telles que les codes de vérification de l'identifiant Apple ou les informations de paiement.
La conversation est soigneusement préparée pour instaurer un climat de confiance. L'agent explique que des criminels ont tenté d'utiliser Apple Pay dans un Apple Store et que le système a partiellement bloqué la transaction. Pour sécuriser pleinement le compte, précise-t-il, certaines informations doivent être vérifiées.
L’appel commence par des vérifications qui semblent anodines : votre nom, les quatre derniers chiffres de votre numéro de téléphone, les appareils Apple que vous possédez, etc.
L'étape suivante consiste à confirmer l'adresse e-mail associée à l'identifiant Apple. Pendant que la victime effectue cette recherche, un code de vérification d'identifiant Apple d'apparence authentique lui est envoyé par SMS.
L'agent demande ce code, prétendant qu'il est nécessaire pour confirmer qu'il parle bien au titulaire légitime du compte. En réalité, l'escroc se connecte au compte en temps réel et utilise le code pour contourner l'authentification à deux facteurs.
Une fois le compte « confirmé », l’agent guide la victime dans la vérification de ses cartes bancaires et Apple Pay. Il pose des questions sur les comptes bancaires et suggère de « sécuriser temporairement » les moyens de paiement afin d’empêcher les criminels de les exploiter pendant que « l’équipe Apple » mène l’enquête.
L'ensemble du processus d'assistance est conçu pour voler les identifiants de connexion et les données de paiement. À grande échelle, ce type d'opérations fonctionne car la marque Apple inspire une confiance immense, Apple Pay implique de l'argent réel et les utilisateurs ont été conditionnés à considérer les alertes de fraude comme urgentes et à coopérer avec le « service d'assistance » lorsqu'ils ont peur.
Un exemple soumis à Malwarebytes Scam Guard a montré un courriel prétendant qu'un achat de carte-cadeau Apple de 279,99 $ était nécessaire et incitant le destinataire à appeler un numéro de support (1-812-955-6285).
Un autre utilisateur a soumis une capture d'écran montrant un faux « reçu de facture – payé » conçu pour ressembler à un reçu de l'Apple Store pour un ordinateur portable MacBook Air 13 pouces 2025 avec une puce M4 au prix de 1 157,07 $ et un numéro de téléphone (1-805-476-8382) à appeler au sujet de cette « transaction non autorisée ».
Ce que vous devez savoir
Apple ne prend pas de rendez-vous pour des affaires de fraude par courriel. L'entreprise ne demande pas non plus aux utilisateurs de résoudre des problèmes de facturation en appelant des numéros figurant dans des messages non sollicités.
Examinez attentivement l'adresse de l'expéditeur. Dans ce cas, le courriel ne provient pas d'un domaine officiel d'Apple, même si le nom affiché peut laisser penser qu'il est légitime.
Ne partagez jamais vos codes d'authentification à deux facteurs (2FA), vos codes SMS ou vos mots de passe avec qui que ce soit, même s'ils prétendent travailler pour Apple.
Ignorez les messages non sollicités vous incitant à agir immédiatement. Réfléchissez et vérifiez toujours avant de vous engager. En cas de doute, parlez-en à une personne de confiance.
Malwarebytes Scam Guard a aidé plusieurs utilisateurs à identifier ce type d'escroquerie. Si vous n'avez pas d'abonnement, vous pouvez utiliser Scam Guard dans ChatGPT .
Si vous avez déjà été en contact avec ces escrocs utilisant Apple Pay, il est important de :
- Modifiez immédiatement le mot de passe de votre identifiant Apple depuis Réglages ou sur appleid.apple.com, et non depuis un lien reçu par e-mail ou SMS.
- Vérifiez vos sessions actives, déconnectez-vous de tous vos appareils, puis reconnectez-vous uniquement sur les appareils que vous reconnaissez et contrôlez.
- Si vous recevez de nouvelles alertes de connexion, changez à nouveau le mot de passe de votre identifiant Apple et vérifiez que l'authentification à deux facteurs est toujours activée. Si ce n'est pas le cas, activez-la .
- Dans Wallet, vérifiez chaque carte à la recherche de transactions Apple Pay inconnues et de frais récents en magasin ou en ligne. Surveillez attentivement vos relevés bancaires et de cartes de crédit pendant les prochaines semaines et contestez immédiatement toute transaction suspecte.
- Vérifiez que le compte de messagerie principal associé à votre identifiant Apple vous appartient bien, car le contrôle de ce compte peut être utilisé pour prendre le contrôle de comptes.
Quelque chose vous semble étrange ? Vérifiez avant de cliquer.
Malwarebytes Scam Guard vous aide à analyser instantanément les liens, les textes et les captures d'écran suspects.
Disponible avec Malwarebytes Premium Security pour tous vos appareils, et dans l' application Malwarebytes pour iOS et Android .








