

Betterment LLC, société de conseil en investissement enregistrée auprès de la Securities and Exchange Commission (SEC) des États-Unis, a révélé un incident survenu en janvier 2026. Un pirate informatique a utilisé l'ingénierie sociale pour accéder à une plateforme tierce servant à la communication avec les clients, puis l'a exploitée pour envoyer des messages d'hameçonnage liés aux cryptomonnaies et exfiltrer les données de contact et d'identité de plus d'un million de personnes.
Ce qui est particulièrement préoccupant, c'est l'étendue des informations divulguées. Il ne s'agit pas simplement d'une liste d'adresses électroniques. Les fichiers divulgués contiennent des détails sur les plans de retraite, les intérêts financiers, les comptes rendus de réunions internes et des données sur les projets en cours. Ce sont des informations qui permettent aux cybercriminels de mieux comprendre la situation financière et professionnelle d'une personne.
Le pire, c'est que le groupe de ransomware Shiny Hunters affirme que, puisque Betterment a refusé de payer la rançon exigée, il publie les données volées.
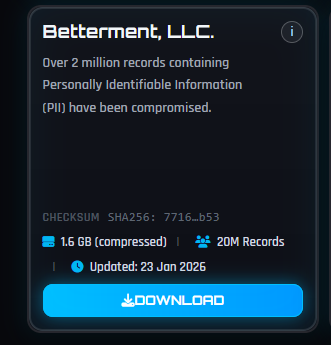
Bien que Betterment n'ait pas communiqué le nombre de clients concernés dans ses communications en ligne, il semblerait que les données de 1,4 million de clients soient touchées. Désormais, n'importe quel cybercriminel peut télécharger ces informations à sa guise.
Nous avons analysé certaines données et avons découvert un fichier CSV particulièrement inquiétant contenant des données détaillées sur 181 487 personnes. Ce fichier comprenait notamment les informations suivantes :
- Noms complets (prénom et nom de famille)
- Adresses e-mail personnelles (ex. : Gmail)
- Adresses courriel professionnelles
- Nom de l'entreprise et informations sur l'employeur
- Intitulés et rôles des postes
- Numéros de téléphone (numéros de portable et de travail)
- Adresses et sites web d'entreprises
- Détails du régime — régimes de retraite d’entreprise/401k, actifs, participants
- Réponses aux enquêtes, détails sur les transactions et le portefeuille clients, comptes rendus de réunion
- Besoins/intérêts financiers (par exemple, demander une ligne de crédit adossée à des titres pour l'achat d'une maison)
Ce type de données est une véritable mine d'or pour les auteurs d'hameçonnage, qui peuvent l'utiliser dans des attaques ciblées. Il contient suffisamment de contexte pour concevoir des courriels d'hameçonnage convaincants et personnalisés. Par exemple :
- S'adresser à quelqu'un par son vrai nom, son entreprise et son titre professionnel
- En référence aux plans de retraite ou financiers de l'entreprise
- Usurpation d'identité de conseillers ou d'administrateurs de régimes Betterment
- Lancer des appels frauduleux concernant des conseils financiers
Combinée aux données provenant d'autres violations de données, la situation pourrait être encore pire et conduire à un vol d'identité .
Que faire si vos données ont été compromises ?
Si vous pensez avoir été victime d'une fuite de données , voici les mesures que vous pouvez prendre pour vous protéger :
- Consultez les conseils de l'entreprise. Chaque incident de sécurité est différent ; renseignez-vous auprès de l'entreprise pour comprendre ce qui s'est passé et suivez ses recommandations.
- Changez votre mot de passe. En le modifiant, vous pouvez rendre un mot de passe volé inutilisable par les pirates. Choisissez un mot de passe fort que vous n'utilisez pour rien d'autre. Mieux encore, laissez un gestionnaire de mots de passe en choisir un pour vous.
- Activez l'authentification à deux facteurs ( 2FA ). Si possible, utilisez une clé matérielle, un ordinateur portable ou un téléphone compatible FIDO2 comme deuxième facteur. Certaines formes de 2FA peuvent être piratées aussi facilement qu'un mot de passe, mais la 2FA basée sur un appareil FIDO2 est inviolable.
- Attention aux usurpateurs d'identité ! Les voleurs pourraient vous contacter en se faisant passer pour la plateforme piratée. Consultez le site web officiel pour vérifier s'il contacte les victimes et assurez-vous de l'identité de toute personne vous contactant par un autre moyen de communication.
- Prenez votre temps. Les attaques de phishing usurpent souvent l'identité de personnes ou de marques que vous connaissez et utilisent des thèmes qui requièrent une attention urgente, tels que des livraisons manquées, des suspensions de compte et des alertes de sécurité.
- Il est conseillé de ne pas enregistrer les informations de votre carte bancaire . Certes, il est plus pratique de laisser les sites mémoriser ces informations, mais cela augmente les risques en cas de piratage chez un commerçant.
- Mettez en place une surveillance d'identité qui vous alerte si vos informations personnelles sont commercialisées illégalement en ligne et vous aide à vous en remettre par la suite.
Utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour vérifier si vos informations personnelles ont été exposées en ligne. »
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.








