L'outil d'IA Vercel a été détourné par des cybercriminels pour créer un Malwarebytes Site web similaire.
Les cybercriminels n'ont plus besoin de compétences en design ou en programmation pour créer un faux site web convaincant. Un nom de domaine et un outil de création de sites web par intelligence artificielle leur suffisent. En quelques minutes, ils peuvent reproduire l'apparence d'un site, intégrer des systèmes de paiement ou de vol d'identifiants, et commencer à piéger leurs victimes via les moteurs de recherche, les réseaux sociaux et le spam .
L'un des effets secondaires d'être une marque établie et digne de confiance est d'attirer les imitateurs qui veulent profiter de cette confiance sans fournir le moindre effort. Les cybercriminels ont toujours su qu'il est beaucoup plus facile de tromper les utilisateurs en imitant une marque qu'ils connaissent déjà plutôt qu'en inventant quelque chose de nouveau ; et les progrès de l'IA ont rendu la création de faux sites convaincants extrêmement simple pour les escrocs.
Enregistrer un nom de domaine d'apparence crédible est rapide et peu coûteux, notamment auprès des bureaux d'enregistrement et des revendeurs qui effectuent peu ou pas de vérification préalable. Une fois en possession d'un nom suffisamment proche de l'original, les pirates peuvent utiliser des outils d'intelligence artificielle pour copier la mise en page, les couleurs et les éléments de marque, et générer des pages produits, des formulaires d'inscription et des FAQ conformes à l'identité visuelle de la marque.
Une avalanche de faux sites « officiels »
Les données des dernières périodes de fêtes montrent à quel point l'abus de noms de domaine à grande échelle est devenu monnaie courante.
Au cours des trois mois précédant la saison des achats de 2025, des chercheurs ont observé plus de 18 000 domaines sur le thème des fêtes de fin d’année, utilisant des termes tels que « Noël », « Black Friday » et « Vente flash ». Au moins 750 d’entre eux ont été confirmés comme malveillants, et de nombreux autres font encore l’objet d’une enquête. Durant cette même période, environ 19 000 domaines supplémentaires ont été enregistrés dans le but explicite d’usurper l’identité de grandes marques de distribution, dont près de 3 000 hébergeaient déjà des pages d’hameçonnage ou des boutiques en ligne frauduleuses.
Ces sites servent à tout, du vol d'identifiants et de la fraude au paiement à la diffusion de logiciels malveillants déguisés en « suivis de commandes » ou en « mises à jour de sécurité ».
Les attaquants augmentent ensuite la visibilité de leurs sites en utilisant le référencement abusif, la publicité abusive et le spam de commentaires, ce qui leur permet d'apparaître dans les résultats de recherche et de les promouvoir sur les réseaux sociaux, juste à côté des sites légitimes. Du point de vue de l'utilisateur, surtout sur mobile sans la fonction de survol, ce faux site est accessible en un simple clic ou une faute de frappe.
Quand l'imitation fait mouche
Un exemple récent montre à quel point les barrières à l'entrée sont devenues faibles.
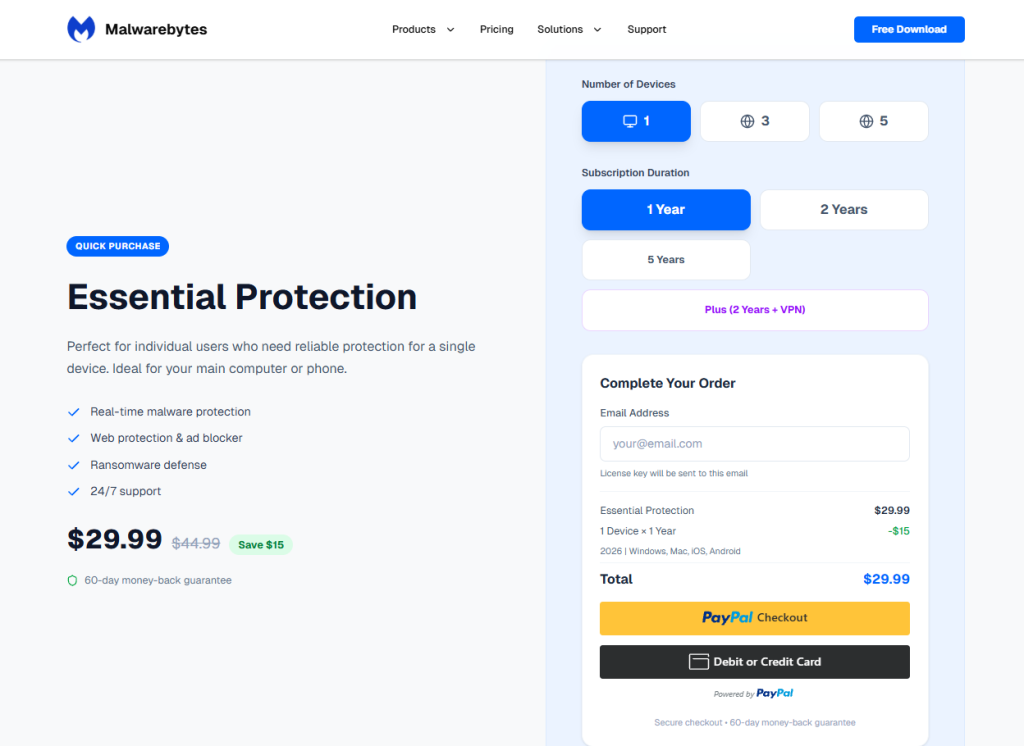
Nous avons été alertés de l'existence d'un site web, installmalwarebytes[.]org, qui usurpait l'identité d'un véritable site web, de son logo à sa mise en page. Malwarebytes site.
Un examen approfondi a révélé que le code HTML contenait une balise méta pointant vers v0 de Vercel, un outil de création d'applications et de sites web assisté par l'IA.
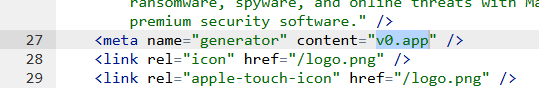
Cet outil permet aux utilisateurs de coller une URL existante dans une invite pour recréer automatiquement sa mise en page, son style et sa structure, produisant ainsi un clone quasi parfait d'un site en très peu de temps.
L'histoire des usurpations d'identité témoigne d'une évolution progressive vers l'abus.
Enregistré en 2019, le site ne contenait initialement aucun contenu. Malwarebytes image de marque. En 2022, l'opérateur a commencé à intégrer progressivement Malwarebytes Le site a renforcé son image de marque tout en publiant du contenu de sécurité en indonésien. Cela a probablement contribué à améliorer sa réputation dans les moteurs de recherche tout en normalisant l'apparence de la marque pour les visiteurs. Plus tard, le site est devenu inaccessible, sans aucune archive publique pour 2025, avant de réapparaître sous la forme d'un clone complet utilisant des outils d'intelligence artificielle.
Le trafic n'est pas arrivé par hasard. Des liens vers le site sont apparus dans des spams et des liens injectés sur des sites web sans rapport avec le sujet, donnant aux utilisateurs l'impression de références naturelles et les dirigeant vers les fausses pages de téléchargement.
Les flux de paiement étaient tout aussi opaques. Le faux site utilisait PayPal Pour les paiements, l'intégration masquait le nom et le logo du commerçant sur les écrans de confirmation destinés à l'utilisateur, ne laissant apparaître que les informations de l'acheteur. Cela permettait aux criminels d'encaisser l'argent tout en révélant le moins d'informations possible sur eux-mêmes.
En coulisses, les données d'enregistrement historiques pointaient vers une origine en Inde et vers une adresse IP d'hébergement (209.99.40[.]222) associée au stationnement de domaine et à d'autres utilisations douteuses plutôt qu'à un hébergement de production normal.
Combiné au clonage assisté par l'IA et à la configuration de paiement évasive, cela a dressé le tableau d'une fraude à faible effort et à forte confiance.
Les créateurs de sites web IA comme multiplicateurs de force
Le cas d'installmalwarebytes[.]org n'est pas un cas isolé d'utilisation abusive d'outils de création assistée par l'IA. Il s'inscrit dans un schéma plus large d'attaquants utilisant des outils génératifs pour créer et héberger des sites d'hameçonnage à grande échelle.
Les équipes de veille sur les menaces ont constaté que la plateforme v0 de Vercel est utilisée pour générer des pages d'hameçonnage parfaitement fonctionnelles, imitant les portails de connexion de diverses marques, notamment des fournisseurs d'identité et des services cloud, à partir de simples requêtes textuelles. Une fois le clone créé par l'IA, les cybercriminels peuvent modifier quelques liens pour les rediriger vers leurs propres serveurs de vol d'identifiants et être opérationnels en quelques minutes.
Les recherches sur le rôle de l'IA dans le phishing moderne montrent que les attaquants s'appuient fortement sur les générateurs de sites web, les assistants de rédaction et les chatbots pour optimiser l'ensemble du processus, de la création de textes persuasifs en plusieurs langues à la mise en ligne de pages adaptatives s'affichant correctement sur tous les appareils. Une analyse des campagnes de phishing assistées par l'IA a révélé qu'environ 40 % des abus observés impliquaient des services de génération de sites web, 30 % des outils de rédaction basés sur l'IA et environ 11 % des chatbots, souvent combinés. Cet ensemble d'outils permet même à des personnes peu expérimentées de produire des arnaques d'apparence professionnelle qui nécessitaient auparavant des compétences spécialisées ou des kits payants.
La croissance d'abord, les garde-fous ensuite.
Le problème fondamental n'est pas que l'IA puisse créer des sites web, mais plutôt que les incitations liées au développement des plateformes d'IA sont déséquilibrées. Les fournisseurs subissent une pression intense pour proposer de nouvelles fonctionnalités, accroître leur nombre d'utilisateurs et conquérir des parts de marché, une pression qui prime souvent sur les investissements sérieux dans la prévention des abus.
Comme Malwarebytes Le directeur général Mark Beare l'a exprimé ainsi :
Les créateurs de sites web basés sur l'IA, comme Lovable et Vercel, ont considérablement simplifié la création de sites professionnels en quelques minutes. Bien que ces plateformes intègrent des contrôles de sécurité de base, elles privilégient la rapidité, la facilité d'utilisation et la croissance, au détriment de la prévention de l'usurpation d'identité à grande échelle. Ce déséquilibre permet aux cybercriminels d'agir plus vite que les systèmes de défense, en créant des marques contrefaites convaincantes avant même que les victimes ou les entreprises puissent réagir.
Les générateurs de sites permettent de cloner l'image de marques connues sans aucune vérification, les processus de publication contournent les contrôles d'identité et la modération est soit inefficace mais discrète, soit n'intervient qu'après un signalement d'abus. Certains outils permettent à n'importe qui de créer et de publier un site sans même confirmer d'adresse e-mail, ce qui facilite la création et la suppression de comptes dès qu'un compte est signalé ou supprimé.
Il faut reconnaître que certains fournisseurs commencent à réagir en bloquant des campagnes d'hameçonnage spécifiques après leur divulgation ou en ajoutant des contrôles limités de protection de la marque. Mais il s'agit souvent de solutions correctives appliquées une fois le mal fait.
Parallèlement, les attaquants peuvent se tourner vers des clones open source ou des versions légèrement modifiées des mêmes outils hébergés ailleurs, où il peut n'y avoir aucune modération de contenu significative.
En pratique, le résultat est que les entreprises spécialisées en IA profitent de la croissance et de l'expérimentation qu'offrent les outils permissifs, tandis que les conséquences sont laissées aux victimes et aux défenseurs.
Nous avons bloqué le domaine dans notre module de protection web et demandé sa suppression auprès du fournisseur.
Comment rester en sécurité
Les utilisateurs finaux ne peuvent pas corriger les incitations mal alignées de l'IA, mais ils peuvent compliquer la tâche des usurpateurs d'identité. Même lorsqu'un site web cloné paraît convaincant, certains signaux d'alerte doivent être surveillés :
- Avant tout paiement, vérifiez toujours les détails du destinataire ou le récapitulatif de la transaction. Si aucun commerçant n'est mentionné, annulez la transaction et considérez le site comme suspect.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un module de protection web.
- Ne cliquez pas sur les liens publiés dans les commentaires, sur les réseaux sociaux ou dans les courriels non sollicités pour acheter un produit. Privilégiez toujours une méthode vérifiée et fiable pour contacter le vendeur.
Si vous tombez sur un faux Malwarebytes Veuillez nous informer de l'existence de notre site web.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.