Microsoft publie d'importantes mises à jour de sécurité le deuxième mardi de chaque mois, appelé « Patch Tuesday ». Les correctifs de ce mois-ci corrigent 59 vulnérabilités CVE de Microsoft, dont six failles zero-day.
Jetons un coup d'œil rapide à ces six failles zero-day activement exploitées.
Windows Vulnérabilité de contournement des fonctions de sécurité du shell
CVE-2026-21510 ( score CVSS de 8,8 sur 10) est une faille de sécurité permettant de contourner une fonctionnalité de sécurité dans le Windows Coque. Une défaillance du mécanisme de protection permet à un attaquant de la contourner. Windows SmartScreen et autres messages similaires s'affichent une fois qu'ils ont convaincu un utilisateur d'ouvrir un lien ou un raccourci malveillant.
Cette vulnérabilité est exploitée sur le réseau, mais ne nécessite aucune interaction de l'utilisateur. La victime doit être manipulée pour cliquer sur le raccourci ou le lien piégé afin que le contournement soit activé. Une exploitation réussie permet à l'attaquant de supprimer ou de contourner les boîtes de dialogue de sécurité habituelles (« Êtes-vous sûr ? ») pour les contenus non fiables, facilitant ainsi la diffusion et l'exécution d'autres charges utiles sans éveiller les soupçons de l'utilisateur.
Vulnérabilité de contournement d'une fonctionnalité de sécurité du framework MSHTML
La vulnérabilité CVE-2026-21513 (score CVSS de 8,8 sur 10) affecte le framework MSHTML, utilisé par Trident (rendu Web intégré) d'Internet Explorer. Elle est classée comme une faille de sécurité permettant de contourner une mesure de sécurité sur le réseau.
Pour réussir une attaque, la victime doit ouvrir un fichier HTML malveillant ou un raccourci (.lnk) spécialement conçu qui exploite MSHTML pour son rendu. Une fois ouvert, ce raccourci exploite la faille permettant à un attaquant de contourner certains contrôles de sécurité de MSHTML, ce qui peut entraîner la suppression ou l'affaiblissement des protections habituelles du navigateur ou d'Office (sandbox ou avertissements) et permettre l'exécution de code malveillant ou des activités d'hameçonnage .
Vulnérabilité de contournement des mesures de sécurité de Microsoft Word
La vulnérabilité CVE-2026-21514 (score CVSS de 5,5 sur 10) affecte Microsoft Word. Elle exploite des données non fiables pour prendre une décision de sécurité, ce qui permet de contourner une fonction de sécurité locale.
Pour exploiter cette vulnérabilité, un attaquant doit inciter un utilisateur à ouvrir un document Word malveillant. Si cette vulnérabilité est exploitée, les données non fiables sont traitées incorrectement, ce qui peut contourner les protections de Word contre le contenu intégré ou actif et permettre l'exécution de contenu contrôlé par l'attaquant, qui serait normalement bloqué.
Vulnérabilité d'élévation de privilèges dans le Gestionnaire de fenêtres du bureau
CVE-2026-21519 (score CVSS de 7,8 sur 10) est une vulnérabilité d'élévation de privilèges locale dans Windows Gestionnaire de fenêtres de bureau causé par une confusion de type (un défaut où le système traite un type de données comme un autre, ce qui entraîne un comportement inattendu).
Un attaquant authentifié localement, disposant de privilèges limités et ne nécessitant aucune interaction de l'utilisateur, peut exploiter cette faille pour obtenir des privilèges plus élevés. L'exploitation doit être réalisée localement, par exemple via un programme spécialement conçu ou une étape de chaîne d'exploitation exécutée sur le système cible. Un attaquant qui exploiterait cette vulnérabilité avec succès pourrait obtenir les privilèges SYSTEM.
Windows Vulnérabilité de déni de service du gestionnaire de connexion d'accès à distance
CVE-2026-21525 (score CVSS de 6,2 sur 10) est une vulnérabilité de type déni de service dans le Windows Service de gestion des connexions d'accès à distance (RasMan).
Un attaquant local non authentifié peut exploiter cette faille avec une faible complexité d'attaque, ce qui entraîne une forte perturbation de la disponibilité sans impact direct sur la confidentialité ou l'intégrité des données. Autrement dit, il pourrait provoquer une panne du service, voire du système, mais sans pouvoir élever ses privilèges ni exécuter de code malveillant.
Windows Vulnérabilité d'élévation de privilèges dans les services de bureau à distance
CVE-2026-21533 (score CVSS de 7,8 sur 10) est une vulnérabilité d'élévation de privilèges dans Windows Services de bureau à distance, causés par une gestion incorrecte des privilèges.
Un attaquant local authentifié, disposant de privilèges limités et ne nécessitant aucune interaction de l'utilisateur, peut exploiter cette faille pour obtenir les privilèges SYSTEM et compromettre totalement la confidentialité, l'intégrité et la disponibilité du système affecté. Une exploitation réussie implique généralement l'exécution de code contrôlé par l'attaquant sur un système où les services Bureau à distance sont installés et l'exploitation abusive de la faille de sécurité dans la gestion des privilèges.
vulnérabilités d'Azure
Les utilisateurs d'Azure sont également invités à prendre note de deux vulnérabilités critiques présentant un score CVSS de 9,8 :
- CVE-2026-21531 affecte le kit de développement logiciel Azure
- CVE-2026-24300 affectant Azure Front Door
Comment appliquer les correctifs et vérifier que vous êtes protégé
Ces mises à jour corrigent les problèmes de sécurité et protègent votre système. Windows Votre PC est protégé. Voici comment vous assurer d'être à jour :
1. Ouvrir les paramètres
- Cliquez sur le bouton Démarrer (le Windows (logo en bas à gauche de votre écran).
- Cliquez sur Paramètres (cela ressemble à une petite roue dentée).
2. Accédez à Windows Update
- Dans la fenêtre Paramètres, sélectionnez Windows Update (généralement en bas du menu à gauche).
3. Vérifiez les mises à jour
- Cliquez sur le bouton intitulé « Rechercher les mises à jour » .
- Windows Je vais rechercher les dernières mises à jour du Patch Tuesday.
- Si vous avez activé les mises à jour automatiques précédemment, vous verrez peut-être ceci dans l'historique des mises à jour :
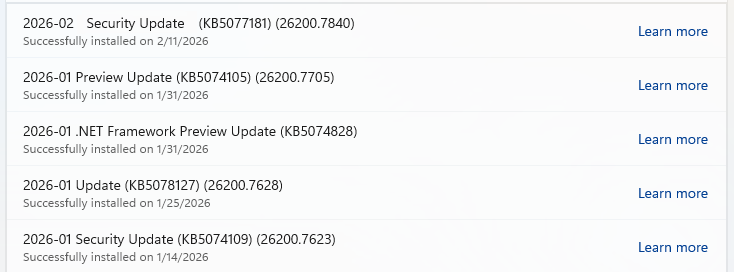
- Vous pouvez également voir un message indiquant qu'un redémarrage est nécessaire , ce qui signifie qu'il vous suffit de redémarrer votre système pour que la mise à jour soit terminée.
- Sinon, poursuivez avec les étapes ci-dessous.
4. Télécharger et installer
- Si des mises à jour sont disponibles, leur téléchargement commencera immédiatement. Une fois terminé, un bouton « Installer » ou « Redémarrer maintenant » apparaîtra.
- Cliquez sur Installer si nécessaire et suivez les instructions. Votre ordinateur devra généralement redémarrer pour terminer la mise à jour. Si c'est le cas, cliquez sur Redémarrer maintenant .
5. Vérifiez que vous êtes à jour
- Après le redémarrage, retournez dans Windows Update et vérifiez à nouveau. Si le message « Votre système est à jour » s'affiche, tout est en ordre !
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .