La fuite de données chez Conduent est devenue discrètement l'un des plus importants incidents de ce type de la part de tiers dans l'histoire des États-Unis, et le véritable enjeu est maintenant le nombre de programmes et d'employeurs différents qui sont touchés, même pour des personnes qui n'ont jamais entendu parler de Conduent.
Lors de notre premier reportage sur cet incident , les documents publics indiquaient qu'environ 10,5 millions de personnes étaient touchées, principalement en Oregon et dans quelques autres États. Selon de nouvelles notifications des États, le total s'élèverait à plus de 25 millions de personnes à travers les États-Unis. Le Texas, à lui seul, est passé d'une estimation initiale d'environ 4 millions à 15,4 millions d'habitants touchés, tandis que l'Oregon se maintient autour de 10,5 millions.
Cela en fait l'une des plus importantes violations de données liées au secteur de la santé jamais enregistrées, les attaquants ayant passé environ trois mois dans l'environnement de Conduent et exfiltré environ 8 To de données.
Comment se fait-il que tant de personnes soient touchées alors qu'elles n'ont jamais entendu parler de Conduent ?
En 2019, Conduent a déclaré que ses systèmes fournissaient des services à plus de 100 millions de personnes à travers le pays et qu'ils comptaient parmi leurs clients la majorité des entreprises du classement Fortune 100, ainsi que plus de 500 entités gouvernementales. Cela illustre l'étendue potentielle des dégâts, même si tous ces enregistrements n'ont pas été touchés lors de cet incident.
Conduent joue un rôle essentiel dans une grande partie des services publics américains et des activités administratives des entreprises, ce qui explique le caractère incohérent de la liste des victimes. Ses plateformes gèrent :
- Des programmes d'aide sociale étatiques tels que Medicaid, le SNAP (Programme d'aide alimentaire supplémentaire) et d'autres versements gouvernementaux dans plus de 30 États.
- Gestion du courrier, impression et traitement des paiements pour les bureaux d'aide sociale et les programmes de santé de l'État, y compris les grands assureurs santé comme les régimes Blue Cross Blue Shield .
- Services aux entreprises pour de grands employeurs, dont au moins un grand constructeur automobile ; près de 17 000 employés du groupe Volvo figurent parmi ceux dont les données ont été exposées.
Qui a volé quoi ?
La cyberattaque a par la suite été revendiquée par le groupe de ransomware SafePay.
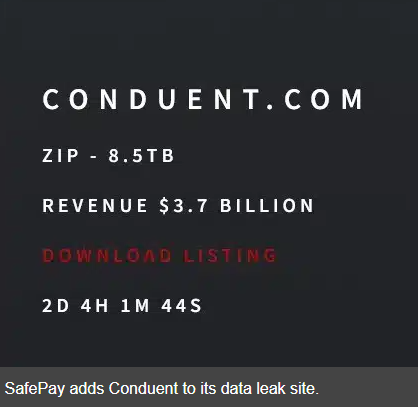
Les données volées vont bien au-delà des simples coordonnées. Les lettres de notification et les documents déposés auprès des autorités de régulation décrivent :
- Noms et prénoms complets, adresses postales et dates de naissance.
- Numéros de sécurité sociale et autres identifiants gouvernementaux.
- Informations médicales, détails de l'assurance maladie et données relatives aux demandes de remboursement.
Étant donné que Conduent traite les données relatives aux prestations et aux ressources humaines pour le compte d'organismes et d'employeurs, la plupart des personnes concernées n'ont jamais eu de contact direct avec Conduent et pourraient même ne pas reconnaître le nom figurant sur l'enveloppe. Si vous avez bénéficié du programme SNAP, de la couverture Medicaid, d'autres programmes de santé administrés par l'État, ou si vous avez travaillé pour une organisation qui sous-traite la gestion des ressources humaines ou des demandes de remboursement à Conduent (ou à l'un de ses clients), vos données ont pu transiter par ses systèmes même si votre relation client était avec un organisme d'État, un assureur ou un employeur.
Pourquoi la situation est pire qu'il n'y paraît au premier abord
Il y a trois raisons pour lesquelles cette suite est plus sérieuse que l'originale :
- Le nombre de personnes impliquées a augmenté : les chiffres bruts sont passés de 10 millions à 25 millions à mesure que davantage d’États et d’entreprises clientes ont révélé leur implication, ce qui montre à quel point les violations de données par des tiers peuvent être opaques au départ.
- Identifiants permanents : les numéros de sécurité sociale, associés aux données médicales et d’assurance, permettent des vols d’identité persistants, des fraudes médicales et des attaques de phishing très ciblées qui peuvent hanter les victimes pendant des années.
- Angle mort des tiers : Pour de nombreuses entités concernées, « la violation » n’apparaîtra jamais dans leurs propres journaux, car la compromission s’est produite dans l’environnement d’un fournisseur dont elles dépendent, mais qu’elles ne contrôlent pas.
Ainsi, lorsqu'une lettre inattendue de Conduent arrive, il ne s'agit pas d'une erreur. C'est un rappel que vos données peuvent être compromises bien au-delà des organisations auxquelles vous pensiez avoir affaire, et que les conséquences réelles de cette violation de données dépassent largement les chiffres figurant dans toute déclaration officielle.
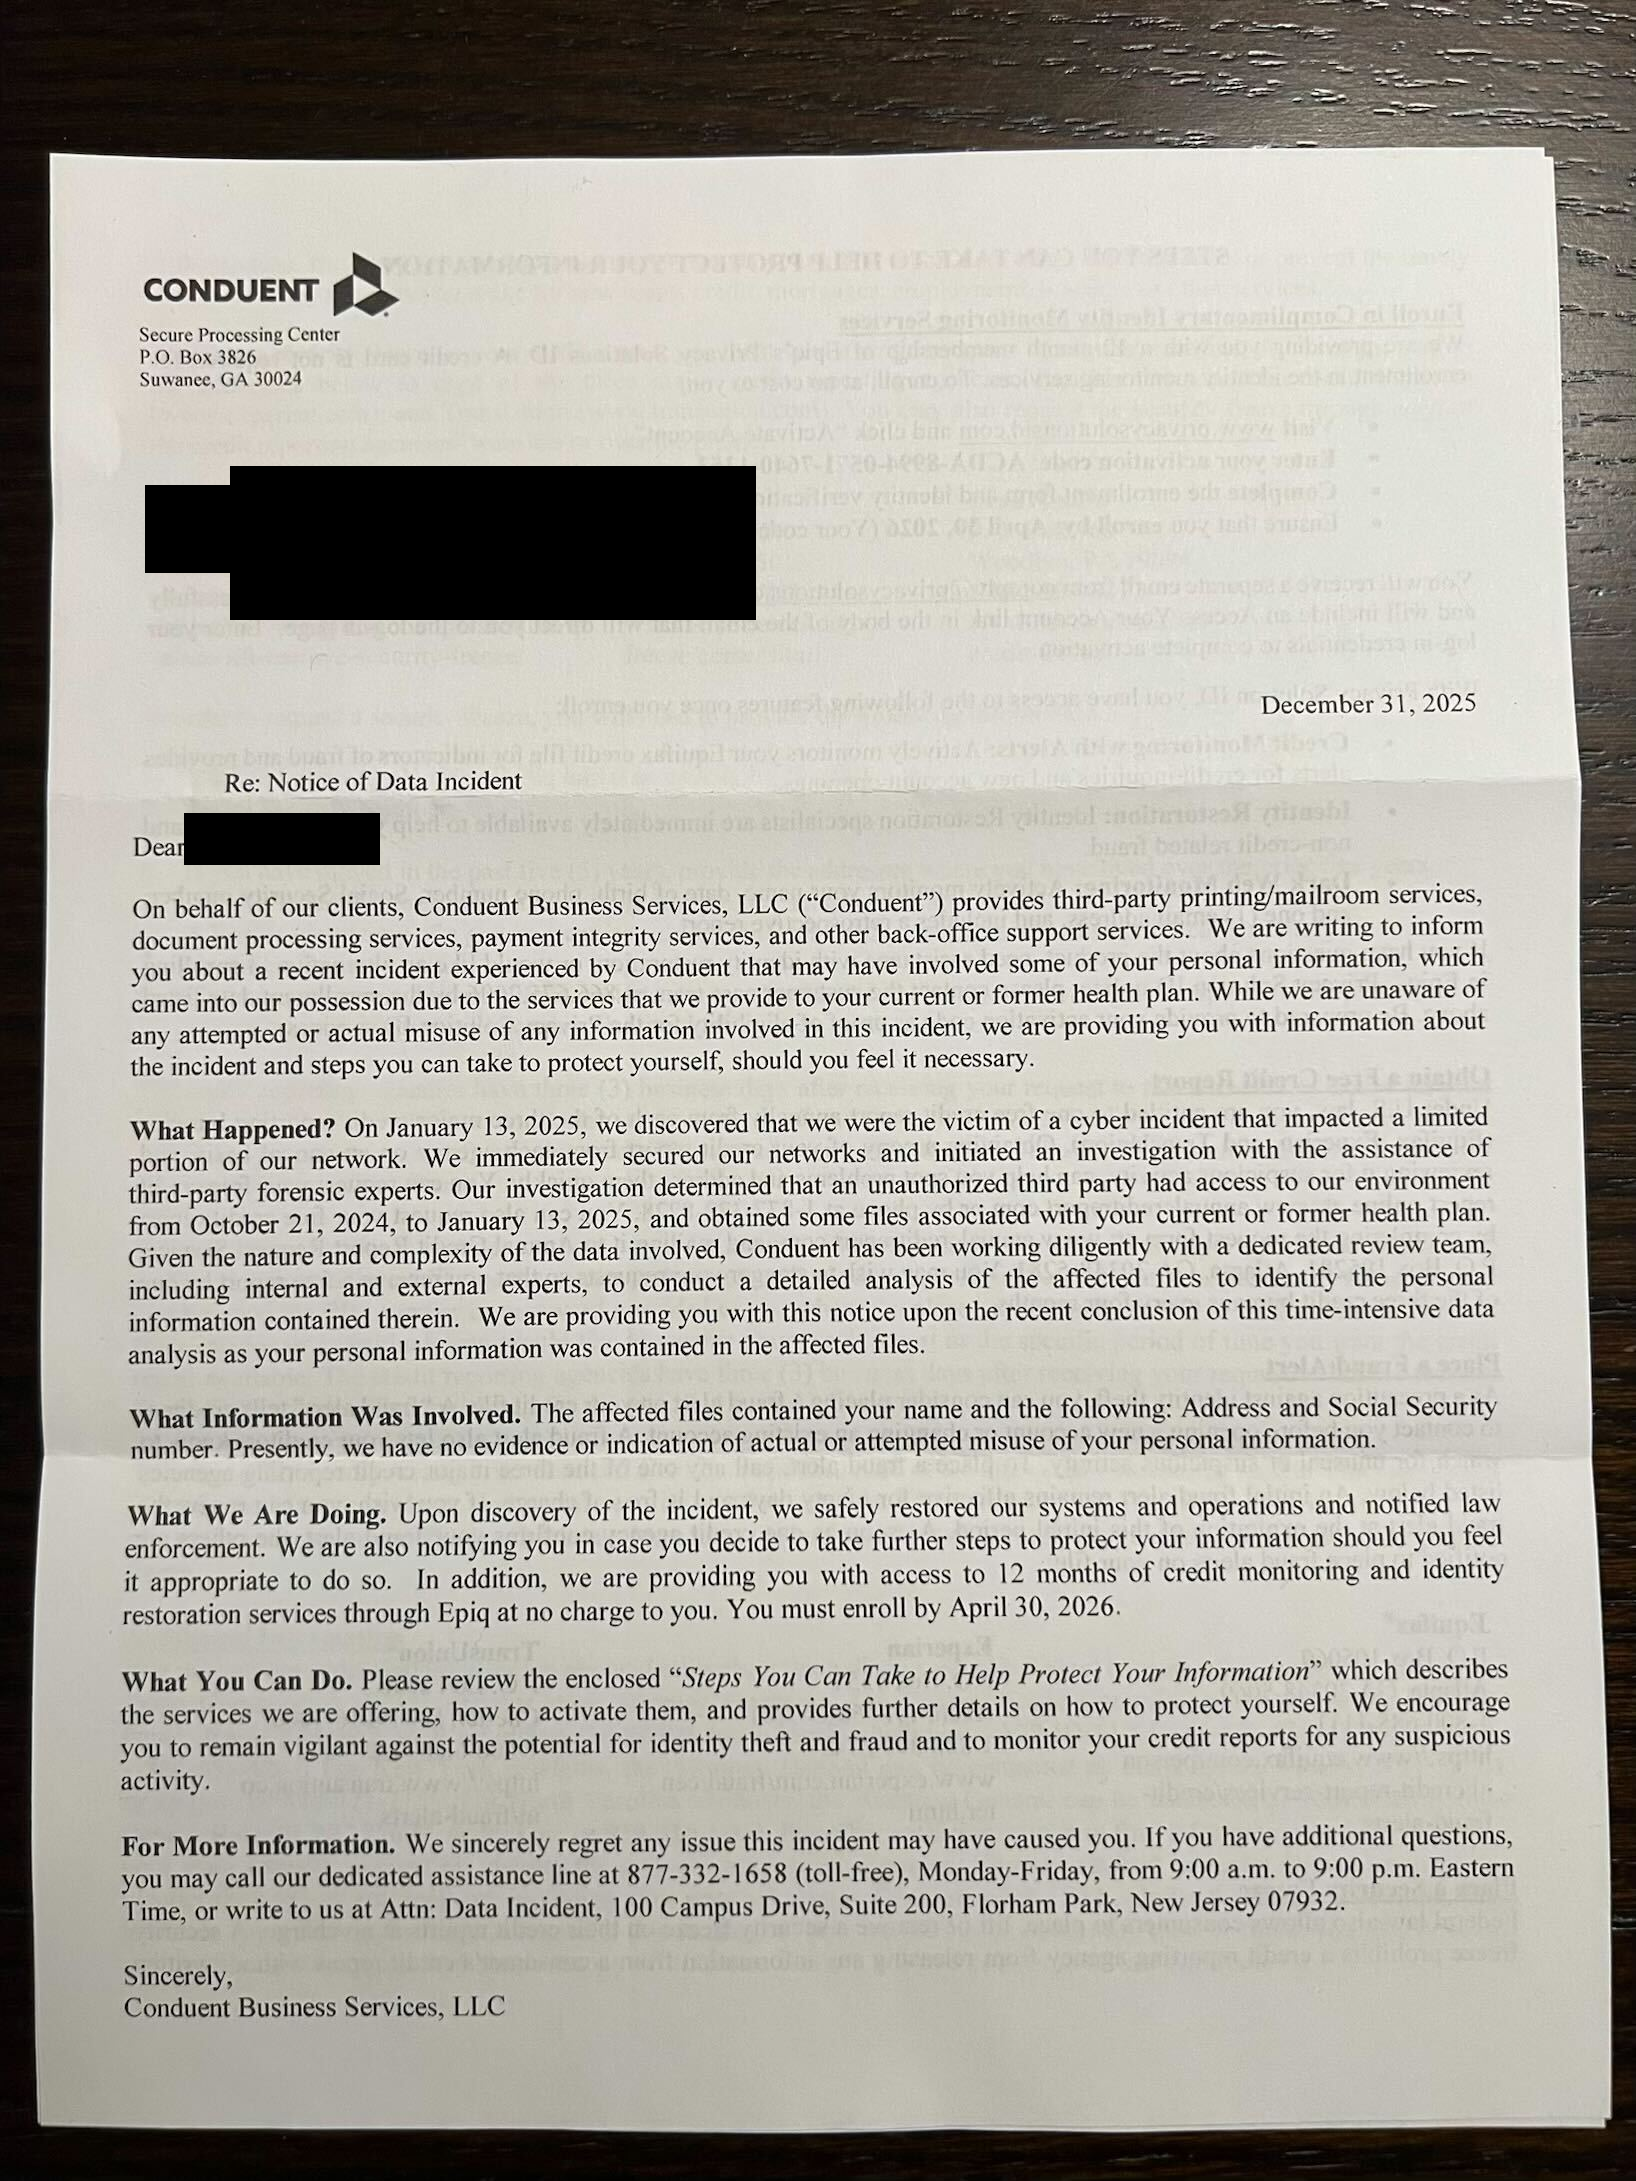
Selon les données compromises, le courrier que vous recevrez pourrait être légèrement différent. Si tel est le cas, consultez notre guide sur la marche à suivre après une fuite de données .
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.