Le Patch Tuesday de ce mois-ci corrige 137 failles de sécurité, dont 31 qualifiées de critiques par Microsoft, sans qu'aucune faille zero-day ne soit activement exploitée.
Microsoft définit une faille zero-day comme « une vulnérabilité logicielle pour laquelle aucun correctif ou mise à jour de sécurité officielle n'est encore disponible ». Ce mois-ci, Microsoft n'a constaté aucune exploitation de cette vulnérabilité en environnement de production.
Néanmoins, cette version est loin d'être sans risque. Une grande partie des failles critiques permettent l'exécution de code à distance (RCE). Windows Services Office, Azure, SharePoint et composants graphiques. Cela signifie que des attaquants qui incitent un utilisateur à ouvrir un document malveillant ou à se connecter à un service malveillant pourraient prendre le contrôle total d'un système.
Deux vulnérabilités à prioriser
Dans cette liste, nous en avons sélectionné deux qui semblent susceptibles de causer quelques problèmes.
La première est CVE-2026-40361 , qui a un score CVSS de 8,4 sur 10. Elle est décrite comme une vulnérabilité critique d'utilisation après libération dans Microsoft Word qui pourrait permettre à un attaquant d'exécuter du code localement sur le système affecté.
L'utilisation après libération (use-after-free) est une vulnérabilité due à une utilisation incorrecte de la mémoire dynamique lors de l'exécution d'un programme. Si, après avoir libéré une zone mémoire, un programme omet de supprimer le pointeur vers cette zone, un attaquant peut exploiter cette erreur pour manipuler le programme.
Ainsi, si un attaquant persuade un utilisateur d'ouvrir un document Word malveillant, ou même d'en prévisualiser le fichier, il peut exécuter du code arbitraire avec les privilèges de l'utilisateur. Cela suffit souvent pour installer un logiciel malveillant, voler des identifiants ou se déplacer latéralement au sein d'un réseau.
La deuxième vulnérabilité est CVE-2026-35421 (score CVSS de 7,8 sur 10). Il s'agit d'un dépassement de tampon critique basé sur le tas. Windows Interface de périphérique graphique (GDI). Un dépassement de tampon se produit lorsqu'une zone de mémoire au sein d'une application logicielle atteint sa limite d'adresse et écrit dans une zone de mémoire adjacente. Remarques de Microsoft :
Pour exploiter cette vulnérabilité, un utilisateur doit ouvrir ou traiter un fichier EMF (Enhanced Metafile) spécialement conçu à l'aide de Microsoft Paint. Cette action est nécessaire pour déclencher la fonctionnalité graphique affectée. Windows composant."

Protection en temps réel. Sans effort.
Comment appliquer les correctifs et vérifier si vous êtes protégé
Ces mises à jour corrigent les problèmes de sécurité et protègent votre système. Windows Votre PC est protégé. Voici comment vous assurer d'être à jour :
1. Ouvrir les paramètres
- Cliquez sur le bouton Démarrer (le Windows (logo en bas à gauche de votre écran).
- Cliquez sur Paramètres (cela ressemble à une petite roue dentée).
2. Accédez à Windows Update
- Dans la fenêtre Paramètres, sélectionnez Windows Update (généralement en bas du menu à gauche).
3. Vérifiez les mises à jour
- Cliquez sur le bouton intitulé « Rechercher les mises à jour » .
- Windows Je vais rechercher les dernières mises à jour du Patch Tuesday.
- Si vous avez choisi de recevoir les dernières mises à jour dès leur disponibilité , vous verrez peut-être cette option sous « Plus d'options » .
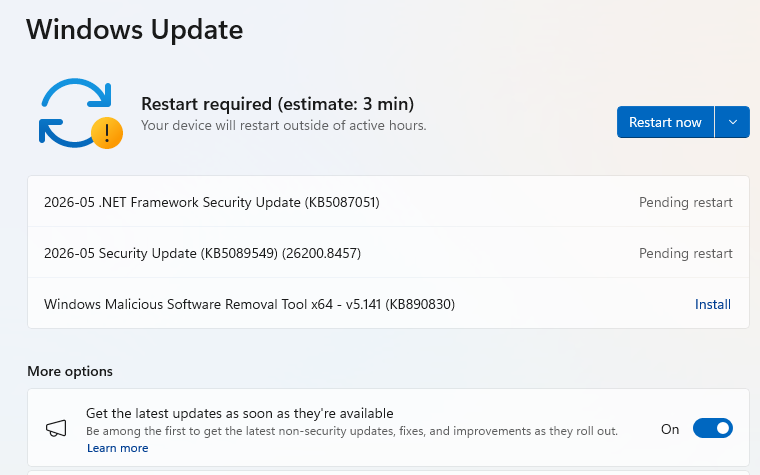
- Dans ce cas, vous pourriez voir un Redémarrage requis Message. Redémarrez votre système et la mise à jour se terminera.
- Sinon, poursuivez avec les étapes ci-dessous.
4. Téléchargement et installation : Si des mises à jour sont disponibles, elles se téléchargeront automatiquement. Une fois le téléchargement terminé, un bouton « Installer » ou « Redémarrer maintenant » apparaîtra.
- Cliquez sur Installer si nécessaire et suivez les instructions. Votre ordinateur devra généralement redémarrer pour terminer la mise à jour. Si c'est le cas, cliquez sur Redémarrer maintenant .
5. Vérifiez que vous êtes à jour
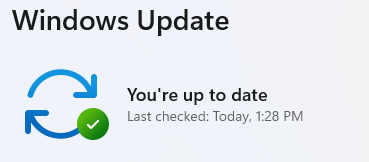
- Après le redémarrage, retournez dans Windows Update et vérifiez à nouveau. Si le message « Votre système est à jour » s'affiche, tout est en ordre !
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .