

La société Eastman Kodak (Kodak) a confirmé à BleepingComputer qu'elle enquêtait sur une faille de sécurité après que le groupe d'extorsion ShinyHunters ait revendiqué l'incident.
Kodak est la dernière organisation à figurer sur le site de fuites du groupe. ShinyHunters affirme qu'elle a dérobé plus de 2,2 millions d'enregistrements et menace de publier ces données si l'entreprise ne répond pas avant le 18 juin.
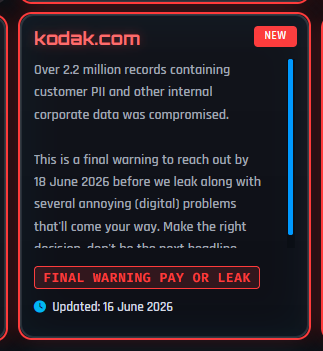
« Plus de 2,2 millions d'enregistrements contenant des données personnelles de clients et d'autres données internes d'entreprise ont été compromis. Ceci est un dernier avertissement : veuillez nous contacter avant le 18 juin 2026 avant que nous ne divulguions ces données, accompagnées de nombreux problèmes (numériques) gênants. »
Kodak a confirmé une fuite de données, tout en précisant que l'incident était limité, maîtrisé et ne représentait aucune menace pour ses systèmes ou ses opérations.
ShinyHunters s'est employé à démontrer la même chose à de nombreuses victimes : l'extorsion moderne est souvent moins liée aux ransomwares ( chiffrement ) et plus encore sur l'accès, le vol de données précieuses et l'exercice de pressions .
ShinyHunters affirme avoir volé des informations clients et des données internes d'entreprise, mais n'a fourni aucune preuve publique. Il s'agit d'une méthode courante chez les groupes d'extorsion : ils font des déclarations publiques, fixent un ultimatum et utilisent la menace d'une fuite de données pour faire pression sur leurs victimes avant que toute la vérité ne soit connue.
Kodak a indiqué à SecurityWeek qu'un tiers non autorisé avait accédé à une quantité limitée de données de l'entreprise et que l'incident semblait désormais maîtrisé. L'entreprise a précisé avoir fait appel à des experts externes en cybersécurité, avoir informé les forces de l'ordre et se dit convaincue qu'il n'y a aucune menace pour ses systèmes ou ses opérations.
On ignore encore comment les attaquants ont accédé aux systèmes de Kodak, mais ce groupe d'extorsion est connu pour ses techniques d'ingénierie sociale , de corruption et d'exploitation de failles zero-day afin de mener des attaques contre la chaîne d'approvisionnement. L'enquête se poursuit.
Comment rester en sécurité
Pendant que Kodak s'efforce de déterminer les personnes concernées et les informations qui ont été consultées, il n'y a pas lieu de paniquer. Voici toutefois quelques mesures que vous pouvez prendre :
- Changez le mot de passe de votre compte Kodak et assurez-vous de ne pas avoir réutilisé le même mot de passe sur d'autres comptes.
- Activez l'authentification multifacteurs (MFA) partout où cela est possible, afin de garantir qu'un mot de passe volé ne suffise pas à prendre le contrôle de votre compte.
- Si vous résidez aux États-Unis, envisagez de bloquer l'accès à votre dossier de crédit auprès d'Equifax, d'Experian et de TransUnion. Ce blocage empêche les usurpateurs d'identité d'ouvrir de nouveaux comptes à votre nom en bloquant l'accès des organismes prêteurs à votre dossier de crédit.
- Selon les informations en jeu, Kodak peut proposer aux clients concernés un service gratuit de surveillance de crédit. Même si ce n'est pas le cas, vous pouvez envisager de souscrire à un service de surveillance d'identité , qui vous alertera si vos informations personnelles apparaissent sur des plateformes suspectes ou sont utilisées pour ouvrir des comptes, demander un crédit ou commettre une fraude.
- Vérifiez régulièrement votre empreinte numérique pour voir si vos données personnelles ont été exposées.
Les cybercriminels exploitent souvent la confusion qui suit une violation de données. Sachant que les victimes s'attendent à recevoir des courriels et des mises à jour de l'entreprise touchée, ils rendent les messages d'hameçonnage plus convaincants.
Consultez régulièrement le site web officiel de Kodak pour les mises à jour et méfiez-vous des courriels, SMS ou appels téléphoniques non sollicités faisant référence à l'incident. Soyez attentif aux incohérences, aux adresses d'expéditeur inhabituelles et aux liens suspects, et soyez vigilant face aux deux principaux signes d'alerte : les pressions pour agir immédiatement et les demandes d'argent, de mots de passe ou d'informations personnelles.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Intrusions de données, transactions sur le dark web, fraudes à la carte bancaire : Malwarebytes Identity Theft Protection vous protège contre tout cela, vous alerte rapidement et inclut une assurance contre l’usurpation d’identité.








