Google a publié une mise à jour de sécurité pour Chrome Ce correctif résout 18 vulnérabilités, dont quatre critiques. Rien n'indique que ces failles corrigées soient actuellement exploitées.
Le canal stable a été mis à jour vers la version 149.0.7827.196/197 pour Windows et Mac et 149.0.7827.196 pour Linux. La mise à jour sera déployée progressivement au cours des prochains jours et semaines. Chrome pour Android a également été récemment mis à jour vers la version 149.0.7827.197.
Comment mettre à jour Chrome
Si vous ne souhaitez pas attendre le déploiement complet, la mise à jour manuelle est simple.
L'option la plus simple est de permettre Chrome La mise à jour est automatique. Cependant, vous risquez de prendre du retard si vous ne fermez jamais votre navigateur ou en cas de problème, par exemple si une extension empêche la mise à jour.
Pour mettre à jour manuellement, cliquez sur le menu Plus (trois points), puis accédez à Paramètres > À propos Chrome . Si une mise à jour est disponible, Chrome Le téléchargement démarrera automatiquement. Redémarrer Chrome pour terminer la mise à jour, et vous serez protégé contre ces vulnérabilités.
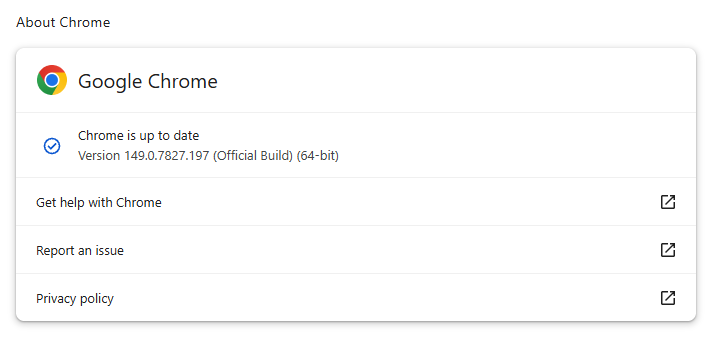
Vous trouverez une explication du système de numérotation des versions ainsi que des instructions étape par étape dans notre guide sur la mise à jour Chrome sur tous les systèmes d'exploitation .
Détails techniques
Examinons les deux vulnérabilités critiques de WebGL. WebGL, abréviation de Web Graphics Library, est une technologie de navigateur qui permet aux sites web d'afficher des graphismes 2D et 3D interactifs.
Nous allons commencer par la seule vulnérabilité qui n'a pas été découverte par Google. Il s'agit d'une vulnérabilité d'utilisation après libération dans WebGL, référencée CVE-2026-13028 , qui pourrait permettre à un attaquant de s'échapper. Chrome bac à sable du navigateur utilisant une page HTML spécialement conçue.
L'utilisation après libération (use-after-free) est une vulnérabilité due à une utilisation incorrecte de la mémoire dynamique lors de l'exécution d'un programme. Si, après avoir libéré une zone mémoire, un programme ne supprime pas le pointeur vers cette zone, un attaquant peut exploiter cette erreur pour provoquer un plantage ou exécuter du code non autorisé.
Le bac à sable du navigateur est un environnement restreint et isolé, conçu pour contenir toute activité malveillante au sein du navigateur plutôt que directement sur l'ensemble de votre ordinateur. Par conséquent, une évasion du bac à sable est dangereuse car elle peut permettre aux attaquants de passer d'une situation « un problème s'est produit dans le navigateur » à une situation « un problème susceptible d'affecter l'ensemble du système ».
L'autre vulnérabilité critique WebGL est CVE-2026-13032 . Il s'agit également d'une faille d'utilisation après libération qui pourrait permettre à un attaquant distant de s'échapper du bac à sable via une page HTML spécialement conçue.
Même sans exploitation confirmée en milieu naturel de ces CVE, Chrome Plusieurs failles zero-day ont été exploitées cette année, ce qui indique clairement que les attaquants investissent dans les attaques web. Par exemple, la vulnérabilité CVE-2026-2441 , qui a fait l'objet d' une mise à jour distincte , permettait aux attaquants d'exécuter du code à l'intérieur du système. Chrome L'environnement sandbox de l'application était exploité via une page web malveillante. Combiné à l'une des failles WebGL mentionnées précédemment, cela aurait pu permettre aux attaquants de contourner les protections du navigateur. Ensemble, ces vulnérabilités auraient potentiellement pu leur permettre de prendre le contrôle du système.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →