

Dans le cadre d'une opération conjointe, Google , le FBI et d'autres partenaires ont porté un coup dur à l'écosystème des serveurs proxy résidentiels en perturbant le botnet NetNut (également connu sous le nom de Popa).
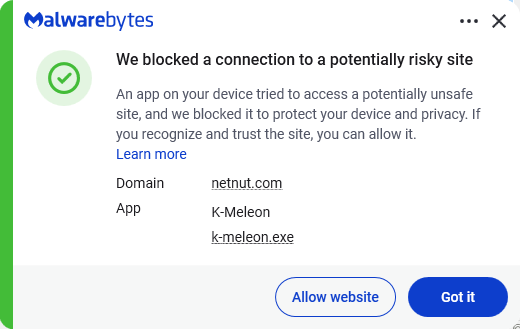
NetNut est un service malveillant qui exploite des millions d'appareils grand public piratés. NetNut se présentait comme un fournisseur de proxy résidentiel de haute qualité, vendant l'accès à de « véritables » adresses IP domestiques pour la collecte de données web et d'autres usages apparemment inoffensifs.
Définition d'un mandataire résidentiel selon le FBI :
Un proxy résidentiel est un serveur intermédiaire entre les utilisateurs et les sites web qu'ils consultent, permettant de faire apparaître leur connexion comme provenant d'ailleurs. Les adresses IP légitimes attribuées par un fournisseur d'accès à Internet (FAI) aux objets connectés (appareils de streaming TV, cadres photo numériques, smartphones, tablettes et routeurs) servent à acheminer le trafic. Lorsqu'un appareil connecté à Internet est compromis, son adresse IP peut être utilisée par des cybercriminels pour masquer leurs activités illégales en ligne et faire passer l'utilisateur pour responsable.
La méthode la plus courante pour ajouter des appareils au réseau NetNut consistait à inciter les utilisateurs à installer des applications de « partage de bande passante » ou des logiciels proxy promettant des rémunérations pour le « partage de votre connexion Internet inutilisée », mais dissimulant les véritables risques dans les conditions générales ou omettant tout simplement d'obtenir un consentement éclairé. Plus rarement, les appareils sont vendus pré-compromis via des circuits de distribution parallèles et livrés avec un micrologiciel malveillant ou des applications installées illégalement.
Une fois enregistrés, ces appareils pourraient être utilisés pour relayer des attaques par pulvérisation de mots de passe, des tentatives de prise de contrôle de comptes, des fraudes publicitaires et même des attaques DDoS de type Mirai .
La perturbation s'est concentrée sur trois leviers : la désactivation des comptes Google utilisés pour le système de commande et de contrôle (C2) de NetNut, le partage d'indicateurs détaillés sur les SDK et l'infrastructure de NetNut avec les plateformes et les forces de l'ordre, et l'utilisation de Google Play Protect pour avertir les utilisateurs et désactiver automatiquement les applications contenant du code NetNut.
D'après les informations disponibles , cela a considérablement perturbé le botnet NetNut, réduisant de plusieurs millions le nombre d'appareils disponibles pour l'opérateur de proxy.
Comment rester en sécurité
Un utilisateur domestique typique a peu de chances de remarquer que ses appareils font partie du botnet NetNut, même s'il peut constater un ralentissement des performances, une réduction de la vitesse d'Internet, une décharge plus rapide de la batterie et une usure accrue des appareils touchés.
Après ce coup dur, les opérateurs du botnet tenteront probablement de reconstruire leur réseau en compromettant de nouveaux appareils, ou un autre botnet pourrait prendre sa place. Il est donc important de rester vigilant. Voici quelques conseils de base :
- Méfiez-vous des applications qui vous rémunèrent pour la bande passante inutilisée.
- Privilégiez les boutiques d'applications officielles.
- Vérifier VPN et les autorisations de proxy sur vos appareils.
- Privilégiez les fournisseurs réputés et certifiés Play Protect pour vos appareils connectés.
- Utilisez une solution anti-malware à jour et en temps réel sur les appareils éligibles.
Les escrocs en savent plus sur vous que vous ne le pensez.
Malwarebytes Mobile Security Vous protège contre le phishing, les SMS frauduleux, les sites malveillants et bien plus encore. Grâce à sa protection anti-arnaques intégrée, basée sur l'IA et fonctionnant en temps réel.








