

Free Mobile, l'un des principaux opérateurs de téléphonie mobile en France, a été condamné en janvier à une amende de 27 millions d'euros par la CNIL, l'autorité française de protection des données, pour manquement à la protection des données clients. La faille de sécurité survenue en octobre 2024 a permis à un tiers non autorisé d'accéder à des informations sensibles, notamment des coordonnées bancaires et des identifiants de connexion. Depuis, de nombreuses campagnes d'escroquerie, souvent mal conçues, ciblent les clients de Free Mobile.
Cependant, ces dernières semaines, une arnaque bien conçue est apparue, copiant fidèlement le design du site web officiel de Free Mobile et ses modèles d'e-mails.
L'un de nos employés, client de Free Mobile, a reçu ce courriel d'hameçonnage le mercredi 30 septembre. Le message utilisait le même logo et le même modèle que les courriels légitimes de l'entreprise, mais provenait d'une adresse courriel suspecte. freemobile-regularisation[@]knowledgegrowthcenter[.]helpIl contenait un lien qui semblait pointer vers regularisation.free.fr :
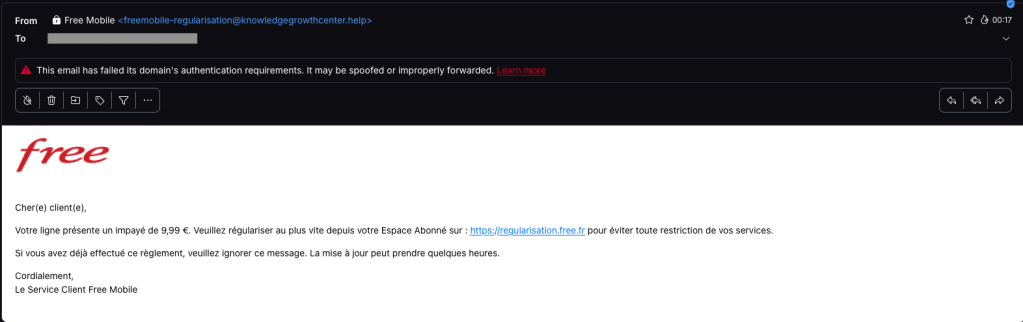
Le courriel informe l'utilisateur qu'une facture de 9,99 € doit être réglée pour éviter la suspension de son service. Cliquer sur le lien ouvre une chaîne de redirection :
1. https://u2l.ai/Q5YwFz301
2. https://espace-free-mobile.pro/Ds41LE/302
3. https://espace-free-mobile.pro/Ds41LE/regularisation/?impaye=92a9e77d…200
Ce domaine final, espace-free-mobile.pro, est hébergé par Cloudflare et a été enregistré il y a seulement un mois.
Le dernier lien ouvre une page convaincante contenant un formulaire demandant les informations de carte de crédit :
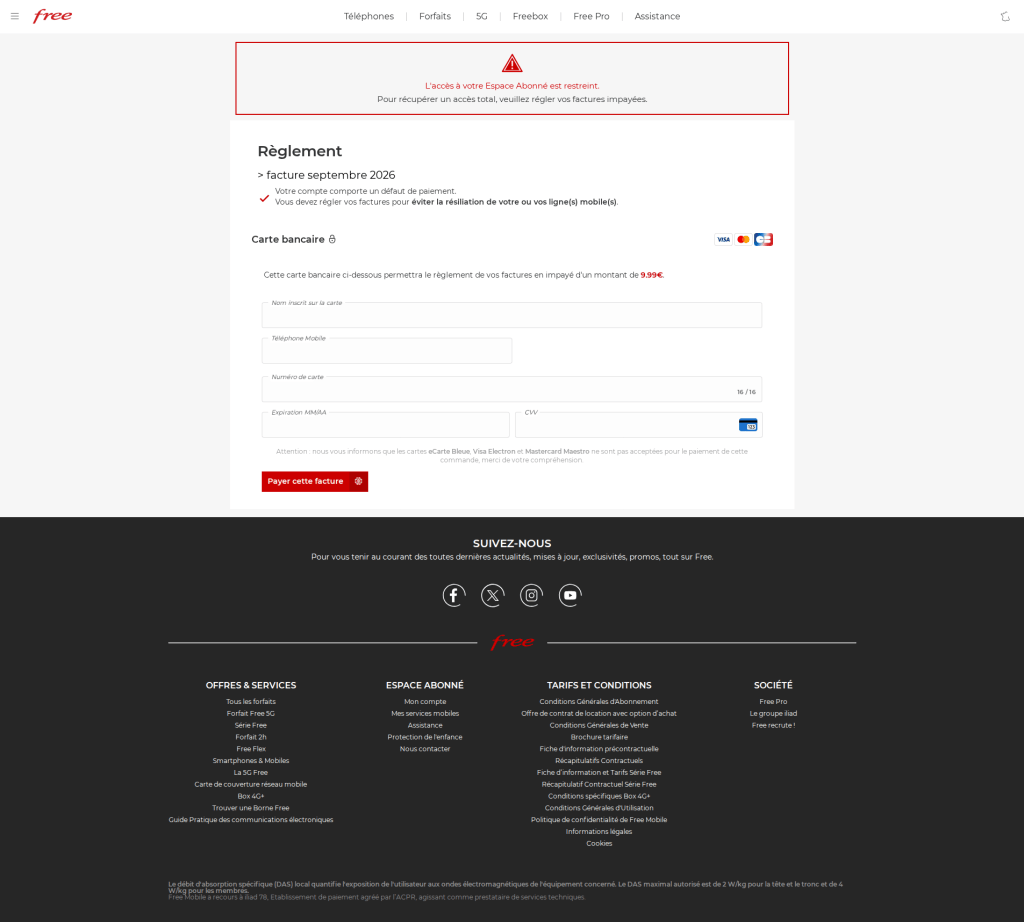
La page d'hameçonnage semble authentique, ce qui distingue cette campagne de nombreuses arnaques Free Mobile que nous avons constatées depuis la violation de données.
Nous avons d'abord observé la même campagne utilisant des chaînes de redirection moins convaincantes, comme dans cet exemple de juillet :
1. https://bly.to/93kie5u
2. https://s1181402.ha026.t.mydomain.zone/mbl/
3. https://s1181402.ha026.t.mydomain.zone/mbl/regularisation/?impaye=505…
Plus récemment, nous avons vu apparaître davantage de domaines d'apparence authentique, tous hébergés par Cloudflare :
1. https://s.ink/jmCnZZ
2. https://freesas.info/Cf4tP/
3. https://freesas.info/Cf4tP/regularisation/?impaye=f13fa919d1a22833557…
Et un autre exemple :
1. https://bly.to/jabwpf6
2. https://regularisation-free.info/portail/
3. https://regularisation-free.info/portail/regularisation/?impaye=83f91…
Comment rester en sécurité
Malwarebytes peut vous aider à vous protéger contre ces menaces, mais traitez avec prudence les messages inattendus concernant vos comptes et factures :
- Ne cliquez pas sur les liens contenus dans les courriels non sollicités. Si un message concerne votre compte, ouvrez directement l'application mobile ou le site web officiels, ou appelez le service d'assistance officiel au 3244 .
- Vérifiez le domaine réel dans la barre d'adresse de votre navigateur pour voir s'il correspond à ce que vous attendez — https://mobile.free.fr dans ce cas.
- Malwarebytes Browser Guard détecte et bloque cette arnaque directement dans votre navigateur.
- Utilisez une solution anti-malware à jour et en temps réel, dotée d'un composant de protection web, sur tous vos appareils.
- Malwarebytes Scam Guard peut vous aider à déterminer si un courriel est une arnaque et vous conseiller sur la marche à suivre.
Empêchez les menaces de faire du mal.
Malwarebytes Browser Guard Bloque automatiquement les pages d'hameçonnage et les sites malveillants. Gratuit, installation en un clic. Ajoutez-le à votre navigateur →








