Des chercheurs de Hudson Rock ont découvert que des cybercriminels avaient piraté le compte Reddit vérifié de HBO Max et l'avaient utilisé pour diffuser 108 publicités malveillantes en l'espace d'environ 48 heures.
Les publicités utilisaient le compte professionnel de confiance de HBO Max pour promouvoir de faux outils d'IA, des logiciels de développement et des utilitaires macOS, baissant ainsi la garde des victimes potentielles.
Certaines publicités redirigeaient les utilisateurs vers des sites web imitant HBO et prétendant proposer une application HBO Max native pour macOS ou un téléchargement promotionnel. Mais au lieu de fournir un programme d'installation, ces sites invitaient les visiteurs à ouvrir le Terminal sur leur appareil. Mac ou, sur Windows , la boîte de dialogue Exécuter ou PowerShell, et collez une commande.
C’est la marque distinctive d’une technique d’ingénierie sociale en pleine expansion connue sous le nom de ClickFix .
Les attaques ClickFix dissimulent des instructions malveillantes sous l'apparence d'une étape technique courante, comme la correction d'une erreur, la résolution d'un CAPTCHA, la vérification de votre humanité ou l'installation d'un logiciel. Une page web peut copier discrètement une commande dans le presse-papiers , puis guider la victime pour la coller et l'exécuter, infectant ainsi son appareil.
Les chercheurs d'ADAMnetworks ont baptisé « PasteSwitch » l'opération à l'origine des publicités HBO Max. Son infrastructure semble adapter l'étape suivante à l'appareil du visiteur et à l'appât utilisé.
Les charges utiles macOS observées comprenaient des voleurs d'informations MacSync et AMOS conçus pour voler les identifiants et les profils de navigateur, les données Telegram, les notes Apple, les mots de passe enregistrés et les phrases de récupération des portefeuilles de cryptomonnaie.
Windows Les utilisateurs pourraient se retrouver infectés par le logiciel malveillant Amatera, qui s'exécute en mémoire. Cette opération a également été liée à des pirates informatiques qui utilisent le presse-papiers pour contrôler les cryptomonnaies. Ces logiciels surveillent les adresses de portefeuilles copiées et les remplacent par une adresse contrôlée par un attaquant avant l'envoi d'une transaction.
Comment rester en sécurité
Suite à des signalements, les administrateurs de Reddit ont suspendu la diffusion des publicités et ouvert une enquête de sécurité. Il est toutefois important de rester vigilant. Selon certaines sources , ClickFix aurait été responsable de plus de la moitié des activités de chargement de logiciels malveillants en 2025.
L'une des raisons de son succès est que les campagnes continuent d'ajouter de nouvelles méthodes pour tromper les utilisateurs et différentes commandes pour éviter d'être détectées.
Les utilisateurs de macOS Tahoe 26.4 ou version ultérieure peuvent recevoir un avertissement lorsqu'ils collent du texte dans Terminal , mais cet avertissement n'apparaît pas pour tout le monde, il ne faut donc pas s'y fier uniquement.
Malwarebytes offre une protection supplémentaire à plusieurs étapes d'une attaque ClickFix. Browser Guard vous avertit lorsqu'un site web tente de copier des données dans votre presse-papiers, la protection web bloque les sites malveillants connus et la protection en temps réel détecte les logiciels malveillants diffusés par cette campagne.
Face à la prolifération incontrôlée de ClickFix et à l'invention constante de nouvelles méthodes, il est important d'être vigilant, prudent et protégé :
- Soyez prudent avec les publicités. Un compte vérifié ne garantit pas la sécurité d'une publicité. Visitez directement le site web officiel de l'entreprise au lieu de télécharger un logiciel via une publicité.
- Prenez votre temps. Ne vous précipitez pas pour suivre les instructions d'une page web ou d'une fenêtre, surtout si elles vous demandent d'exécuter des commandes sur votre appareil ou de copier-coller du code. Les attaquants peuvent utiliser des comptes à rebours, des compteurs d'utilisateurs ou d'autres techniques de pression pour vous inciter à agir rapidement.
- N’exécutez pas de commandes provenant de sources non fiables. Ne lancez jamais de code ou de commandes copiés depuis des sites web, des courriels, des publicités ou des messages, sauf si vous faites confiance à la source et comprenez la fonction de la commande. Vérifiez les instructions dans la documentation officielle ou contactez le service d’assistance de l’entreprise.
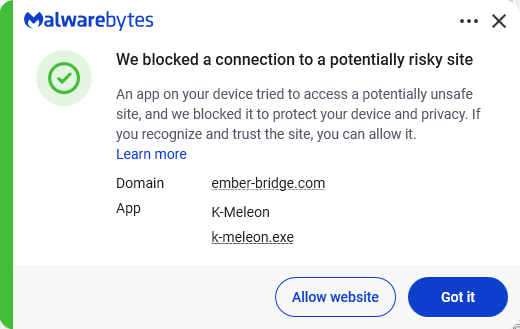
- Sécurisez vos appareils. Utilisez une version à jour, en temps réel solution anti-malware avec un composant de protection web. Malwarebytes bloque ember-bridge.com, qui fait partie de l'infrastructure PasteSwitch.
- Informez-vous sur les techniques d'attaque en constante évolution.Comprendre que les attaques peuvent provenir de vecteurs inattendus et évoluer permet de rester vigilant. Continuez à lire notre blog !
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais se propager au-delà d'un titre. Éliminez les menaces de vos appareils en téléchargeant Malwarebytes dès aujourd'hui.