Revolut a reconnu avoir divulgué des données clients sensibles à un tiers non autorisé. L'entreprise avait accepté des demandes d'informations frauduleuses envoyées depuis une adresse électronique appartenant au domaine d'une agence gouvernementale légitime, selon TechCrunch .
Revolut est une plateforme bancaire et financière basée à Londres qui compte plus de 80 millions de clients dans le monde, selon l'entreprise .
Revolut qualifie cet incident d'usurpation d'identité externe et non d'intrusion dans ses systèmes. L'entreprise précise également que les fonds de ses clients n'ont pas été affectés. Revolut n'a pas identifié l'organisme gouvernemental concerné ni divulgué son domaine de messagerie.
L'attaquant semble avoir abusé de la confiance accordée à un véritable domaine de messagerie gouvernemental pour envoyer de fausses demandes d'informations clients. Revolut a détecté l'activité, bloqué l'adresse d'envoi et a indiqué avoir informé les autorités compétentes : agence, forces de l'ordre, autorités de protection des données et organismes de réglementation financière.
« Dès sa détection, nous avons immédiatement bloqué l'adresse et alerté l'agence gouvernementale compétente, ainsi que les organismes d'application de la loi, de protection des données et de réglementation financière. »
Grâce à cette attaque d'ingénierie sociale , plutôt qu'en accédant aux systèmes de Revolut, les criminels ont obtenu les types d'informations suivants sur les clients :
- Identity et les informations de contact telles que la date de naissance, l'adresse postale, l'adresse électronique et le numéro de téléphone.
- Copies de pièces d'identité telles que passeports et permis de conduire.
- Selfies de vérification.
- Relevés de compte et historiques des transactions.
Revolut a seulement indiqué qu'un nombre « limité » ou « très limité » de clients étaient concernés et qu'elle les avait contactés directement.
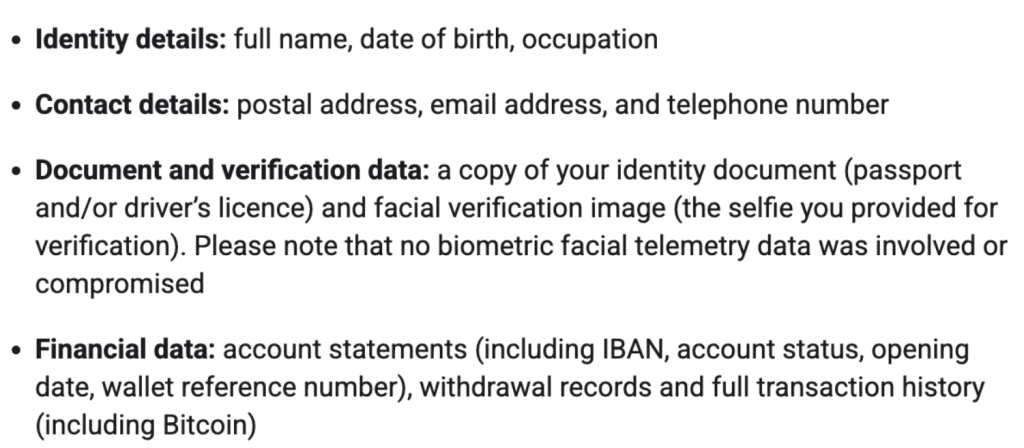
Ces clients ont reçu ou recevront un courriel précisant quelles données personnelles les concernant ont été divulguées :
Comment rester en sécurité
L'impact probable sur les consommateurs se traduira plutôt par des tentatives de fraude de second niveau que par des transferts non autorisés immédiats. Voici quelques conseils pour vous aider à protéger votre argent :
Considérez comme suspect tout contact inattendu lié à Revolut, en particulier les appels, courriels, messages WhatsApp ou SMS vous demandant de « sécuriser » un compte, d’annuler un virement ou de remplacer des documents. N’utilisez pas les liens ni les numéros de téléphone fournis dans le message. Revolut recommande de mettre fin à tout contact avec les personnes soupçonnées d’escroquerie et de contacter l’entreprise par les canaux officiels.
Vos pièces d'identité et autres informations personnelles peuvent être utilisées pour usurper votre identité . Surveillez vos comptes et vos rapports de solvabilité afin de détecter toute ouverture de compte ou demande de crédit suspecte, et envisagez de signaler une fraude ou d'utiliser un service de surveillance du crédit si celui-ci est disponible dans votre pays.
Si vous avez reçu un e-mail de notification, vérifiez vos soldes, cartes, bénéficiaires, virements récents, relevés de compte et appareils associés. Signalez immédiatement toute activité suspecte via la messagerie sécurisée intégrée à l'application Revolut.
Si vous avez été victime d'une fuite de données, consultez notre article de blog « Victime d'une fuite de données ? Voici ce que vous devez savoir » pour obtenir plus de recommandations.
Conseil de pro : Utilisez Malwarebytes Scam Guard pour analyser toute communication suspecte. Ce logiciel peut vous aider à déterminer si un message est une arnaque et vous conseiller sur la marche à suivre.
Soyons réalistes, une fenêtre de navigation privée a ses limites.
Fuites de données, commerce sur le dark web, fraude à la carte de crédit. Malwarebytes Identity Theft surveille tous ces risques, vous alerte rapidement et inclut une assurance contre l'usurpation d'identité.