Des clients de Domino's Pizza nous signalent avoir reçu des courriels indiquant que leur compte a été consulté par un tiers.
Domino's affirme que ses systèmes internes n'ont pas été compromis, mais que des comptes individuels ont été piratés à l'aide d'une combinaison mot de passe/adresse e-mail volée à un autre compte en ligne appartenant au client. Cette technique est connue sous le nom de « bourrage d'identifiants ».
Voici le courriel :
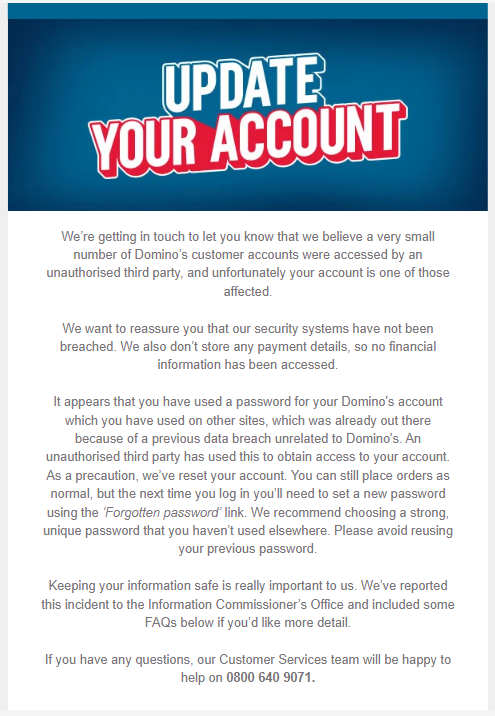
« Nous vous contactons pour vous informer que nous pensons qu'un très petit nombre de comptes clients Domino's ont été consultés par un tiers non autorisé, et malheureusement votre compte est l'un de ceux qui sont concernés. »
Nous tenons à vous rassurer : nos systèmes de sécurité n’ont subi aucune intrusion. Par ailleurs, nous ne conservons aucune information de paiement ; aucune donnée financière n’a donc été consultée.
Il semblerait que vous ayez utilisé un mot de passe pour votre compte Domino's que vous aviez déjà utilisé sur d'autres sites. Ce mot de passe avait fuité suite à une fuite de données antérieure, sans lien avec Domino's. Un tiers non autorisé l'a utilisé pour accéder à votre compte. Par mesure de précaution, nous avons réinitialisé votre compte. Vous pouvez toujours passer commande normalement, mais lors de votre prochaine connexion, vous devrez choisir un nouveau mot de passe en cliquant sur le lien « Mot de passe oublié » . Nous vous recommandons de choisir un mot de passe fort et unique, que vous n'avez pas utilisé ailleurs. Veuillez ne pas réutiliser votre ancien mot de passe.
La sécurité de vos informations est primordiale pour nous. Nous avons signalé cet incident au Bureau du commissaire à l'information et vous trouverez ci-dessous une FAQ pour plus de détails.
Si vous avez des questions, notre service clientèle se fera un plaisir de vous aider au 0800 640 9071 .
Le credential stuffing est une attaque où des criminels utilisent des identifiants et mots de passe volés sur un site web pour se connecter à de nombreux autres sites. Ils ne devinent pas les mots de passe : ils les possèdent déjà, souvent par millions, provenant d'anciennes fuites de données, de logiciels malveillants qui volent les identifiants enregistrés sur les ordinateurs des utilisateurs, ou de sites d'hameçonnage .
Ces listes s'achètent et se vendent sur des forums criminels. Les pirates utilisent ensuite des outils automatisés qui parcourent la liste et testent chaque paire adresse e-mail/mot de passe sur une page de connexion, comme une application de livraison de repas, une boutique en ligne ou un service de streaming.
L'attaque fonctionne car de nombreuses personnes réutilisent le même mot de passe sur différents sites. Si vous avez utilisé la même adresse e-mail et le même mot de passe pour un petit forum en ligne piraté il y a des années et pour votre compte de commande de pizzas, les criminels n'ont même pas besoin de pirater le site de la pizzeria. Ils se connectent simplement à votre compte. Pour l'entreprise, cela ressemble à une connexion normale avec le bon mot de passe. C'est pourquoi ces attaques apparaissent souvent comme des « accès non autorisés à des comptes » et non comme un « piratage de l'entreprise ».
Une fois infiltrés, les pirates peuvent commander des repas ou d'autres biens en utilisant votre carte bancaire enregistrée, dépenser vos points de fidélité ou le solde de vos cartes cadeaux, ou encore récupérer vos nom, adresse et numéro de téléphone. Ils peuvent ensuite utiliser ces informations pour des arnaques plus convaincantes, par exemple en envoyant un SMS ou un courriel semblant provenir de l'entreprise car elle connaît votre commande. Les comptes dont le fonctionnement est confirmé sont également revendus à d'autres criminels ; un seul mot de passe réutilisé peut donc causer des problèmes longtemps après la violation initiale.
Comment rester en sécurité
- Utilisez un mot de passe différent pour chaque compte. Ainsi, une faille de sécurité sur un site reste confinée à ce site.
- Utilisez un gestionnaire de mots de passe pour les mémoriser. Personne ne peut se souvenir de dizaines de mots de passe uniques, mais un gestionnaire de mots de passe peut tous les stocker pour vous.
- Lorsque cette option est disponible, activez l'authentification à deux facteurs (un code provenant d'une application ou d'un SMS, ou une clé d'accès) afin qu'un mot de passe volé ne suffise pas à lui seul pour se connecter à votre compte.
- Si vous avez réutilisé un mot de passe sur un compte susceptible d'avoir été affecté, changez-le sur ce compte et sur tous les autres sites où vous l'avez utilisé, en commençant par les comptes dont les informations de paiement sont enregistrées.
- Ne cliquez pas sur les liens contenus dans les courriels ou autres messages non sollicités. Connectez-vous directement sur le site web officiel ou via l'application.
Attention : les courriels non sollicités vous invitant à mettre à jour votre compte et prétendant provenir de Domino’s sont souvent des tentatives d’hameçonnage visant à voler vos informations personnelles ou financières. En cas de doute, Malwarebytes Scam Guard peut vous aider à déterminer s’il s’agit d’une arnaque et vous suggérer des mesures à prendre.
Que savent les cybercriminels à votre sujet ?
Utiliser Malwarebytes « Analyse gratuite de votre empreinte numérique pour vérifier si vos informations personnelles ont été exposées en ligne. »