

Un site web conçu pour ressembler à une page de sécurité de compte Google distribue ce qui pourrait être l'un des kits d'outils de surveillance basés sur navigateur les plus complets que nous ayons observés en circulation.
Déguisé en contrôle de sécurité de routine, il guide les victimes à travers un processus en quatre étapes qui accorde à l'attaquant l'accès aux notifications push, à la liste de contacts de l'appareil, à la localisation GPS en temps réel et au contenu du presse-papiers, le tout sans installer d'application traditionnelle.
Pour les victimes qui suivent toutes les instructions, le site propose également un Android package d'accompagnement introduisant un implant natif qui comprend un clavier personnalisé (permettant la capture des frappes), des capacités de lecture d'écran basées sur l'accessibilité et des autorisations cohérentes avec l'accès au journal des appels et l'enregistrement du microphone.
L'infrastructure utilise un seul domaine de commande et de contrôle, google-prism[.]com. Ce domaine est acheminé via le réseau de diffusion de contenu de Cloudflare, un service largement utilisé par les sites légitimes et malveillants.
Une page de sécurité sans barre d'adresse
L'attaque débute par ce qui semble être une véritable alerte de sécurité concernant votre compte Google. Elle ne repose ni sur une faille de sécurité ni sur un bug de votre navigateur. Elle repose sur votre conviction que vous répondez à Google.
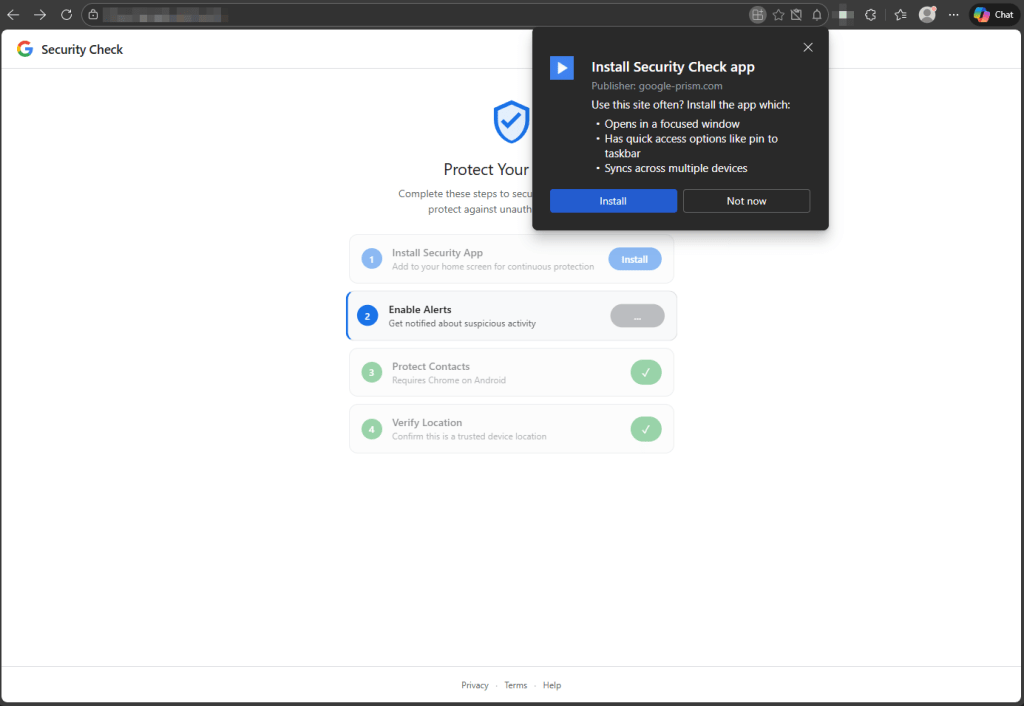
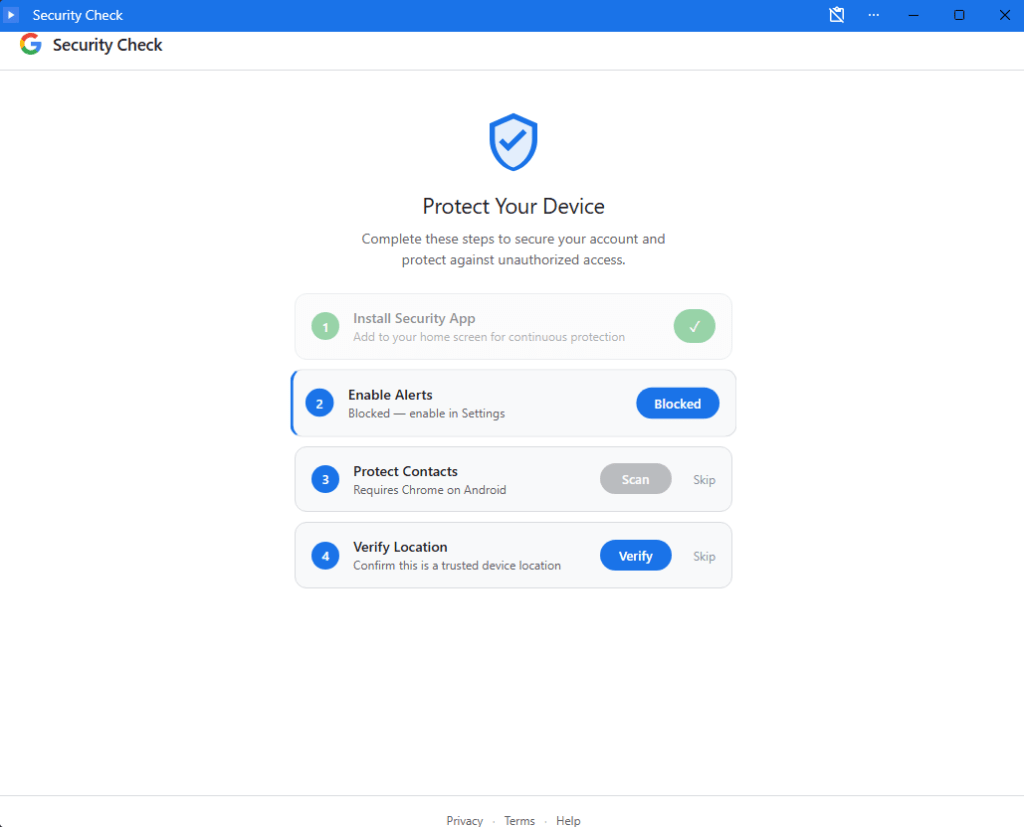
Lorsqu'elle est installée en tant que PWA (une application web progressive, c'est-à-dire un site web qui s'épingle à l'écran d'accueil et s'exécute dans sa propre fenêtre), la barre d'adresse du navigateur disparaît. L'utilisateur voit alors une interface identique à celle d'une application Google native.
Lors des tests, nous avons été guidés à travers quatre étapes, chacune présentée comme une action de protection.
- L'utilisateur est invité à « installer » l'outil de sécurité en tant qu'application web progressive (PWA).
- Le site demande l'autorisation de recevoir des notifications, présentées comme l'activation d'« alertes de sécurité ». Les notifications push web offrent à l'attaquant un canal de communication persistant qui peut fonctionner même lorsque l'application web progressive (PWA) n'est pas ouverte.
- Le site utilise l'API Contact Picker, une fonctionnalité légitime du navigateur conçue pour partager des contacts avec des applications web. La victime est invitée à sélectionner les contacts à partager. Après la sélection, l'interface affiche un texte de confirmation tel que « … » X L'option « contacts protégés » est présentée comme une mesure de sécurité. Or, l'analyse du réseau révèle que les contacts sélectionnés sont envoyés directement au domaine contrôlé par l'attaquant.
- Le site demande la géolocalisation GPS sous prétexte de « vérifier votre identité depuis un lieu de confiance ». La latitude, la longitude, l'altitude, le cap et la vitesse sont tous exfiltrés.
Que se passe-t-il après avoir fermé l'onglet ?
Lorsque la victime installe l'application web progressive (PWA) et accorde les autorisations, deux portions de code distinctes s'exécutent. Comprendre le rôle de chacune permet de comprendre pourquoi fermer l'onglet ne suffit pas.
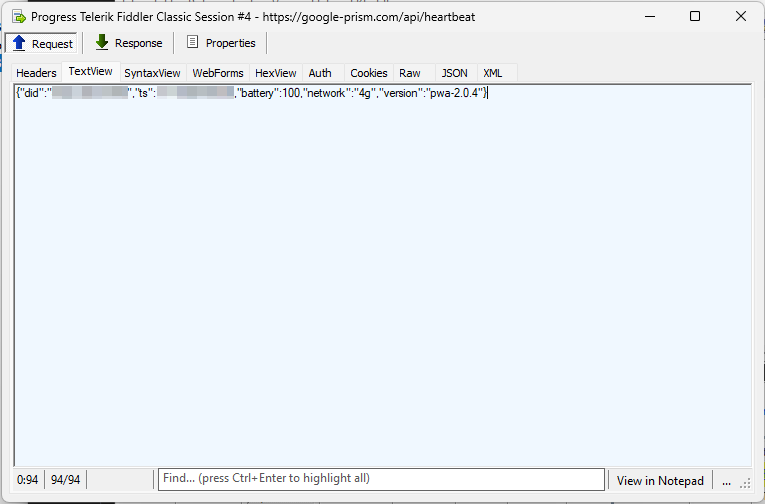
Le script de la page s'exécute tant que l'application est ouverte. Il tente de lire le presse-papiers lors des changements de focus et de visibilité, à la recherche de mots de passe à usage unique et d'adresses de portefeuilles de cryptomonnaies. Il essaie d'intercepter les codes de vérification par SMS via l'API WebOTP sur les navigateurs compatibles, établit une empreinte numérique détaillée de l'appareil et interroge l'interface `/api/heartbeat` toutes les 30 secondes, en attendant les commandes de l'opérateur.
Le service worker est la partie qui continue de fonctionner même si vous fermez l'onglet.
Il s'exécute en arrière-plan, gérant les notifications push, exécutant les tâches intégrées à ces notifications et mettant en file d'attente les données volées localement lorsque l'appareil est hors ligne, puis vidant cette file d'attente dès que la connexion est rétablie. Il inclut des gestionnaires pour les événements de synchronisation en arrière-plan et périodiques, lui permettant de se réveiller et d'exécuter des tâches lorsque ces fonctionnalités sont prises en charge et enregistrées.
Fermez l'onglet du navigateur et le script de la page s'arrête. La surveillance du presse-papiers et l'interception des SMS cessent immédiatement.
Mais le service worker reste enregistré. Si la victime a accordé les autorisations de notification, l'attaquant peut toujours le réveiller discrètement, lancer une nouvelle tâche ou déclencher un transfert de données sans rouvrir l'application.
Et si la victime l'ouvre à nouveau, la collecte reprend instantanément.
Votre navigateur, leur proxy
La fonctionnalité la plus inquiétante est sans doute le relais WebSocket. Une fois la connexion établie, l'attaquant peut acheminer des requêtes web arbitraires via le navigateur de la victime, comme s'il naviguait depuis son propre réseau.
Le logiciel malveillant agit comme un proxy HTTP, exécutant des requêtes fetch avec la méthode, les en-têtes, les informations d'identification et le corps spécifiés par l'attaquant, puis renvoie la réponse complète, en-têtes compris.
Cela signifie:
- Si la victime se trouve sur un réseau d'entreprise, les ressources internes pourraient devenir accessibles.
- Les contrôles d'accès basés sur le protocole IP peuvent être contournés.
- Le trafic de l'attaquant semble provenir de l' adresse IP résidentielle de la victime.
La boîte à outils comprend également un scanner de ports qui parcourt les plages de réseau internes (par défaut, toutes les 254 adresses du sous-réseau local sur les ports 80, 443 et 8080) en utilisant une technique basée sur le temps pour identifier les hôtes actifs, le tout depuis le bac à sable du navigateur.
De plus, l'attaquant peut exécuter du code JavaScript arbitraire sur l'appareil de la victime via une commande d'évaluation à distance envoyée via WebSocket.
Les données volées ne disparaissent jamais.
La boîte à outils est conçue pour tolérer une connexion faible. Lorsque l'appareil est hors ligne, les données capturées (captures du presse-papiers, mises à jour de localisation, OTP interceptés) sont mises en file d'attente dans l'API Cache du navigateur et stockées sous forme d'entrées individuelles sous des clés telles que : /exfil/{timestamp}-{random}.
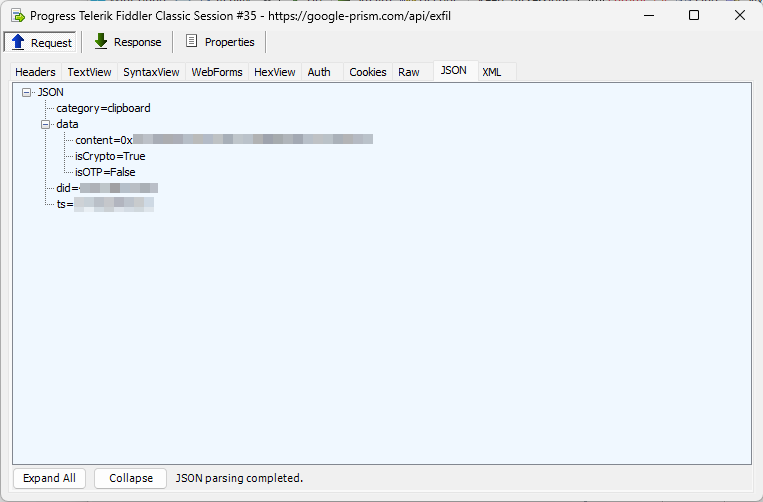
Dès que la connexion est rétablie, un événement de synchronisation en arrière-plan renvoie chaque élément mis en file d'attente au serveur. Chaque entrée n'est supprimée qu'après confirmation de sa réception par le serveur.
Sur les navigateurs basés sur Chromium, le service worker inclut un gestionnaire pour la synchronisation périodique en arrière-plan (P2-checkin), permettant ainsi des réveils programmés lorsque cette fonctionnalité est prise en charge et activée. Combiné aux pulsations déclenchées par des notifications push, cela signifie qu'un attaquant peut maintenir le contact avec un appareil compromis tant que l'application web progressive (PWA) reste installée, ce qui peut durer des semaines, voire des mois.
Quand le navigateur ne suffit pas : l'implant natif
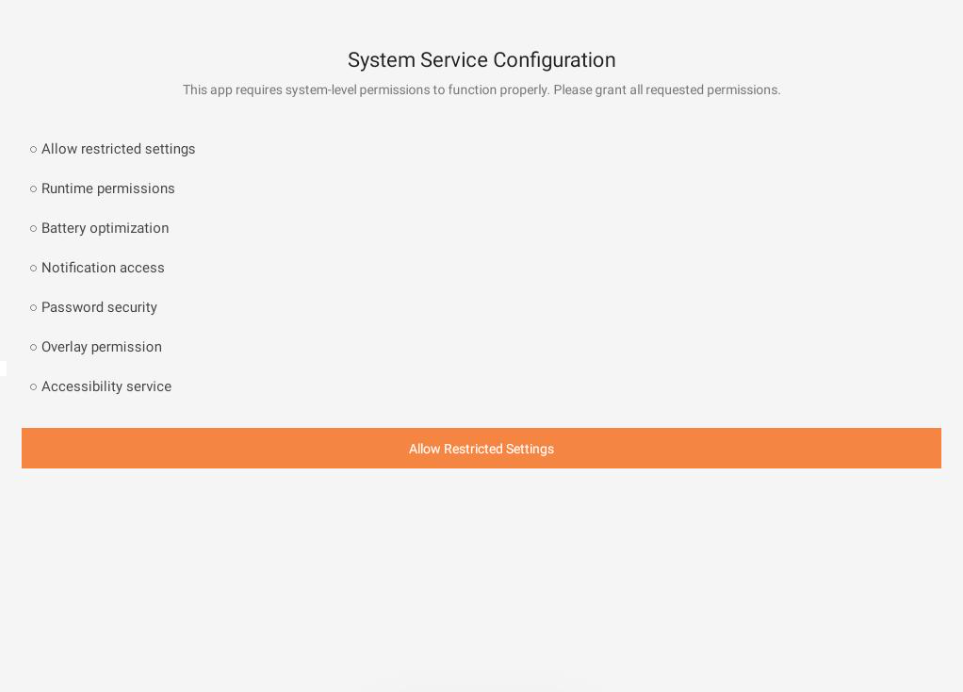
Pour les victimes qui suivent toutes les instructions, la couche web délivre une seconde charge utile : un Android Un fichier APK déguisé en « mise à jour de sécurité critique ».
La page de téléchargement indique qu'il s'agit de la « Version 2.1.0 · 2,3 Mo · Vérifiée par Google ».
Le fichier en question est un package de 122 Ko nommé com.device.sync, étiqueté « Service système » dans le tiroir d'applications.
Le fichier APK demande 33 Android autorisations, y compris les privilèges à haut risque tels que l'accès aux SMS, l'accès au journal des appels, l'accès au microphone, l'accès aux contacts et le contrôle des services d'accessibilité.
Il comprend :
- Un clavier personnalisé capable de capturer les frappes au clavier
- Un écouteur de notifications capable de lire les notifications entrantes, y compris les codes d'authentification à deux facteurs.
- Un service d'accessibilité capable d'observer le contenu de l'écran et d'effectuer des actions dans d'autres applications.
- Un service de remplissage automatique conçu pour intercepter les demandes de remplissage d'identifiants
L'écran « Activer le remplissage automatique » de la couche web est conçu pour guider la victime tout au long du processus d'activation de ce service de remplissage automatique malveillant. Android paramètres.
Pour une meilleure persistance, l'APK s'enregistre comme administrateur du périphérique (ce qui peut compliquer sa désinstallation), configure un récepteur de démarrage pour s'exécuter au lancement du système et programme des alarmes pour redémarrer les composants en cas d'arrêt. L'application intègre des composants compatibles avec les interfaces utilisateur superposées, suggérant une utilisation potentielle pour des attaques de phishing ou l'interception d'identifiants. Un composant FileProvider est présent, conformément à la distribution progressive des mises à jour. La possibilité d'installer les mises à jour en mode silencieux dépend du niveau de privilèges et de la configuration des politiques du périphérique.
Que faire si vous avez peut-être été affecté
Cette campagne montre comment les attaquants peuvent détourner des fonctionnalités légitimes des navigateurs grâce à l'ingénierie sociale plutôt que d'exploiter une vulnérabilité des systèmes de Google.
Au lieu d'utiliser une simple page web pour diffuser un fichier exécutable classique, les opérateurs transforment le navigateur lui-même en plateforme de surveillance. La couche PWA à elle seule — sans aucune installation native — peut collecter les contacts, intercepter les mots de passe à usage unique, suivre la localisation GPS, analyser les réseaux internes et faire transiter le trafic par l'appareil de la victime. Android APK étend ces capacités à la capture des frappes au clavier, à la surveillance de l'écran basée sur l'accessibilité et à une surveillance plus large au niveau de l'appareil grâce à des autorisations à privilèges élevés.
Ce qui rend cette pratique dangereuse, c'est que chaque demande d'autorisation est présentée comme une mesure de sécurité. Les victimes réagissent à ce qui semble être une alerte de sécurité légitime. L'ingénierie sociale est au cœur du fonctionnement de cette activité.
Google n'effectue pas de contrôles de sécurité via des fenêtres contextuelles non sollicitées. Si vous recevez une « alerte de sécurité » inattendue vous demandant d'installer un logiciel, d'activer les notifications ou de partager des contacts, fermez la page. Les outils de sécurité légitimes de votre compte sont accessibles directement via votre compte Google à l'adresse suivante : myaccount .google.com.
Suivez les étapes ci-dessous pour vérifier les autorisations et supprimer le site malveillant.
Sur Android
- Vérifiez vos applications installées et votre écran d'accueil pour rechercher une application web progressive (PWA) intitulée « Contrôle de sécurité ». Android Allez dans Paramètres > Applications et recherchez-la. Désinstallez-la immédiatement.
- Recherchez une application nommée « Service système » dont le nom de package est com.device.sync . Si l’accès administrateur de l’appareil est activé, révoquez-le d’abord dans Paramètres > Sécurité > Applications d’administration de l’appareil avant de désinstaller l’application.
- Modifiez les mots de passe de tous les comptes pour lesquels vous avez utilisé l'authentification à deux facteurs par SMS ou copié les mots de passe dans le presse-papiers pendant que le logiciel malveillant était présent.
- Révoquez les autorisations de notification pour toutes les applications web que vous ne reconnaissez pas. Chrome sur Android : Paramètres > Paramètres du site > Notifications .
- Vérifiez vos paramètres de remplissage automatique. Si un service de remplissage automatique inconnu était activé, supprimez-le dans Paramètres > Mots de passe et remplissage automatique > Service de remplissage automatique .
- Si le fichier APK natif a été installé, envisagez une réinitialisation d'usine. Le logiciel malveillant s'enregistre en tant qu'administrateur du périphérique et met en œuvre plusieurs mécanismes de persistance. Si la suppression échoue ou si les privilèges d'administrateur ne peuvent être révoqués, une réinitialisation d'usine peut s'avérer nécessaire.
- Effectuez une analyse avec un logiciel de sécurité mobile réputé afin de détecter tout composant restant.
Sur Windows ( Chrome , Edge , et d'autres navigateurs Chromium)
- Désinstallez la PWA. Chrome Cliquez sur le menu à trois points et accédez à Applications installées (ou visitez chrome://apps ). Faites un clic droit sur l'application « Vérification de sécurité » et sélectionnez Supprimer . Edge , rendez-vous sur edge://apps et faites de même.
- Désenregistrez le service worker. Accédez à chrome://serviceworker-internals (ou edge://serviceworker-internals ) et recherchez toute entrée associée au domaine malveillant. Cliquez sur « Désenregistrer » pour la supprimer. Si l’application web progressive (PWA) reste installée ou si les autorisations de notification push sont toujours accordées, le service worker risque de continuer à recevoir des événements déclenchés par les notifications push en arrière-plan.
- Révoquez les autorisations de notification. Accédez à chrome://settings/content/notifications (ou edge://settings/content/notifications ) et supprimez de la liste des sites autorisés tout site que vous ne reconnaissez pas.
- Effacer les données du site pour identifier l'origine malveillante. Chrome Paramètres > Privacy et sécurité > Paramètres du site > Afficher les autorisations et les données stockées sur plusieurs sites . Recherchez le domaine et cliquez sur Supprimer les données. Cette action supprime les fichiers en cache, la file d'attente d'exfiltration hors ligne et toute configuration enregistrée.
- Vérifiez la présence d'extensions de navigateur suspectes. Bien que ce kit d'attaque n'utilise pas d'extension, les victimes ayant suivi les instructions de l'attaquant ont pu installer des composants supplémentaires. Consultez les dossiers chrome://extensions ou edge://extensions et supprimez tout élément inconnu.
- Réinitialisez la synchronisation de votre navigateur si les données du presse-papiers ou vos mots de passe ont été compromis. Si vous synchronisez vos mots de passe sur plusieurs appareils, commencez par modifier le mot de passe de votre compte Google ou Microsoft, puis vérifiez les mots de passe enregistrés afin d'en supprimer ceux que vous n'avez pas créés.
- Effectuez une analyse complète du système. Bien que cette menace soit principalement présente dans le navigateur, Windows , la capacité d'évaluation à distance signifie que des charges utiles supplémentaires auraient pu être livrées pendant la période de compromission.
Sur Firefox (ordinateur de bureau et Android )
Firefox ne prend pas en charge l'installation de PWA, l'API Contact Picker, WebOTP ni la synchronisation en arrière-plan ; par conséquent, une grande partie de cet ensemble d'outils ne fonctionnera pas. Cependant, Firefox prend en charge les service workers et les notifications push, ce qui signifie que le canal C2 basé sur les notifications pourrait toujours fonctionner si la victime accordait les autorisations nécessaires. La surveillance du presse-papiers dépendrait du contexte d'exécution de la page et des interactions de l'utilisateur, et n'est pas garantie en arrière-plan sur Firefox.
- Révoquez les autorisations de notification. Accédez à Paramètres > Privacy et sécurité > Autorisations > Notifications > Paramètres et supprimez les entrées inconnues.
- Supprimez le service worker. Accédez à about:serviceworkers et cliquez sur Désinscrire à côté de toute entrée que vous ne reconnaissez pas.
- Effacer les données du site. Accédez à Paramètres > Privacy et sécurité > Cookies et données de site > Gérer les données , recherchez le domaine et supprimez-le. Cette action efface le contenu mis en cache et toutes les données d'exfiltration en attente.
- Sur Firefox pour Android Vérifiez également que about:config n'est pas accessible et examinez les raccourcis sur l'écran d'accueil qui ont pu être ajoutés manuellement. Firefox sur Android permet d'« Ajouter à l'écran d'accueil » même sans prise en charge complète des PWA.
Sur Safari (macOS et iOS )
Safari sur iOS Safari 16.4 et versions ultérieures prennent en charge l'installation d'applications web progressives (« Ajouter à l'écran d'accueil ») et les notifications push, permettant ainsi le fonctionnement du flux d'hameçonnage principal et du canal C2 basé sur les notifications. Cependant, Safari ne prend pas en charge l'API Contact Picker, WebOTP ni la synchronisation en arrière-plan, ce qui limite les capacités de surveillance passive de la boîte à outils.
- Supprimez l'application web progressive (PWA) de votre écran d'accueil. Appuyez longuement sur l'icône de vérification de sécurité et appuyez sur « Supprimer l'app » (ou « Supprimer le signet » sur les anciens appareils). iOS versions).
- Révoquer les autorisations de notification. iOS : Réglages > Safari > Notifications (ou Réglages > Notifications , puis recherchez l'application web progressive par son nom). Sur macOS : Réglages système > Notifications > Safari .
- Effacer les données du site web. Sur iOS Réglages > Safari > Advanced > Données de sites web , recherchez le domaine et supprimez-le. Sur macOS : Safari > Réglages > Privacy > Gérer les données de sites web .
- Sur macOS, vérifiez également Safari > Réglages > Extensions pour tout élément inconnu, et examinez les éléments d'ouverture sous Réglages système > Général > Éléments d'ouverture et extensions .
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
1fe2be4582c4cbce8013c3506bc8b46f850c23937a564d17e5e170d6f60d8c08 (sync.apk)
Domaines
google-prism[.]com
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .









