Un faux site web d'assistance Microsoft trompe les internautes en leur faisant télécharger ce qui semble être un fichier normal. Windows Au lieu de cela, il installe un logiciel malveillant conçu pour voler les mots de passe, les informations de paiement et l'accès aux comptes. Comme le fichier semble légitime et passe inaperçu, il peut échapper à la vigilance des utilisateurs et des outils de sécurité.
Un argument très convaincant Windows mise à jour
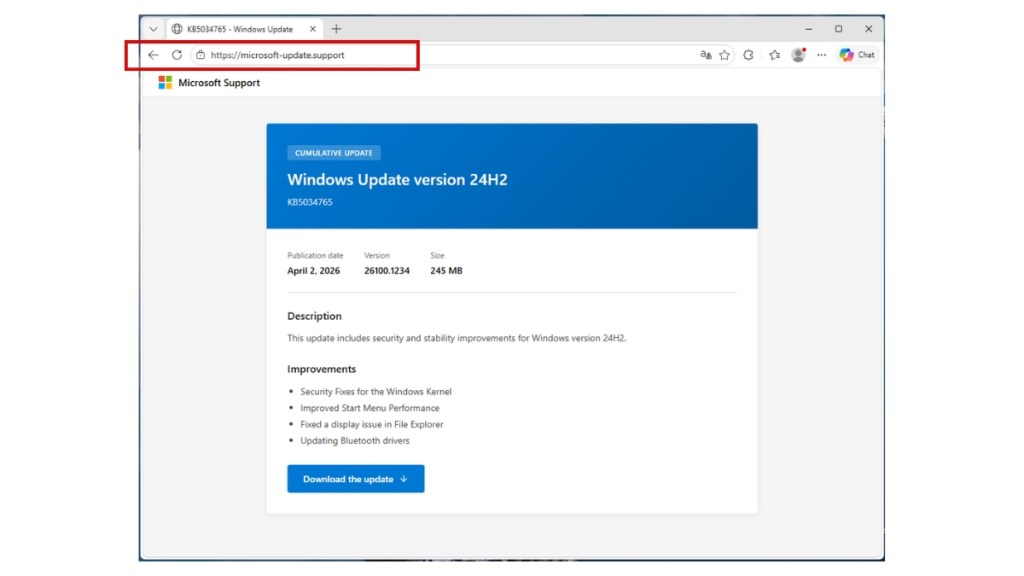
Nous avons repéré la campagne sur microsoft-update[.]support, un domaine typosquatté déguisé en page d'assistance officielle de Microsoft. Le site est entièrement rédigé en français (mais ces campagnes ont tendance à se propager rapidement) et présente une fausse mise à jour cumulative pour Windows La version 24H2, accompagnée d'un numéro d'article de la base de connaissances (KB) valide, est disponible. Un grand bouton de téléchargement bleu invite les utilisateurs à installer la mise à jour.
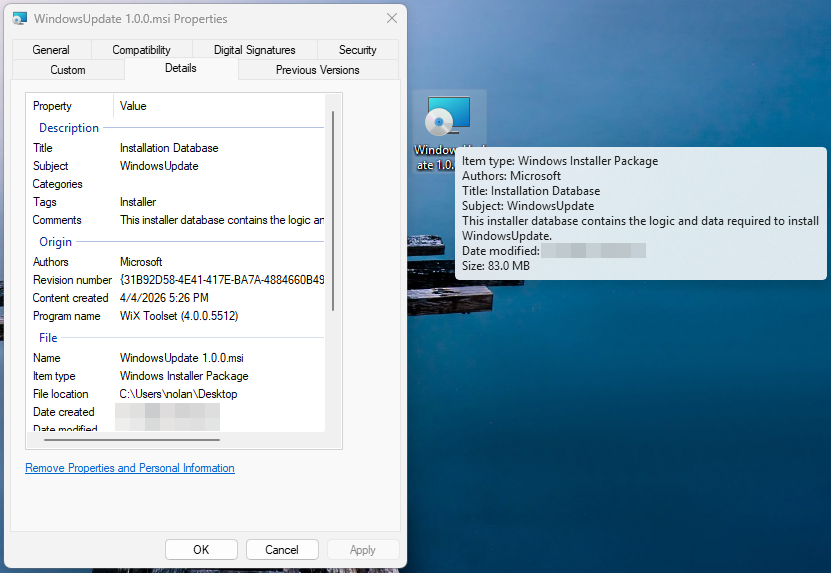
Ce qui est téléchargé est WindowsUpdate 1.0.0.msi, 83 Mo Windows Package d'installation. À première vue, tout semble légitime. Ses propriétés sont soigneusement falsifiées : le champ Auteur indique « Microsoft », le titre « Base de données d'installation » et le champ Commentaires prétend qu'il contient « la logique et les données nécessaires à l'installation de Windows Update ».
Le package a été construit avec WiX Toolset 4.0.0.5512, un framework d'installation open-source légitime, et a été créé le 4 avril 2026.
Pourquoi cette campagne cible-t-elle la France ?
Le choix de cibler les utilisateurs francophones n'est pas fortuit. La France a subi une vague historique de violations de données ces deux dernières années, laissant une quantité impressionnante d'informations personnelles circuler sur les marchés illégaux. Ces violations fournissent les données brutes, et des campagnes comme celle-ci les transforment en arnaques très crédibles.
En octobre 2024, Free, le deuxième fournisseur d'accès à Internet en France, a confirmé qu'un pirate informatique avait accédé aux données personnelles d'environ 19 millions d'abonnés, notamment leurs coordonnées bancaires. Quelques semaines auparavant, la Société Française de Radiotéléphone (SFR) avait révélé avoir elle aussi subi une fuite de données, exposant les noms, adresses, numéros de téléphone et coordonnées bancaires de ses clients.
Début 2024, France Travail, le service public national de l'emploi, a subi une intrusion qui a compromis les données de 43 millions de personnes , concernant des demandeurs d'emploi actuels et anciens sur une période de vingt ans. Des chercheurs ont également découvert un serveur Elasticsearch non protégé regroupant 90 millions d'enregistrements provenant d'au moins 17 intrusions distinctes en France dans une seule base de données.
Ce flot de données divulguées a fait de la France une cible privilégiée pour le vol d'identifiants. L'étude KELA de 2025 sur le vol d'informations a classé la France parmi les pays les plus touchés, aux côtés du Brésil, de l'Inde, des États-Unis, de l'Espagne, du Royaume-Uni et de l'Indonésie.
Lorsque les attaquants possèdent déjà le nom, l'adresse et le FAI d'une victime grâce à une fuite antérieure, un message en français Windows Une page de « mise à jour » devient un appât bien plus convaincant qu'une page générique en anglais.
Électron à l'extérieur, Python à l'intérieur
Lors de son exécution, le fichier MSI installe une application Electron (essentiellement un navigateur Chromium allégé, intégrant du JavaScript personnalisé) sur C:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\.
Le binaire principal, WindowsUpdate.exeIl s'agit d'une copie renommée du shell Electron standard ; les métadonnées de VirusTotal l'identifient comme electron.exe. Aucun des 69 moteurs antivirus ne l'a détecté, car le fichier exécutable lui-même est sain. Cela suggère que la logique malveillante réside dans le JavaScript intégré à l'application Electron (généralement placé dans un package). app.asar).
À côté de la couche électronique se trouve AppLauncher.vbs, un visuel Basic Script servant de lanceur initial. Le système est intégré à ce dernier. cscript.exe L'interpréteur exécute le VBS, qui lance ensuite l'application Electron — une technique classique d'exploitation directe qui évite de lancer directement la charge utile et qui permet à la chaîne d'exécution de paraître routinière dans les journaux de processus.
Mais l'interface Electron n'est que la couche externe. Une fois lancée, WindowsUpdate.exe engendre _winhost.exe, un interpréteur Python 3.10 renommé et déguisé pour ressembler à un interpréteur légitime Windows processus. Ce processus décompresse un environnement d'exécution Python complet enC:\Users<USER>\AppData\Local\Temp\WinGet\tools, y compris python.exe et les bibliothèques de soutien.
Il installe ensuite un ensemble de packages Python couramment utilisés dans les outils de vol de données :
- pycryptodome, utilisé pour chiffrer les données volées
- psutil, utilisé pour inspecter les processus en cours d'exécution et détecter les environnements sandbox
- pywin32, qui permet un accès approfondi à Windows API
- PythonForWindows, utilisé pour interagir avec les éléments internes du système tels que les processus et les privilèges.
L'analyse du code JavaScript de l'application Electron le confirme. Deux fichiers fortement obscurcis, traités à l'aide de techniques telles que l'aplatissement du flux de contrôle et les prédicats opaques, contiennent les fonctionnalités principales.
Le fichier le plus volumineux (environ 7 Mo) contient le principal programme malveillant, avec des références aux routines de déchiffrement pbkdf2, sha256 et AES, ainsi qu'une vérification de l'expiration de la campagne. Le fichier le plus petit (environ 1 Mo) cible Discord : comme Discord fonctionne avec Electron, le script modifie son code pour intercepter les jetons de connexion, les informations de paiement et les modifications de l'authentification à deux facteurs lors de l'ouverture de l'application.
Les deux fichiers n'ont suscité aucune détection de la part des principaux moteurs antivirus, résultat de logiciels malveillants dissimulés dans des logiciels légitimes et un code fortement obscurci.
Deux façons dont il survit à un redémarrage
Le logiciel malveillant met en place deux mécanismes de persistance indépendants.
D'abord, reg.exe écrit une valeur appelée SecurityHealth sous la clé de registre CurrentVersion\Run de l'utilisateur, pointant vers WindowsUpdate.exe. Le nom de la valeur usurpe l'identité Windows Security Health est le service responsable des notifications de Defender. La plupart des utilisateurs, et même le personnel informatique, passeraient outre sans s'en méfier.
Deuxième, cscript.exe dépose un fichier raccourci nommé Spotify.lnk dans le dossier de démarrage de l'utilisateur. Quiconque le remarquerait supposerait probablement que Spotify s'est configuré pour se lancer automatiquement à l'ouverture de session.
Deux mécanismes de persistance, deux déguisements différents, chacun conçu pour ressembler à ce que l'utilisateur s'attend à voir.
Prise d'empreintes digitales de la victime, appel téléphonique à son domicile, téléchargement des données.
Quelques secondes après le lancement, WindowsUpdate.exe tend la main à www.myexternalip.com et ip-api.com Découvrir l'adresse IP publique et la géolocalisation de la victime. Ce type de reconnaissance est une caractéristique quasi universelle des voleurs d'informations ; il leur permet de localiser la victime et peut déterminer quelles données sont collectées.
Le logiciel malveillant contacte ensuite son infrastructure de commande et de contrôle (C2). Il atteint datawebsync-lvmv.onrender[.]com, un point de terminaison C2 hébergé sur Render, et sync-service.system-telemetry.workers[.]dev, un relais fonctionnant sur Cloudflare Workers. Ce second domaine est particulièrement astucieux : « system-telemetry » est exactement le type de sous-domaine qu’un analyste réseau pourrait négliger en le considérant comme du trafic de surveillance légitime lors d’une analyse rapide des journaux.
Pour l'exfiltration, le logiciel malveillant se tourne vers store8.gofile[.]ioGofile est un service de partage de fichiers permettant les téléchargements anonymes. Il est devenu très populaire auprès des voleurs de données car il est gratuit, éphémère et ne laisse aucune trace pour l'utilisateur.
Des centaines de processus ont été interrompus avant le petit-déjeuner.
Les données télémétriques du bac à sable ont capturé plus de deux cents invocations distinctes de taskkill.exeChacune de ces opérations était lancée individuellement. Bien que les processus cibles précis n'aient pas été enregistrés dans les données télémétriques condensées, leur volume et leur schéma sont caractéristiques des voleurs d'informations qui neutralisent systématiquement les outils de sécurité, les processus du navigateur (pour accéder aux bases de données d'identifiants) et les logiciels malveillants concurrents avant de commencer leur collecte de données. Éliminez tout ce qui pourrait interférer, puis passez à l'action.
Pourquoi les systèmes de défense automatisés ont-ils laissé passer cela ?
Au moment de l'analyse, VirusTotal n'a détecté aucune trace du fichier exécutable principal sur 69 moteurs d'analyse et sur 62 moteurs pour le lanceur VBS. Aucune règle YARA n'a été trouvée et l'analyse comportementale a classé l'activité comme présentant un faible risque.
Il ne s'agit pas d'une défaillance d'un outil en particulier. C'est le résultat attendu de l'architecture du logiciel malveillant.
L'interpréteur de commandes Electron est un binaire légitime utilisé par des millions d'applications. La logique malveillante est dissimulée dans du JavaScript obfusqué, que les antivirus classiques n'analysent pas en profondeur. La charge utile Python s'exécute sous un nom de processus trompeur et récupère des composants à l'exécution à partir de sources qui semblent normales.
Pris individuellement, chaque élément semble inoffensif. Ce n'est qu'en suivant la chaîne complète — du lanceur VBS à l'application Electron, puis au processus Python renommé, jusqu'à la collecte et l'exfiltration des données — que l'activité devient clairement malveillante.
Depuis notre analyse, nous avons ajouté des mécanismes de détection afin de protéger les utilisateurs contre cette menace.
Que signifie cela et que faire ensuite ?
L'association d'un leurre de phishing localisé, d'un installateur MSI légitime, d'une interface Electron et d'une charge utile Python exécutée à l'exécution illustre l'évolution des voleurs de données. Chaque couche remplit une fonction précise : le MSI offre une expérience d'installation familière, l'interface Electron contribue à donner une apparence de sécurité au fichier, et l'environnement d'exécution Python permet un accès flexible au système d'exploitation. L'ensemble de la chaîne est construit à partir de composants légitimes disponibles dans le commerce.
Le ciblage des utilisateurs français suit un schéma bien précis. Lorsque des dizaines de millions de données personnelles circulent déjà, le coût de création d'un leurre local convaincant diminue considérablement. Un attaquant qui connaît déjà le fournisseur d'accès Internet de sa victime peut adapter une page d'hameçonnage à ce qu'elle s'attend à voir, que ce soit de son FAI ou, dans ce cas précis, de Microsoft.
Le principal enseignement à retenir est qu'un résultat VirusTotal négatif ne signifie pas qu'un fichier est sûr. Cela indique souvent que la logique malveillante est dissimulée, par exemple dans des scripts obfusqués ou exécutée lors du lancement du programme, ce qui rend difficile sa détection par les méthodes traditionnelles.
Si vous pensez avoir installé cette mise à jour, voici la marche à suivre :
- Vérifiez votre clé de registre. Pour ce faire, appuyez sur Windows + R, taper
regedit, puis appuyez sur Entrée. Allez àHKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\RunRecherchez une entrée nomméeSecurityHealthpointant du doigtWindowsUpdate.exedans votre dossier AppData, puis supprimez-le. - Cherchez un
Spotify.lnkSupprimez le fichier que vous n'avez pas créé dans votre dossier Démarrage. Supprimez le dossier.C:\Users<USER>\AppData\Local\Programs\WindowsUpdate\ - Supprimez les fichiers temporaires dans
C:\Users<USER>\AppData\Local\Temp\WinGet\tools\ - Changez tous les mots de passe enregistrés dans votre navigateur ; il est possible que vos identifiants, cookies et jetons de session aient été compromis.
- Activez l'authentification à deux facteurs, en priorisant les comptes de messagerie et financiers.
- Effectuez une analyse complète du système avec un outil antimalware à jour (idéalement un outil doté d'une détection comportementale).
Comment mettre à jour Windows sans risque
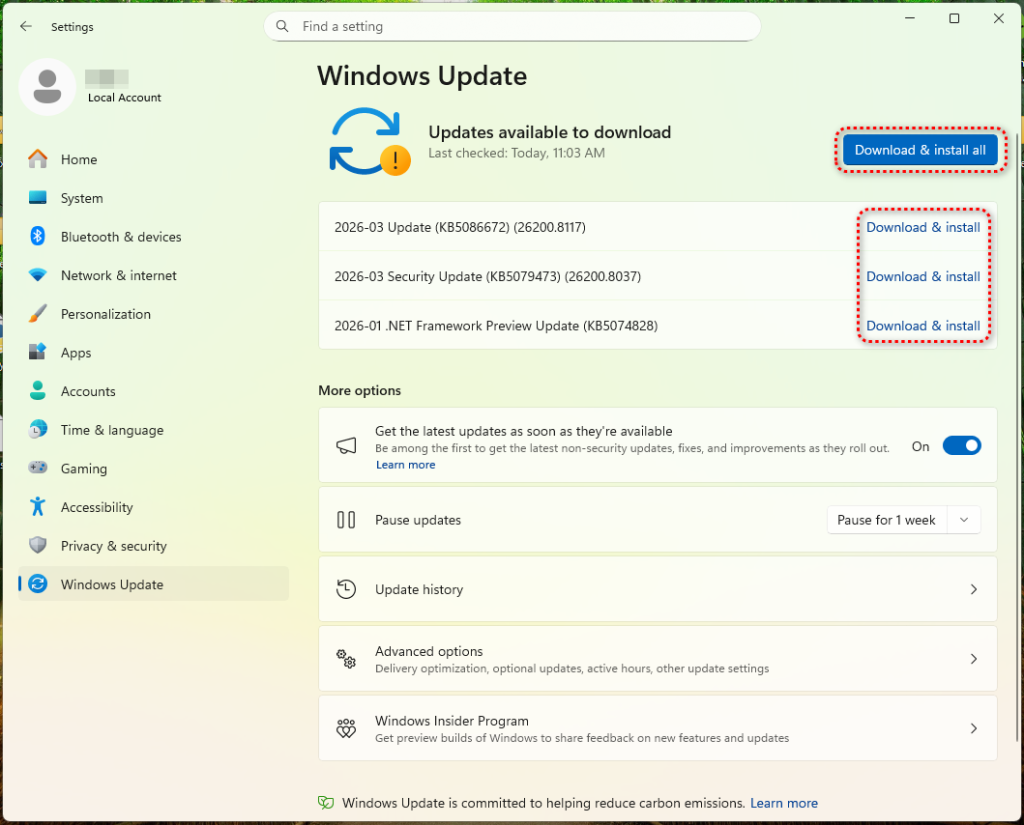
La méthode la plus sûre pour mettre à jour Windows La mise à jour se fait via la fonction intégrée. Ouvrez le menu Démarrer , accédez à Paramètres > Windows Update , puis cliquez sur « Rechercher des mises à jour ». C’est toujours la première chose à faire.
Microsoft propose des packages de mise à jour autonomes via le catalogue Microsoft Update (catalog.update.microsoft.com), mais c'est la seule source légitime pour les téléchargements manuels. Tout autre site web proposant un Windows Toute mise à jour effectuée sous forme de fichier doit être considérée comme suspecte.
Méfiez-vous des pages qui imitent le support Microsoft ou Windows Mise à jour. Ces URL peuvent paraître convaincantes, mais c'est l'URL qui compte. Les pages Microsoft légitimes ne sont accessibles que depuis des domaines se terminant par . microsoft.comUn domaine comme microsoft-update[.]support Cela peut paraître plausible, mais ce n'est pas lié à Microsoft.
Si vous recevez un courriel, un SMS ou une notification vous incitant à installer une mise à jour urgente, ne cliquez pas sur le lien. Ouvrez plutôt Paramètres > Windows Update et vérifiez directement.
Enfin, pensez à activer les mises à jour automatiques. Cela vous évitera de les télécharger manuellement et réduira le risque d'installer une fausse mise à jour.
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
13c97012b0df84e6491c1d8c4c5dc85f35ab110d067c05ea503a75488d63be60(WindowsUpdate.exe)c94de13f548ce39911a1c55a5e0f43cddd681deb5a5a9c4de8a0dfe5b082f650(AppLauncher.vbs)
Domaines
microsoft-update[.]support(leurre d'hameçonnage)datawebsync-lvmv[.]onrender[.]com(C2)sync-service[.]system-telemetry[.]workers[.]dev(Relais C2)store8[.]gofile[.]io(exfiltration)www[.]myexternalip[.]com(Reconnaissance IP)ip-api[.]com(géolocalisation)
Artefacts du système de fichiers
C:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\WindowsUpdate.exeC:\Users\<USER>\AppData\Local\Programs\WindowsUpdate\AppLauncher.vbsC:\Users\<USER>\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\Spotify.lnk