Un faux site web se faisant passer pour l'antivirus Avast trompe les internautes et les incite à infecter leurs propres ordinateurs.
Le site semble légitime, effectue ce qui ressemble à une analyse antivirus et prétend que votre système est truffé de menaces. Mais les résultats sont faux : lorsqu’on vous invite à « corriger » le problème, le téléchargement proposé est en réalité Venom Stealer , un logiciel malveillant conçu pour voler les mots de passe, les cookies de session et les données de vos portefeuilles de cryptomonnaies.
Il s'agit d'une arnaque classique de type « faire peur puis proposer une solution » : créer la panique, puis offrir une solution. Dans ce cas précis, la « solution » exploite la réputation de la marque Avast pour mener l'attaque.
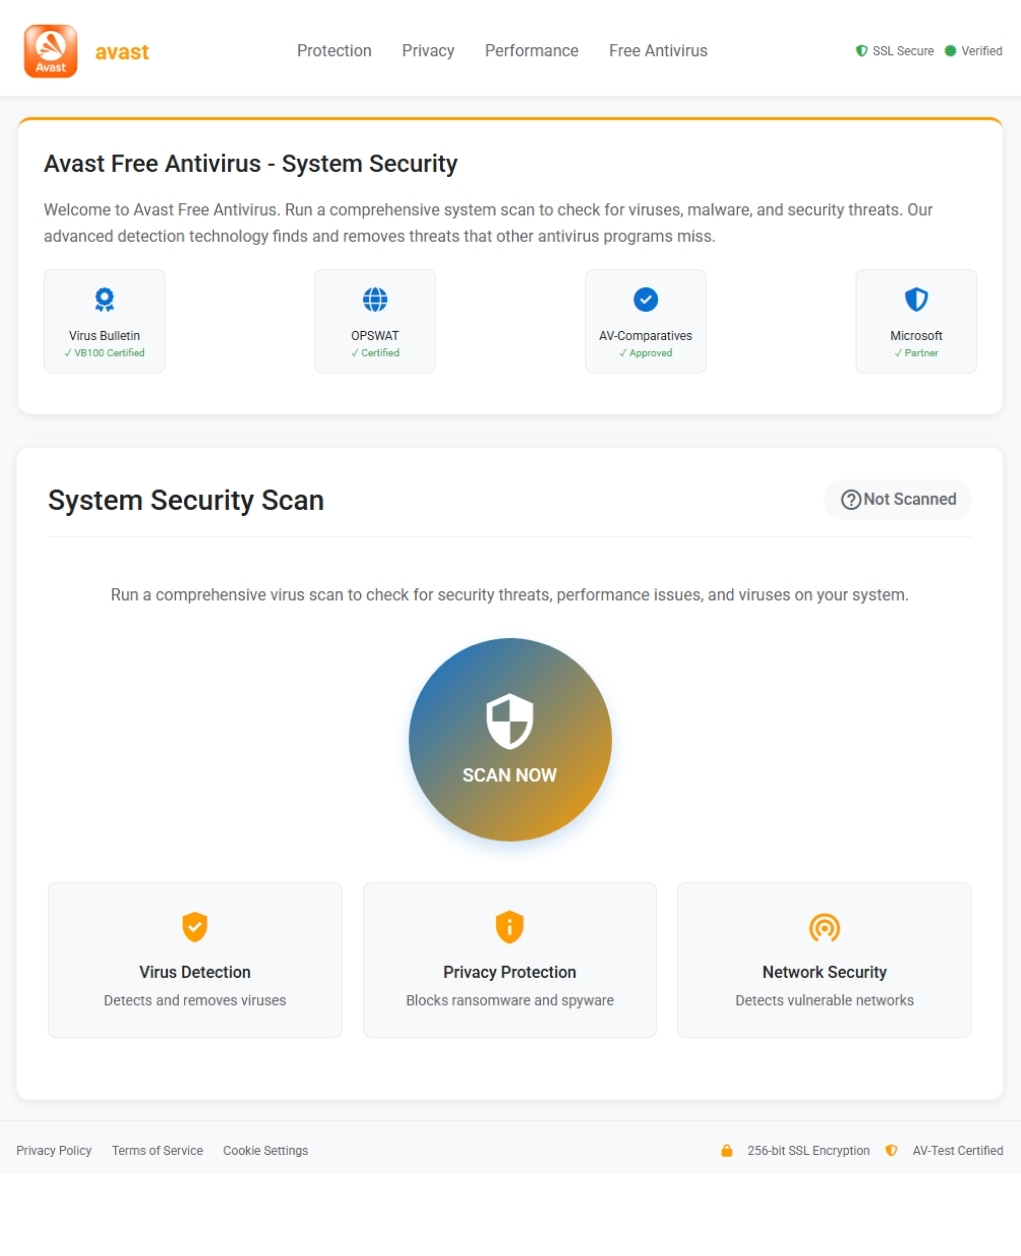
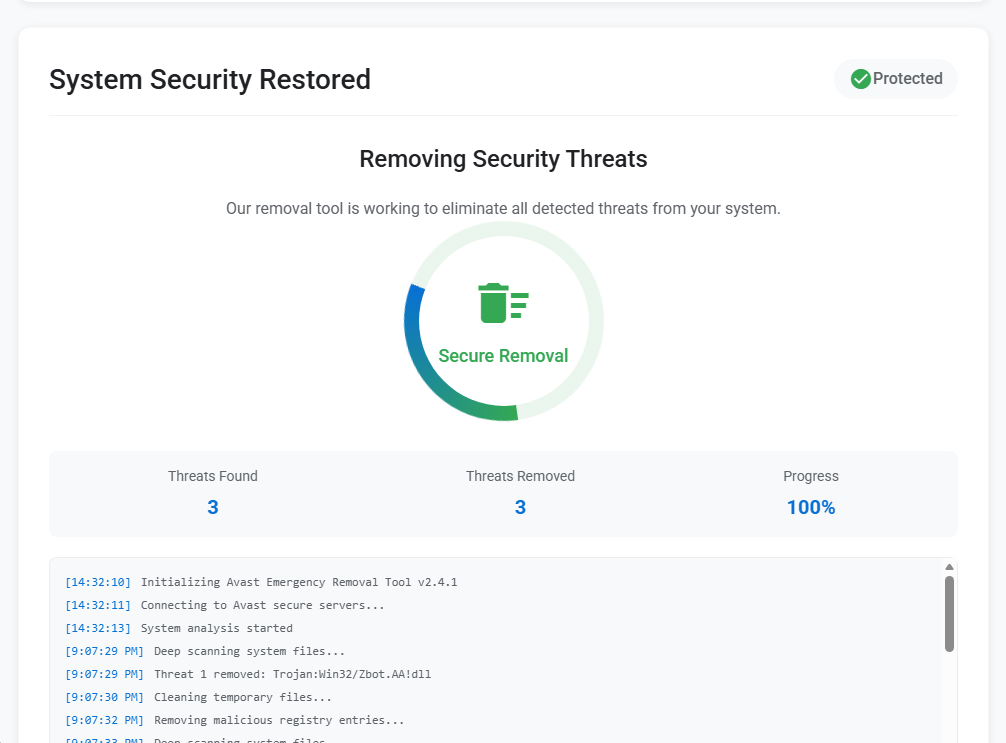
Une analyse qui détecte exactement ce que l'attaquant veut vous montrer.
La page d'hameçonnage imite la marque Avast, avec sa barre de navigation, son logo et ses badges de certification rassurants. Les visiteurs sont invités à lancer ce qui semble être une analyse antivirus complète. Après un clic, la page affiche une brève animation avant de présenter son verdict prédéterminé : trois menaces détectées, trois menaces supprimées, système protégé. Un journal de console défilant mentionne une détection spécifique.Trojan:Win32/Zbot.AA!dll—pour donner à la performance un air de spécificité. La victime est ensuite invitée à télécharger le remède : un fichier appelé Avast_system_cleaner.exe.
Voici la charge utile. Et loin de nettoyer quoi que ce soit, elle se met immédiatement à voler.
UN Chrome service qui n'est pas Chrome
Lorsque la victime se lance Avast_system_cleaner.exe, le binaire — un 64 bits Windows Le fichier exécutable PE, d'une taille d'environ 2 Mo, se copie dans un emplacement conçu pour se fondre parmi les logiciels légitimes : C:\Program Files\Google\Chrome\Application\v20svc.exeLe fichier déposé est identique octet par octet au fichier parent, partageant le même hachage MD5 (0a32d6abea15f3bfe2a74763ba6c4ef5Il lance ensuite la copie avec l'option de ligne de commande --v20c, un argument dénué de sens dont le seul but est de signaler au logiciel malveillant qu'il fonctionne dans son rôle de deuxième étape.
Le déguisement est délibéré. Un processus nommé v20svc.exe se trouve à l'intérieur Chrome Le répertoire de l'application ressemble, au premier coup d'œil, à un composant de service de navigateur légitime. Quiconque consulterait son gestionnaire des tâches passerait probablement à côté sans même y prêter attention. Il s'agit d'un exemple typique de supercherie : nommer un fichier binaire malveillant de manière à respecter les conventions des logiciels de confiance afin qu'il échappe à une inspection rapide.
Un artefact de débogage intégré au binaire confirme sa provenance : le chemin PDB se lit comme suit : crypter_stub.pdbCela indique que le fichier exécutable a été compressé à l'aide d'un crypteur, un outil conçu pour brouiller le code d'une charge utile afin que les moteurs antivirus ne puissent pas la reconnaître à partir de sa seule signature. Au moment de l'analyse, seuls 27 % des moteurs de VirusTotal ont détecté l'échantillon, ce qui signifie qu'environ trois antivirus commerciaux sur quatre ne l'ont pas détecté.
Les règles YARA ont fait correspondre l'échantillon à la famille de logiciels malveillants Venom Stealer , un descendant connu du framework Quasar RAT qui est vendu sur des forums clandestins depuis au moins 2020. Venom Stealer est conçu spécifiquement pour le vol de données : identifiants de navigateur, cookies de session, portefeuilles de cryptomonnaies et informations de carte de crédit stockés dans les navigateurs.
Chaque cookie, chaque portefeuille, chaque mot de passe enregistré
Une fois lancé, le logiciel malveillant parcourt une liste de cibles de grande valeur sur la machine de la victime.
Tout commence par les navigateurs. L'analyse comportementale confirme que le logiciel malveillant récupère les identifiants enregistrés et les cookies de session. Dans l'environnement d'analyse, il a été observé qu'il accédait directement à la base de données de cookies de Firefox. C:\Users\<USER>\AppData\Roaming\Mozilla\Firefox\Profiles\<profile>\cookies.sqlite-shmLa mémoire du processus contenait également des structures JSON complètes avec des données de cookies volées à Microsoft. Edge et Google Chrome , y compris les sessions actives pour Netflix, YouTube , Reddit, Facebook , LinkedIn AliExpress, Outlook, Adobe et Google. Les cookies de session volés permettent à l'attaquant de détourner les sessions de navigation authentifiées sans avoir besoin du mot de passe de la victime, y compris les sessions protégées par une authentification à deux facteurs.
Le logiciel malveillant cible également les portefeuilles de cryptomonnaies. Des signatures comportementales confirment qu'il recherche et tente de voler les données stockées localement, et Venom Stealer est connu pour cibler les applications de portefeuille installées sur ordinateur. Pour toute personne détenant des cryptomonnaies sur un portefeuille en ligne, les conséquences sont immédiates.
Outre les identifiants, le voleur capture une capture d'écran du bureau de la victime, enregistrée temporairement sous le nom C:\Users\<USER>\AppData\Local\Temp\screenshot_5sIczFxY95t2IQ5u.jpget écrit un fichier de suivi de session dans C:\Users\<USER>\AppData\Roaming\Microsoft\fd1cd7a3\sessUn petit fichier marqueur est également déposé à C:\Users\Public\NTUSER.dat— une voie choisie pour imiter une voie légitime Windows Fichier de ruche du registre et éviter les soupçons.
Déguisée en outil d'analyse, transmise via HTTP simple
Toutes les données volées sont exfiltrées vers un seul domaine de commande et de contrôle : app-metrics-cdn[.]com, qui a résolu à 104.21.14.89 (Une adresse Cloudflare) lors de l'analyse. Le nom de domaine est conçu pour ressembler à celui d'un service d'analyse ou de diffusion de contenu anodin, un type de trafic qui ne devrait pas éveiller les soupçons dans les journaux de proxy d'une entreprise.
L'exfiltration suit une séquence structurée en quatre étapes via HTTP non chiffré. Premièrement, une requête POST multipart contenant des données de formulaire est envoyée à /api/upload transmet le fichier collecté (captures d'écran, données du portefeuille, bases de données de cookies), d'une taille totale d'environ 140 Ko. Une deuxième requête POST est envoyée à /api/upload-json envoie une charge utile JSON structurée d'environ 29 Ko contenant les identifiants et les cookies analysés. Une requête POST de confirmation est envoyée à /api/upload-complete signale que le vol est terminé. Le logiciel malveillant entre alors dans une boucle de pulsation, se connectant périodiquement à /api/listener/heartbeat pour maintenir le contact avec l'infrastructure de l'opérateur.
Tout ce trafic utilise une chaîne d'agent utilisateur générique Mozilla/5.0, une autre tentative pour se fondre dans la navigation web ordinaire.
Appels système, boucles de veille et vérifications du débogueur
Venom Stealer ne se contente pas de voler et de disparaître. Il met en œuvre des mesures importantes pour éviter d'être détecté. La technique d'évasion la plus notable est l'utilisation d'appels système directs et indirects, une méthode par laquelle le logiciel malveillant invoque… Windows Les fonctions du noyau fonctionnent directement plutôt que de passer par le routage standard. ntdll.dll bibliothèque. La plupart des outils de détection de points de terminaison fonctionnant en interceptant les appels à cette bibliothèque, cette technique les rend inefficaces. Ce comportement a été constaté aussi bien dans le processus parent que dans le processus enfant abandonné.
Le logiciel malveillant vérifie également s'il est en cours de débogage, interroge le fabricant et le modèle du processeur, lit le numéro de série du volume du disque système, crée des pages de garde en mémoire susceptibles de bloquer les débogueurs tentant d'exécuter le code pas à pas, et recense les processus en cours d'exécution. Ce sont des techniques courantes pour détecter les machines virtuelles et les environnements d'analyse. Afin de contrer davantage l'analyse automatisée, il intègre des appels de veille de plus de trois minutes.
Ce n'est pas une nouvelle astuce
L'usurpation d'identité d'un logiciel de sécurité pour diffuser des logiciels malveillants est une technique classique. Un utilisateur persuadé que son système est infecté est prêt à agir rapidement, et une page web imitant celle d'un fournisseur d'antivirus de confiance est précisément le type d'autorité auquel il se fiera. En simulant une analyse qui « détecte » des menaces, puis en proposant une solution, l'attaquant exploite à la fois la peur et la confiance en une seule interaction.
Il ne s'agit pas d'une tactique isolée. En mai 2025, DomainTools a documenté une autre campagne au cours de laquelle des attaquants ont créé un clone convaincant du site web de Bitdefender et l'ont utilisé pour diffuser le RAT Venom ainsi que le voleur de données StormKitty. Le mode opératoire est quasiment identique : usurper l'identité d'une marque de sécurité, créer un sentiment d'urgence et diffuser un cheval de Troie déguisé en solution de protection. Cela laisse penser qu'il s'agit d'un modèle reproductible, et non d'une expérience ponctuelle.
Que faire si vous avez peut-être été affecté
Téléchargez les logiciels de sécurité uniquement depuis les sites web officiels des fournisseurs. Le site officiel d'Avast est avast.com. Ne vous fiez pas aux résultats des moteurs de recherche, aux publicités ni aux liens contenus dans les courriels non sollicités.
Si vous avez interagi avec un site de ce type ou téléchargé le fichier, agissez rapidement :
- Vérifiez si votre système est infecté.Recherchez le fichier
v20svc.exedansC:\Program Files\Google\Chrome\Application\Si ce logiciel malveillant existe, votre système a probablement été compromis. - Effectuez immédiatement une analyse complète du système . Utilisez un logiciel anti-malware fiable et à jour (tel que Malwarebytes ) pour détecter et supprimer l'infection. Si l'analyse détecte des menaces, suivez les recommandations du logiciel pour les mettre en quarantaine ou les supprimer.
- Changez immédiatement votre mot de passe. Commencez par votre messagerie, vos comptes bancaires et tous vos comptes importants. Considérez que toutes les données enregistrées dans votre navigateur ont été compromises.
- Déconnectez-vous de toutes vos sessions actives . Déconnectez-vous des services comme Google, Microsoft, Facebook et Netflix. Le vol de cookies de session permet à un attaquant de contourner entièrement l'authentification à deux facteurs.
- Protégez vos fonds en cryptomonnaies . Si vous utilisez un portefeuille de cryptomonnaies sur ordinateur, transférez vos fonds dès que possible vers un nouveau portefeuille créé sur un appareil propre.
Indicateurs de compromission (IOC)
Hachages de fichiers
- SHA-256 :
ecbeaa13921dbad8028d29534c3878503f45a82a09cf27857fa4335bd1c9286d
Domaines
app-metrics-cdn[.]com
Indicateurs de réseau
104.21.14.89
URL C2
http://app-metrics-cdn[.]com/api/uploadhttp://app-metrics-cdn[.]com/api/upload-jsonhttp://app-metrics-cdn[.]com/api/upload-completehttp://app-metrics-cdn[.]com/api/listener/heartbeat
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .