Le téléchargement de Slack infecté par un cheval de Troie depuis un site web de typosquatting offre aux attaquants quelque chose que la plupart des utilisateurs ne soupçonneraient même pas : un bureau caché fonctionnant sur leur machine.
Le programme d'installation semble légitime et lance même une copie fonctionnelle de Slack. Cependant, en arrière-plan, il peut créer une session invisible permettant aux attaquants de naviguer sur votre site, d'accéder à vos comptes et d'interagir avec votre système sans que rien ne s'affiche à l'écran. Précisons que cette campagne n'a aucun lien avec Slack, l'entreprise, et nous les avons informés de nos découvertes.
Slack compte des dizaines de millions d'utilisateurs actifs quotidiens répartis dans plus de 200 000 organisations payantes dans plus de 150 pays, dont 77 des 100 plus grandes entreprises du classement Fortune. Un programme d'installation infecté par un cheval de Troie représente donc une menace non seulement pour la personne qui l'exécute, mais aussi pour les réseaux d'entreprise, les comptes liés à l'authentification unique et les communications internes.
Tout le monde fait confiance au logo
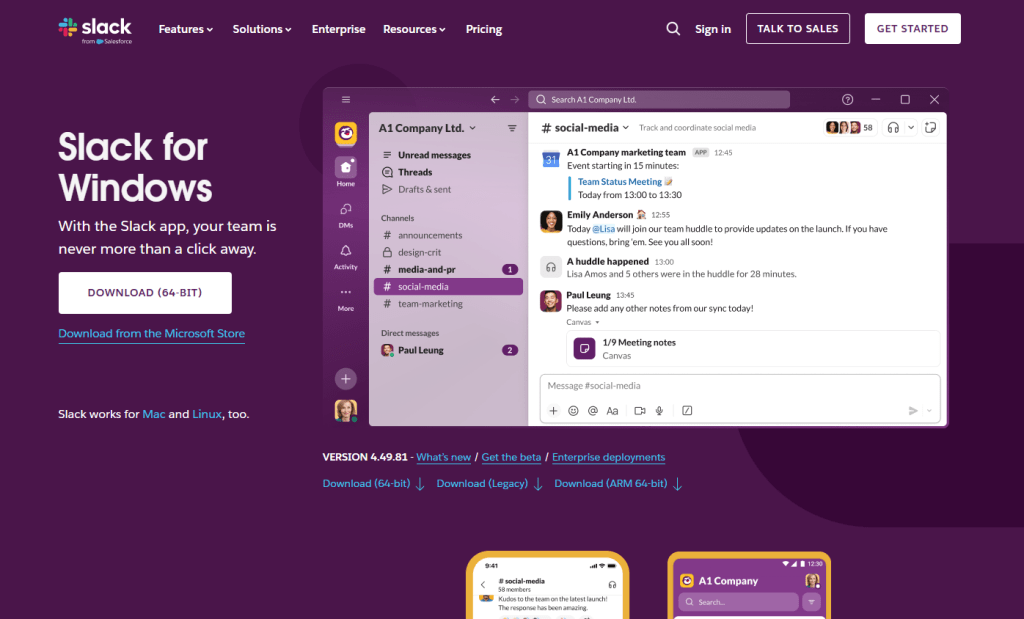
Slack fait partie de ces applications que les gens installent sans réfléchir. Elle se trouve aux côtés de Chrome Zoom fait partie des logiciels incontournables que les nouveaux employés téléchargent dès leur premier jour de travail, souvent après une simple recherche Google plutôt qu'en cliquant sur un lien enregistré. C'est ce qui explique son pouvoir d'attraction. La marque est immédiatement reconnaissable, le programme d'installation est familier à des millions de personnes et l'installation elle-même semble tout à fait naturelle.
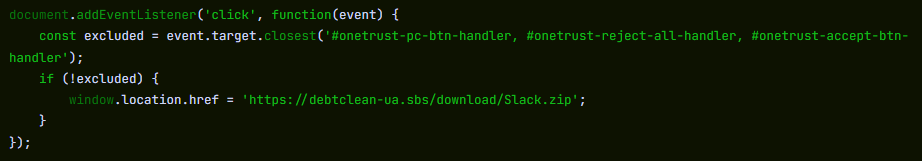
Les auteurs de cette campagne ont enregistré le domaine. slacks[.]pro (Notez le « s » supplémentaire et le domaine de premier niveau .pro au lieu de .com). Le code source du site inclut un gestionnaire de clics JavaScript qui intercepte chaque clic sur la page et redirige le navigateur vers un téléchargement hébergé sur un domaine distinct. debtclean-ua[.]sbsSeuls les boutons de consentement aux cookies sont exclus ; tout autre clic déclenche le téléchargement. Il ne s’agit pas d’une véritable attaque furtive exploitant silencieusement le navigateur, mais le procédé est très proche : un seul clic d’un utilisateur distrait suffit.
Le fichier qui apparaît sur le bureau de la victime est nommé slack-4-49-81.exe, un nom qui reflète suffisamment bien la numérotation des versions de Slack pour que la plupart des gens n'hésitent pas.
Il ne s'agit pas d'une tactique obscure. En août 2024, nous avons documenté une campagne quasi identique utilisant des publicités Google frauduleuses pour rediriger les recherches Slack vers une page de téléchargement malveillante. Ces attaques ont permis d'installer SecTopRAT, un cheval de Troie d'accès à distance capable de voler des données.
Ces campagnes reviennent sans cesse car la formule fonctionne : les pirates s'emparent d'une marque de confiance, enregistrent un nom de domaine convaincant et comptent sur le fait que la plupart des gens ne vérifient pas attentivement une URL lorsqu'ils essaient simplement de se connecter pour travailler.
Une véritable installation et un chargeur caché, fonctionnant côte à côte.
Voici ce qui rend cet échantillon particulièrement astucieux : il ne se contente pas de simuler l’installation de Slack. Il installe réellement une copie fonctionnelle de l’application tout en exécutant simultanément un chargeur de logiciel malveillant en arrière-plan. La victime voit un écran de démarrage légitime, Slack apparaît dans sa barre des tâches et n’a aucune raison de se douter de quoi que ce soit.

Tu as ramassé quelque chose que tu n'aurais pas dû ?
Quelques secondes après son lancement, slack-4-49-81.exe écrit deux fichiers temporaires dans le répertoire de l'utilisateur %TEMP% dossier. Le premier, slack.tmpIl s'agit d'un leurre : un package d'installation Squirrel auto-extractible. Squirrel est un framework de mise à jour légitime et open source intégré à des dizaines d'applications Electron, dont les véritables Slack, Discord et Microsoft. Teams Le compte-gouttes contient une copie authentique de Squirrel's Update.exe ainsi qu'un package NuGet appelé slack-4.49.81-full.nupkg, une image de marque (background.gif), et un manifeste de publication. Lorsque slack.tmp s'exécute, il décompose tout cela en %LOCALAPPDATA%\SquirrelTemp, lance Update.exe avec une norme --install drapeau, et à partir de ce moment-là, l'installation de Slack se déroule exactement comme si l'utilisateur avait téléchargé l'application depuis slack.comSlack s'ouvre, s'affiche correctement et fonctionne.
Le deuxième fichier, svc.tmp, arrive quelques secondes plus tard. Il s'agit du chargeur : un exécutable distinct d'environ 519 Ko, intégré à l'installateur de 150 Mo et extrait dans %TEMP% en même temps que le leurre. Il n'est pas signé et s'identifie dans ses métadonnées exécutables portables (PE) comme Windows Le service de mise à jour des composants de Microsoft Corporation n'a aucun lien avec le framework Squirrel ni avec l'application Slack installée à côté. Il crée presque immédiatement un petit fichier appelé loader_log.txt dans le dossier temporaire, confirmant que l'étape de chargement a démarré et tentant de contacter un serveur de commande et de contrôle (C2) à 94.232.46.16 sur le port TCP 8081.
Parallèlement, l'installation de Squirrel se termine et écrit une clé de registre Run pour qu'elle persiste après les redémarrages : nom de la valeur com.squirrel.slack.slack sous HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\RunIl s'agit du nom et du chemin exacts de la clé créée par une installation Slack légitime. Un administrateur informatique parcourant les éléments de démarrage automatique verrait ce qui ressemble à une installation Slack normale et passerait son chemin.
À l'intérieur du chargeur : ce que révèle l'analyse statique
Pour comprendre le rôle du chargeur une fois qu'il dispose d'un canal C2, nous avons examiné directement le fichier binaire. Ses informations de version PE indiquent qu'il s'agit d'un Windows Service de mise à jour des composants (nom interne) WinSvcUpd.exe), publié par Microsoft Corporation, version 1.4.2.0. Tout ceci est faux. Il s'agit d'une fausse alerte conçue pour passer inaperçue lors de la consultation de la liste des processus ou du gestionnaire des tâches.
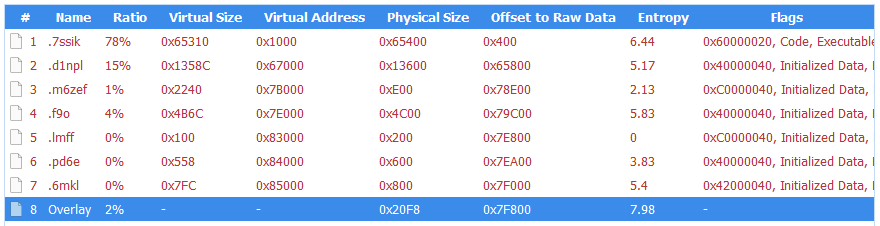
Le fichier binaire est un fichier 64 bits. Windows Exécutable compilé avec MSVC. Ses sept sections PE portent des noms aléatoires, comme .7ssik, .d1npl, .m6zef, plutôt que les fichiers .text et .rdata standard produits par les compilateurs classiques, conformément à l'utilisation d'un outil de construction ou de cryptage personnalisé. Sa table d'importation est volontairement minimale : 90 fonctions issues de KERNEL32.dll Et rien d'autre. Il n'y a pas d'importations statiques pour la gestion du réseau, l'accès au registre ou la manipulation des processus. Ces API sont résolues à l'exécution. GetProcAddress et LoadLibraryExW, une technique standard qui masque les véritables capacités du binaire à l'analyse des tables d'importation.
Ce qui rend cet échantillon inhabituel pour un chargeur, c'est son niveau de communication interne très élevé. Le binaire est truffé de chaînes de débogage qui décrivent son architecture complète, organisée en sous-systèmes étiquetés. Ces chaînes n'étaient pas destinées à être vues par l'utilisateur. Il s'agit de diagnostics de développement laissés dans la compilation, qui nous indiquent précisément la fonction de cet outil.
Chaînes préfixées [P1] décrire la première phase : le chargeur télécharge une charge utile depuis son C2 ([P1] Downloading payload...Le téléchargement lui-même utilise WinHTTP, résolu à l'exécution. Les chaînes de débogage [HTTP] Connect, [HTTP] Send, et [HTTP] Recv tracer le cycle de requête complet, tandis que [HTTP] winhttp unavailable révèle le chemin de repli si la bibliothèque ne peut pas être chargée. Il stocke la charge utile en mémoire partagée via Windows API de mappage de fichiers ([P1] Payload in shared memory), et lance une deuxième copie d'elle-même en tant que Phase 2 ([P1] Phase-2 launchedLa phase 2 lit la charge utile à partir de la mémoire partagée ([P2] Payload copied from shared memory) et le déchiffre. Les chaînes [CRYPT] Decrypting... et [CRYPT] MZ OK confirmer que la charge utile arrive chiffrée et est validée comme une Windows Exécutable après déchiffrement. La DLL déchiffrée est écrite sur le disque sous un nom de fichier correspondant au modèle. wmiprvse_*.tmp, conçus pour se fondre parmi les fichiers temporaires créés par le système légitime Windows Hôte du fournisseur WMI.
Le chargeur est ensuite conçu pour appeler une fonction exportée spécifique à partir de la DLL déchiffrée : HvncRunLes cordes [LOAD] Calling HvncRun... et --- HvncClient log --- L'attaque a été identifiée comme un client HVNC, un outil de réseau virtuel caché. HVNC se distingue d'un cheval de Troie d'accès à distance classique par un point crucial : il crée une session de bureau totalement distincte et invisible sur la machine de la victime. L'attaquant peut ainsi ouvrir des navigateurs, accéder à des portails bancaires et interagir avec des sessions authentifiées sans que rien ne s'affiche à l'écran de l'utilisateur. Cet outil est principalement utilisé dans le cadre d'opérations de fraude financière.
Pour exécuter la charge utile HVNC de manière furtive, le chargeur est conçu pour injecter la DLL dans explorer.exe en utilisant une technique appelée injection par sections. Les chaînes [INJ] === Section-based injection into explorer.exe === et [INJ] Remote thread created in explorer.exe! décrire une séquence dans laquelle le chargeur crée une section de mémoire partagée via NtCreateSection, l'intègre à la fois à son propre processus et au Windows Le shell écrit le shellcode et le chemin de la DLL dans la région partagée, puis démarre un thread distant via NtCreateThreadExIl s'agit d'une variante d'injection de procédé plus difficile à détecter que la méthode classique. WriteProcessMemory Cette approche est préférable car elle évite d'écrire directement dans l'espace mémoire cible. Si les API NT ne sont pas disponibles, le chargeur utilise la méthode consistant à écrire la DLL sur le disque et à la charger directement ([INJ] Required NT APIs not available, falling back to DropAndLoad).
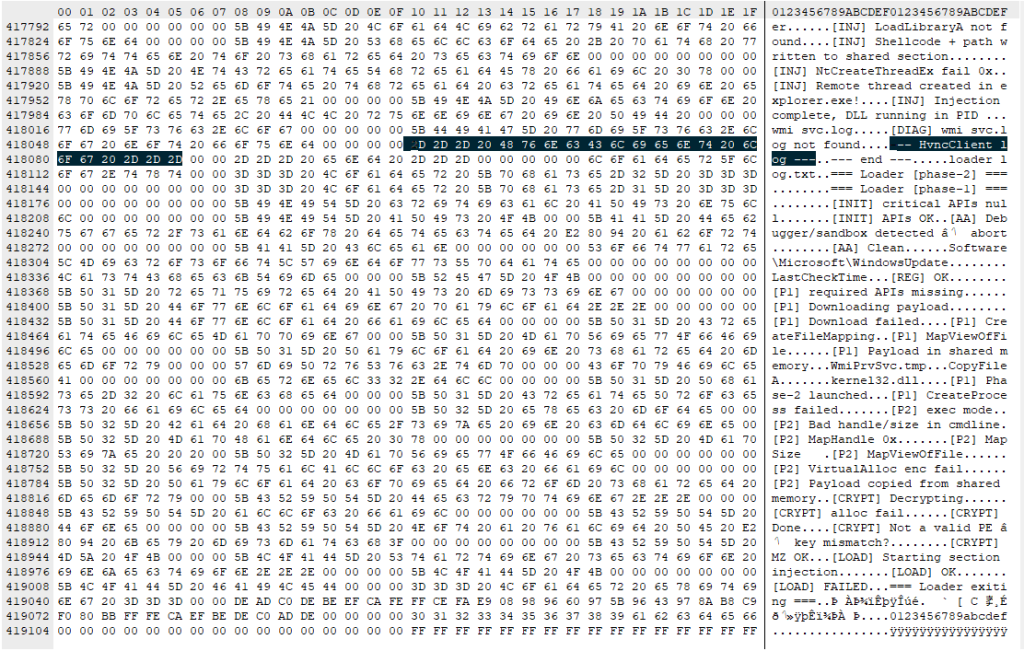
Le binaire inclut des défenses actives contre l'analyse. La chaîne [AA] Debugger/sandbox detected indique qu'il vérifie s'il est observé et modifie son comportement en conséquence. Il dispose des outils nécessaires pour ce faire : IsDebuggerPresent et GetTickCount Ces éléments apparaissent dans la table d'importation, couramment utilisée pour la détection du débogueur et le contournement du sandbox basé sur le temps, bien qu'il s'agisse également d'importations CRT standard dans tout binaire compilé avec MSVC. La chaîne de débogage est un indice plus fort que ces API sont utilisées intentionnellement.
Ce que cela signifie pour quelqu'un qui l'a dirigé
Si vous avez téléchargé Slack depuis une autre source que slack.com récemment, notamment à partir d'un domaine se terminant par .pro, ou un site qui télécharge automatiquement un fichier lorsque vous cliquez n'importe où sur la page, prenez-le au sérieux.
Le programme de chargement tente de contacter son serveur C2 avant que la fenêtre Slack ne soit complètement chargée. Il est conçu pour utiliser cette connexion (si elle est établie) afin de télécharger et de décrypter une charge utile HVNC et de l'injecter dans le système. explorer.exe opérer depuis l'intérieur du Windows L'installation de Squirrel crée la même clé d'exécution qu'une installation Slack légitime, de sorte que l'entrée de démarrage automatique est identique à celle d'une machine propre. Par ailleurs, le chargeur n'a besoin de réussir qu'une seule fois : s'il télécharge la charge utile HVNC et l'injecte dans explorer.exe Lors de l'exécution initiale, l'attaquant dispose d'un point d'ancrage qui perdure jusqu'au prochain redémarrage. La persistance ultérieure de la charge utile dépend des actions suivantes de l'opérateur C2.
Comment rester en sécurité
Cette campagne illustre parfaitement l'ampleur des efforts d'ingénierie déployés pour paraître ordinaire. Un chemin de code installe un véritable logiciel via un framework légitime. L'autre exécute un chargeur multiphase avec résolution dynamique d'API, livraison de charge utile chiffrée et injection de processus dans le système. Windows Un shell et des mécanismes de défense anti-analyse sont intégrés dans un fichier binaire se faisant passer pour un service Microsoft. Le leurre masque l'activité, tandis que le chargeur permet à l'attaquant de s'infiltrer.
Ajoutez à vos favoris les pages de téléchargement officielles des logiciels que vous utilisez. Si vous vous surprenez à rechercher « téléchargement Slack » sur Google et à cliquer sur le premier résultat qui vous semble pertinent, vous êtes exactement la cible de cette campagne.
- Téléchargez Slack uniquement depuis le site officiel . Rendez-vous directement sur slack.com ou utilisez un marque-page de confiance. Évitez de cliquer sur les publicités ou les liens inconnus.
- Vérifiez attentivement l'URL . Recherchez les changements subtils comme des lettres supplémentaires ou des domaines inhabituels (par exemple, « .pro » au lieu de « .com »).
- Méfiez-vous des sites qui déclenchent des téléchargements au clic . Si une page commence à télécharger un fichier lorsque vous cliquez n'importe où, fermez-la.
- Vérifiez le programme d'installation avant de l'exécuter . Faites un clic droit sur le fichier, consultez ses propriétés et recherchez une signature numérique valide.
- Utilisez une protection de sécurité en temps réel . Un outil de sécurité peut bloquer les domaines malveillants connus et détecter les comportements suspects lors de l'installation.
- Soyez attentif à tout comportement inhabituel après l'installation d'un logiciel . Une activité réseau inattendue, des ralentissements ou des processus inconnus méritent d'être examinés.
- Si vous avez le moindre doute, agissez sans tarder . Déconnectez-vous d'Internet, effectuez une analyse complète de votre système et changez vos mots de passe depuis un appareil propre, notamment pour vos comptes de messagerie, bancaires et professionnels.
Que faire si vous avez peut-être été affecté
- Déconnectez-vous immédiatement du réseau pour interrompre toute session C2 active.
- Effectuez une analyse complète avec Malwarebytes .
- Changez tous les mots de passe des comptes auxquels vous avez accédé depuis cet ordinateur. Faites-le depuis un autre appareil propre. Priorisez les comptes de messagerie, bancaires et d'authentification unique (SSO).
- S'il s'agit d'un ordinateur professionnel, veuillez en informer immédiatement votre équipe informatique ou de sécurité.
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
cfd2e466ea5ac50f9d9267f3535a68a23e4ff62e3fe3e20a30ec52024553c564 (slack-4-49-81.exe)
08fd0a82cdeb0a963b7416cf57446564dfed5de5c6f66dee94b36d28bfefec9d (svc.tmp)
Distribution
slacks[.]pro
debtclean-ua[.]sbs
Indicateurs de réseau
94.232.46.16:8081
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →