Google ha rilasciato aggiornamenti per il Chrome Il browser applica una patch a diverse vulnerabilità di elevata gravità.
L'aggiornamento include correzioni per due vulnerabilità critiche che possono essere sfruttate per l'esecuzione di codice da remoto semplicemente visitando un sito web dannoso.
Il canale stabile è stato aggiornato a 148.0.7778.178/179 per Windows / Mac e 148.0.7778.178 per Linux, che verrà implementato nelle prossime settimane.
Come aggiornare Chrome
Se non vuoi aspettare che l'aggiornamento arrivi automaticamente, aggiornarlo manualmente è semplicissimo.
Il modo più semplice per aggiornare è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Per aggiornare manualmente, fai clic sul menu Altro (tre puntini), quindi vai su Impostazioni > Informazioni su Chrome . Se è disponibile un aggiornamento, Chrome Inizierà il download. Riavvia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
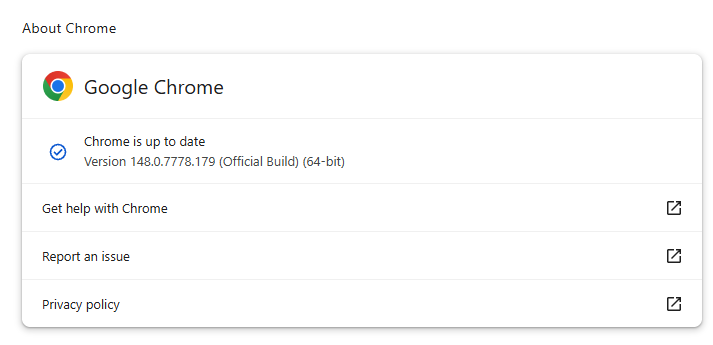
Puoi trovare istruzioni dettagliate anche nella nostra guida su come aggiornare Chrome su ogni sistema operativo .
Dettagli tecnici
L'aggiornamento include correzioni per due vulnerabilità critiche:
CVE-2026-9111: una vulnerabilità di tipo "use-after-free" in WebRTC consentiva a un aggressore remoto di eseguire codice arbitrario su Linux tramite una pagina HTML appositamente modificata. Il "use-after-free" è una categoria di vulnerabilità causata da un uso errato della memoria dinamica durante l'esecuzione di un programma. Se, dopo aver liberato una porzione di memoria, un programma non azzera il puntatore a tale porzione, un aggressore potrebbe sfruttare l'errore per manipolare il programma.
Pertanto, se un hacker riuscisse a indurre un utente Linux ad aprire un file HTML dannoso o a visitare un sito web appositamente modificato, potrebbe compromettere il dispositivo.
CVE-2026-9110 : Un'implementazione inappropriata nell'interfaccia utente su Windows ha permesso a un utente malintenzionato remoto, che aveva compromesso il processo di rendering, di eseguire lo spoofing dell'interfaccia utente tramite una pagina HTML appositamente creata.
In pratica, ciò significava che, se un hacker avesse già assunto il controllo del motore di rendering interno del browser, avrebbe potuto indurre il browser a visualizzare una finestra o una finestra di dialogo fasulla che sembrava autentica. Questa finestra fasulla avrebbe potuto, ad esempio, far credere all'utente di stare inserendo la propria password su un sito affidabile, mentre in realtà la stava fornendo all'hacker.
Per chi si aspettava che questo aggiornamento includesse una correzione per la vulnerabilità "Browser Fetch", trapelata accidentalmente, la notizia sarà una delusione: non è così.
Per chi non ne fosse a conoscenza, da quando era stata segnalata 46 mesi fa, la vulnerabilità “Browser Fetch” era rimasta sconosciuta a tutti tranne che agli sviluppatori di Chromium. Il 20 maggio 2026, però, è stata pubblicata sul bug tracker di Chromium. La ricercatrice che aveva inizialmente segnalato la vulnerabilità aveva dato per scontatoche fosse stata finalmente risolta. Poco dopo, ha appreso che non era stata ancora corretta. Sebbene Google abbia rimosso il post, questo rimane disponibile su siti di archiviazione, insieme al codice di exploit.
Dalla segnalazione delle minacce alla loro rimozione.
I rischi per la sicurezza informatica non dovrebbero mai andare oltre un titolo di giornale. Proteggi i tuoi dispositivi dalle minacce scaricando Malwarebytes oggi stesso .