Google ha rilasciato aggiornamenti per il Chrome browser, correggendo una serie di vulnerabilità di elevata gravità.
L'aggiornamento include correzioni per 74 vulnerabilità, tra cui una che è attualmente oggetto di attacchi in ambiente reale.
Il canale stabile è stato aggiornato a 149.0.7827.102/.103 per Windows / Mac e la versione 149.0.7827.102 per Linux, che verrà distribuita nelle prossime settimane.
Come aggiornare Chrome
Se non vuoi aspettare che l'aggiornamento arrivi automaticamente, aggiornarlo manualmente è semplicissimo.
L'opzione più semplice è consentire Chrome per aggiornarsi automaticamente. Ma si rischia di rimanere indietro con gli aggiornamenti se non si chiude mai il browser o se qualcosa va storto, ad esempio se un'estensione impedisce l'aggiornamento.
Per aggiornare manualmente, fai clic sul menu Altro (tre puntini), quindi vai su Impostazioni > Informazioni su Chrome . Se è disponibile un aggiornamento, Chrome Il download inizierà automaticamente. Riavvia Chrome per completare l'aggiornamento, sarai protetto da queste vulnerabilità.
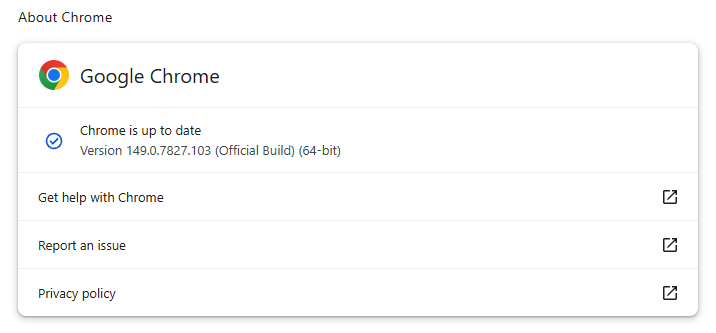
Puoi trovare istruzioni dettagliate anche nella nostra guida su come aggiornare Chrome su ogni sistema operativo .
Dettagli tecnici
La vulnerabilità che, secondo Google, è attualmente oggetto di attacchi in ambiente reale è identificata con il codice CVE-2026-11645.
Google lo descrive come:
"Accesso fuori dai limiti di lettura e scrittura in V8 in Google Chrome Prima della versione 149.0.7827.103, un utente malintenzionato remoto poteva eseguire codice arbitrario all'interno di una sandbox tramite una pagina HTML appositamente creata.
Ciò significa che questo difetto è stato trovato in Chrome motore V8—la parte di Chrome (e altri browser basati su Chromium) che eseguono JavaScript.
Una tale vulnerabilità consente a un programma di leggere o scrivere al di fuori dei limiti di memoria che dovrebbe utilizzare, permettendo agli hacker di manipolare altre aree di memoria assegnate a funzioni più critiche. Gli hacker potrebbero riuscire a inserire codice dannoso nella memoria e indurre il sistema a eseguirlo.
In questo caso, la vulnerabilità potrebbe essere attivata quando V8 elabora contenuti HTML appositamente modificati, come ad esempio un sito web dannoso.
L'espressione «all'interno di una sandbox» significa che il codice dannoso verrebbe eseguito in un ambiente limitato e isolato, anziché direttamente sull'intero computer. Il codice di un malintenzionato è confinato al browser, il che ne riduce l'impatto rispetto a quello eseguito al di fuori della sandbox. Tuttavia, gli hacker spesso combinano più vulnerabilità per ottenere compromissioni più gravi. Pertanto, tale espressione rappresenta un limite di sicurezza, non una garanzia che il bug sia innocuo.
L'aggiornamento include anche alcune nuove funzionalità, come la possibilità di firmare moduli PDF senza ricorrere a un'estensione.
Blocca le minacce prima che possano causare danni.
Malwarebytes Browser Guard Blocca automaticamente le pagine di phishing e i siti dannosi. Gratuito, installazione con un solo clic. Aggiungilo al tuo browser →