Probabilmente pensi alla sicurezza del tuo telefono proprio come pensi alla porta di casa: finché scarichi app dal Play Store, sei al sicuro. E, in linea di massima, è vero. Google controlla le app prima che vengano pubblicate.
Ma alcune app arrivano sul tuo telefono senza mai passare dal Play Store.
Prendiamo Albiriox, un Trojan bancario come servizio scoperto alla fine dello scorso anno. È un Android Il Trojan di accesso remoto (RAT) è stato creato per commettere frodi direttamente sui dispositivi. Invece di limitarsi a rubare nomi utente e password, esegue transazioni fraudolente direttamente sul telefono della vittima. I ricercatori hanno scoperto che si diffondeva tramite app con nomi generici come "utilità", "sicurezza", "rivenditore" o "investimento", che le vittime non ricordavano di aver installato dal Play Store. Piuttosto, erano state installate tramite sideload, scaricate attraverso link in messaggi di testo o da siti web al di fuori del processo di revisione di Google.
Questo è esattamente il tipo di minaccia che Malwarebytes per Android è progettato per rilevare. Ecco una panoramica dei diversi livelli di protezione che operano dietro le quinte.
Vorrei ringraziare Malwarebytes Ringraziamo Egor Tashchilin, Direttore dello Sviluppo Software, per aver condiviso le competenze tecniche che hanno contribuito alla stesura di questo articolo.
Scaricare ciò che non è mai stato pubblicato sul Play Store
Le app installate al di fuori del Play Store non vengono mai sottoposte al processo di revisione di Google. Ciò significa che possono arrivare sul tuo dispositivo senza i controlli di sicurezza applicati alle app del Play Store.
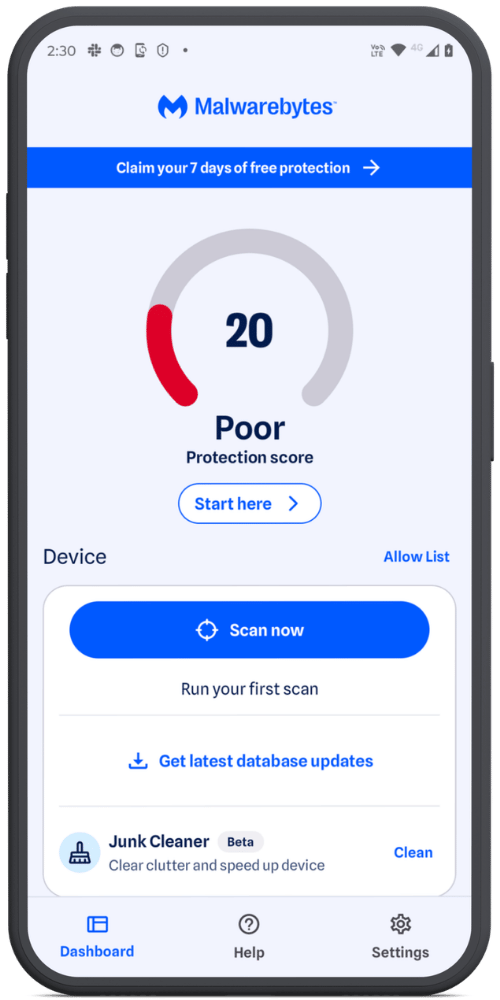
Invece di fare affidamento sulla provenienza di un'app, Malwarebytes esegue una scansione del dispositivo alla ricerca di programmi potenzialmente indesiderati (PUP) e altri file dannosi, sia che siano stati installati tramite sideload, inclusi in bundle con altri software o scaricati tramite browser.
Anche Play Store app possono diventare pericolose in seguito
Non tutte le minacce nascono con intenti malevoli.
In un caso ampiamente riportato dai media, un’app per la scansione dei codici a barre con circa 10 milioni di installazioni sul Play Store è stata infettata da codice dannoso non presente nelle versioni precedenti. L’aggiornamento utilizzava tecniche di offuscamento avanzate per eludere il rilevamento ed era firmato con lo stesso certificato digitale delle versioni precedenti non infette, risultando quindi del tutto legittimo. Una volta installato, provocava l’apertura automatica dei browser e reindirizzava gli utenti verso siti web indesiderati.
Un modello simile è emerso anche in altri casi relativi al Play Store monitorati dai ricercatori. Le app vengono aggiornate con codice dannoso molto tempo dopo l'installazione, proprio per eludere il rilevamento ed evitare di destare sospetti.
È proprio per questo che la Protezione in tempo reale (RTP) non si limita a monitorare le nuove installazioni, ma interviene anche sulle versioni delle app già presenti sul dispositivo che non sono state ancora sottoposte a scansione. L’RTP monitora le app appena installate, oltre a tutti i file nuovi o modificati presenti sul dispositivo. Se un’app esistente riceve una versione che non ha mai visto prima, l’RTP la considera come nuova e la sottopone a scansione, anziché dare per scontato che “già installata” significhi “ancora sicura”.
Consultare gli archivi senza toccarli
Inoltre, il malware non è sempre visibile a prima vista. I criminali informatici spesso nascondono i file dannosi all’interno di file ZIP e altri archivi, sperando che uno scanner di sicurezza non si prenda la briga di controllarne il contenuto.
Da noi è così.
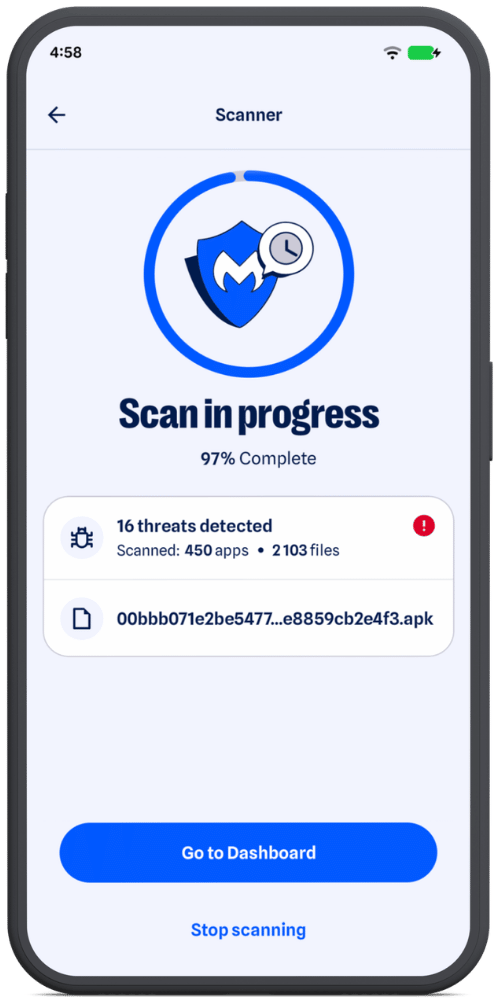
Decomprime il contenuto dell'archivio per verificarne il contenuto senza modificare o alterare il file originale. L'archivio viene sempre e solo letto: non vi scriviamo mai nulla. Se qualcosa richiede un'analisi più approfondita, come un archivio annidato o il codice .dex compilato di un APK, viene estratto in una posizione temporanea isolata (sandbox) ed eliminato non appena la scansione è completata, in modo che non rimanga mai sul dispositivo.
Gli archivi non vengono tutti gestiti allo stesso modo. I file ZIP vengono esaminati voce per voce, mentre gli APK vengono sottoposti a un’analisi più approfondita del codice compilato che contengono. Anche gli archivi annidati vengono scansionati separatamente, in modo che il malware non possa semplicemente nascondersi a un livello più profondo.
Scansione approfondita, senza scaricare la batteria
Analizzare un'app in modo davvero approfondito — il suo codice, il suo comportamento e la sua struttura — richiede una notevole potenza di elaborazione. Se eseguita con poca attenzione, questa operazione può rallentare il telefono e consumare la batteria.
Malwarebytes è progettato per evitarlo.
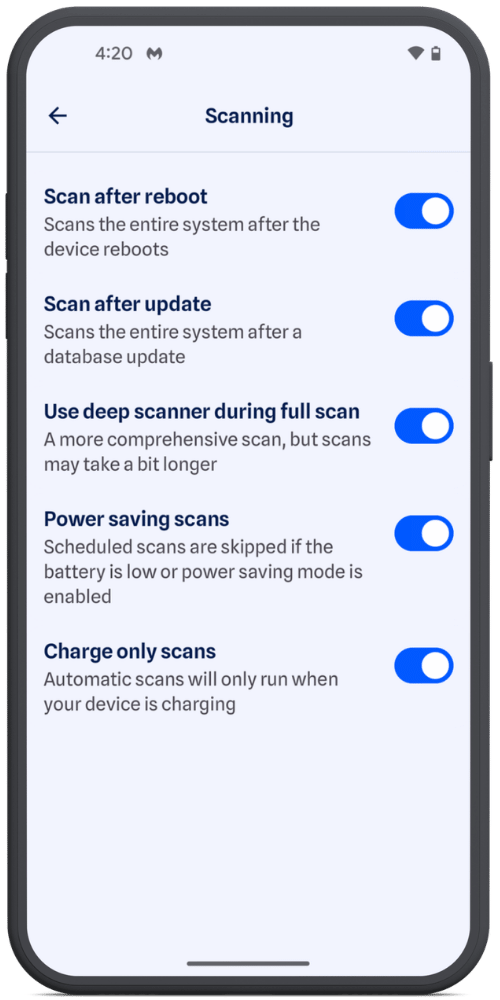
Le scansioni automatiche in background, come quelle pianificate, quelle eseguite dopo l'aggiornamento di un'app o dopo un riavvio, verificano lo stato della batteria prima di iniziare. A seconda delle impostazioni, possono attendere fino a quando il telefono è in carica o dispone di energia sufficiente. Le scansioni manuali vengono sempre eseguite immediatamente.
Quando inizia una scansione, Malwarebytes Regola automaticamente il carico di lavoro in base alla potenza di elaborazione disponibile del dispositivo, consentendo ai dispositivi più potenti di elaborare i dati in parallelo senza sovraccaricare quelli meno performanti.
Un database delle minacce in continua evoluzione
Nella seconda metà del 2025 si è registrato un’impennata degli adware per dispositivi mobili, mentre le nuove famiglie di malware bancario sono diventate sempre più sofisticate. Alcune, addirittura, verificano se stanno girando su un telefono reale o all’interno di un ambiente di test di sicurezza prima di manifestare qualsiasi comportamento dannoso.
L'efficacia di uno scanner dipende dalla sua capacità di riconoscere ciò che deve cercare. Ecco perché aggiorniamo costantemente il nostro database di rilevamento con minacce appena identificate e verificate, anziché affidarci a un quadro statico e ormai superato del panorama delle minacce.
Oltre 10 scanner, che operano in sincronia
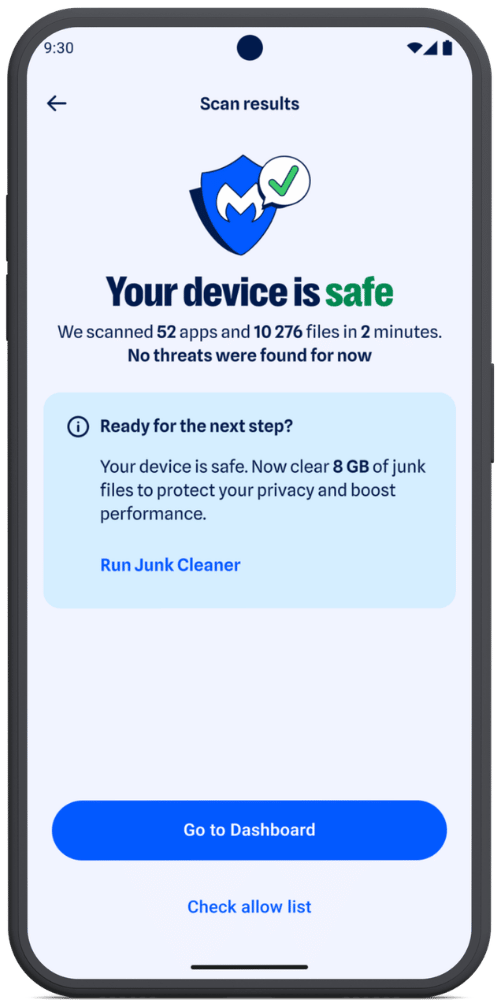
Sotto il cofano, Malwarebytes per Android Non si tratta di un singolo motore di scansione. Si tratta di oltre 10 scanner specializzati, ciascuno progettato per rilevare diversi tipi e livelli di minacce.
Questo perché moderno Android I malware raramente si affidano a una sola tecnica. Un trojan bancario, ad esempio, può combinare l'abuso dei Servizi di accessibilità con false schermate di accesso sovrapposte ad app bancarie o di criptovalute legittime.
Alcuni scanner ricercano indicatori noti di attività dannose, mentre altri esaminano la struttura, l’origine e il comportamento di un’app. Ulteriori livelli combinano più segnali e utilizzano l’analisi euristica per rilevare minacce più complesse o mai osservate in precedenza.
Grazie alla combinazione di più metodi di rilevamento, una tecnica che riesce a eludere un sistema di scansione ha maggiori probabilità di essere individuata da un altro.
E non ci fermiamo qui. I nostri ricercatori monitorano continuamente come Android Le minacce si evolvono e si arricchiscono regolarmente di nuovi livelli di rilevamento e protezione. Man mano che gli aggressori sviluppano nuove tecniche e trovano nuovi nascondigli, noi ci adattiamo costantemente per rimanere un passo avanti.
I truffatori sanno più cose su di te di quanto tu creda.
Malwarebytes Mobile Security Ti protegge da phishing , SMS truffaldini, siti dannosi e altro ancora. Con Scam Guard integrato, basato sull'intelligenza artificiale e disponibile in tempo reale.